



Android-приложения к апрелю должны отчитаться в использовании данных

Android-приложения к апрелю должны отчитаться в использовании данных

Android-приложения к апрелю должны отчитаться в использовании данных

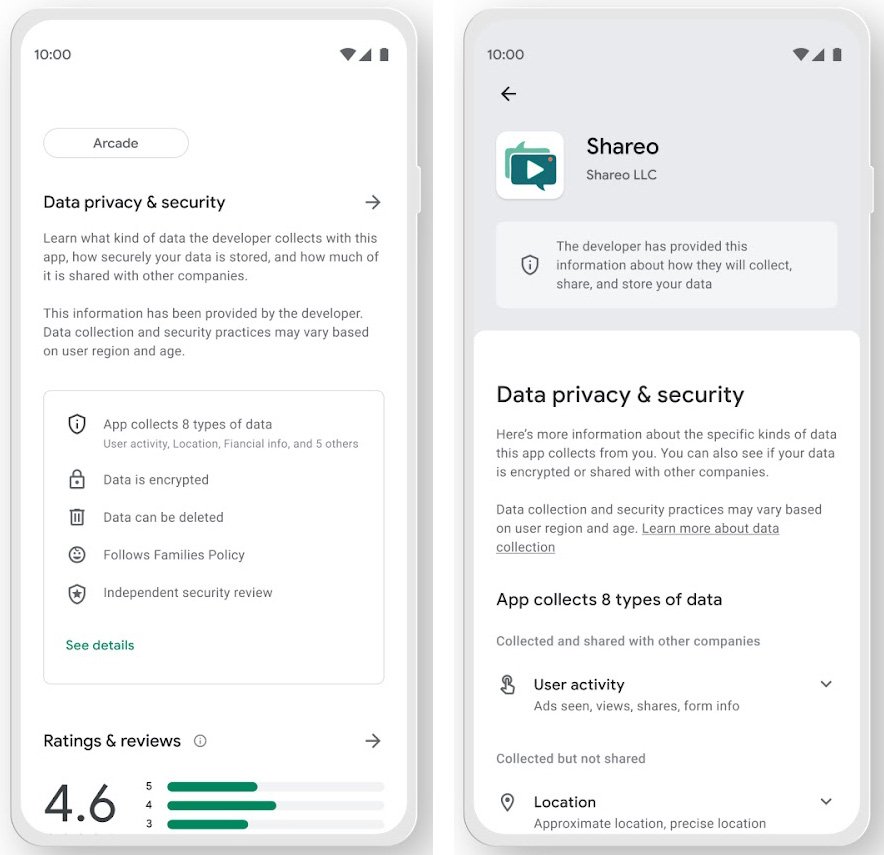
Представители Google осветили подробности готовящейся к выходу функции Play Store под названием «Safety section». Нововведение, согласно замыслу разработчиков, должно предоставить пользователям больше информации о сборе и использовании данных различными Android-приложениями.

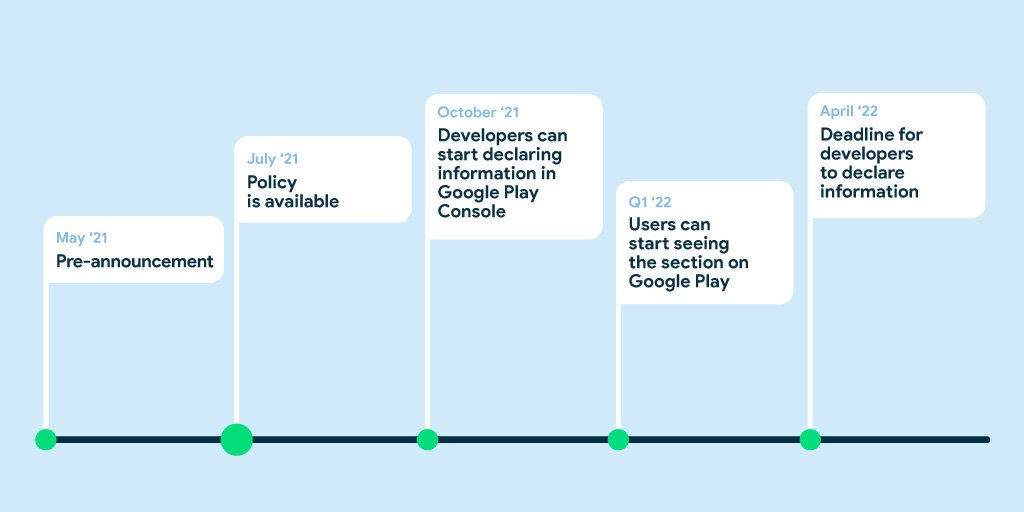
О новом принципе работы Google Play Store, требующем от разработчиков софта указывать, какие конкретно данные они собирают, интернет-гигант предупреждал ещё в мае. Девелоперы также должны объяснять, как собранные данные используются, а также подробно рассказывать о функциях конфиденциальности и безопасности, задействованных в приложении.

Вся эта информация будет храниться в специальном разделе каждой программы — Safety section. Google планирует запустить весь этот механизм в первом квартале 2022 года. Таким образом, пользователи смогут сначала ознакомиться с принципом сбора и использования информации в приложении, а уже потом решить, устанавливать его или нет.


Safety section позволит понять, какие именно пользовательские данные уходят третьим лицам, использует ли программа шифрование и соответствует ли этот софт мировым стандартам безопасности.

Следуя своему плану, Google теперь представила новые правила, требующие от разработчиков Android-приложений включать политику конфиденциальности, а также обозначать, какие данные используются сторонними библиотеками и SDK.

В дополнение Google обозначила девелоперам сроки, в которые они должны уложиться и предоставить всю необходимую информацию.


К апрелю 2022 года авторы Android-приложений должны будут подготовить секцию «App Privacy & security», в которой будет описана политика конфиденциальности. Если с этим будут какие-либо проблемы, Google Play Store отклонит любые обновления софта до соответствующего исправления.

Подпишитесь на новости

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru