



Похищающий данные Android-вредонос Oscorp вернулся в виде ботнета

Похищающий данные Android-вредонос Oscorp вернулся в виде ботнета

Похищающий данные Android-вредонос Oscorp вернулся в виде ботнета

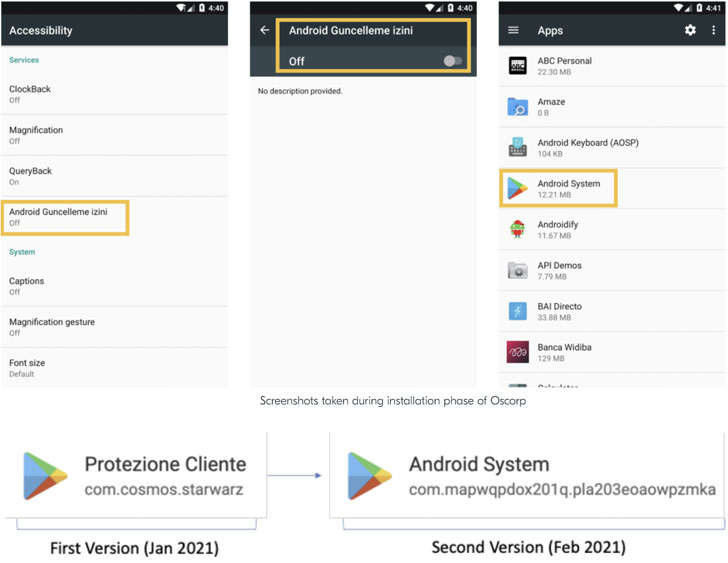
Вредоносная программа для Android, использующая специальные возможности операционной системы (accessibility services) для кражи учётных данных из банковских приложений, превратилась в целый ботнет. О новой кампании, стартовавшей в мае 2021 года, рассказали специалисты Cleafy.

Этот вредоносный софт для мобильных устройств получил имя Oscorp, его основная цель — добраться до денежных средств пользователей. Обосновавшись в системе, зловред может перехватывать СМС-сообщения, инициировать звонки, а также накладывать своё окно поверх легитимных приложений.

Распространяется вредонос через те же СМС-сообщения, замаскированные под уведомления от банка. Далее программа незаметно получает доступ к заражённому устройству через протокол WebRTC.

Вот, пожалуй, всё, что было известно об активности этой вредоносной программы в конце января 2021 года. Теперь, судя по всему, Oscorp вернулся, но уже в форме ботнета, получившего имя UBEL.


«Проанализировав отдельные семплы, мы пришли к выводу, что между Oscorp и UBEL определённо есть связь. Например, используется одна и та же база вредоносного кода», — пишут исследователи из Cleafy.

На форумах киберпреступной тематики UBEL предлагают по цене $980. Как и все похожие по реализации Android-вредоносы, он пытается получить в системе определённые права, чтобы читать и отправлять сообщения, записывать аудио, устанавливать и удалять приложения и т. п.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru