



Chrome для Android теперь позволяет легче управлять разрешениями для сайтов

Chrome для Android теперь позволяет легче управлять разрешениями для сайтов

Chrome для Android теперь позволяет легче управлять разрешениями для сайтов

Google продолжает совершенствовать версию браузера Chrome для мобильной операционной системы Android. На этот раз разработчики облегчили доступ к разрешениям для веб-сайтов — часто недооценённую функцию. Напомним, что некоторые нежелательные сайты любят использовать разрешения на показ уведомлений в рекламных целях, поэтому новые функции придутся кстати.

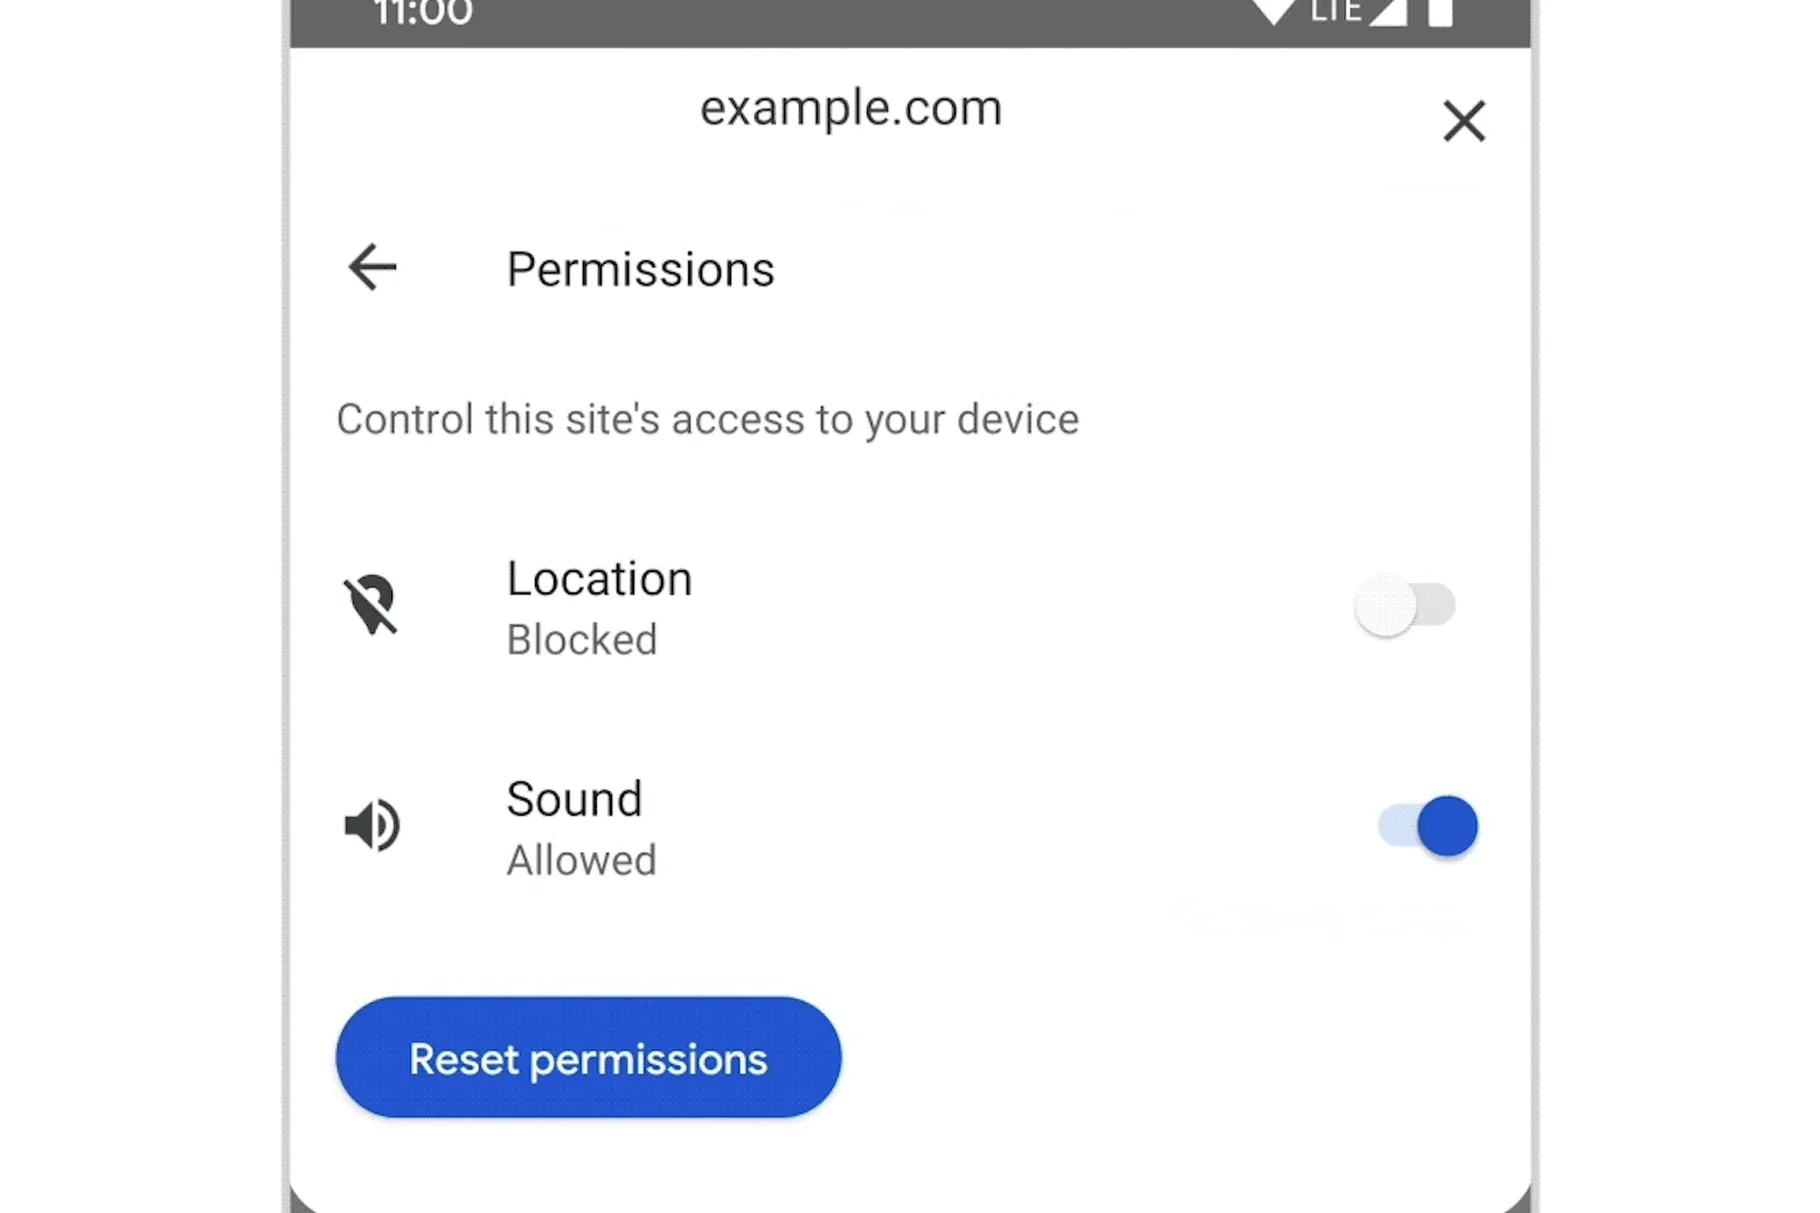
Реализованные Google нововведения позволяют пользователям Chrome для Android быстро ограничивать ресурсам доступ к той или иной информации. Таким же образом можно и позволить сайту выполнение каких-либо функций. 

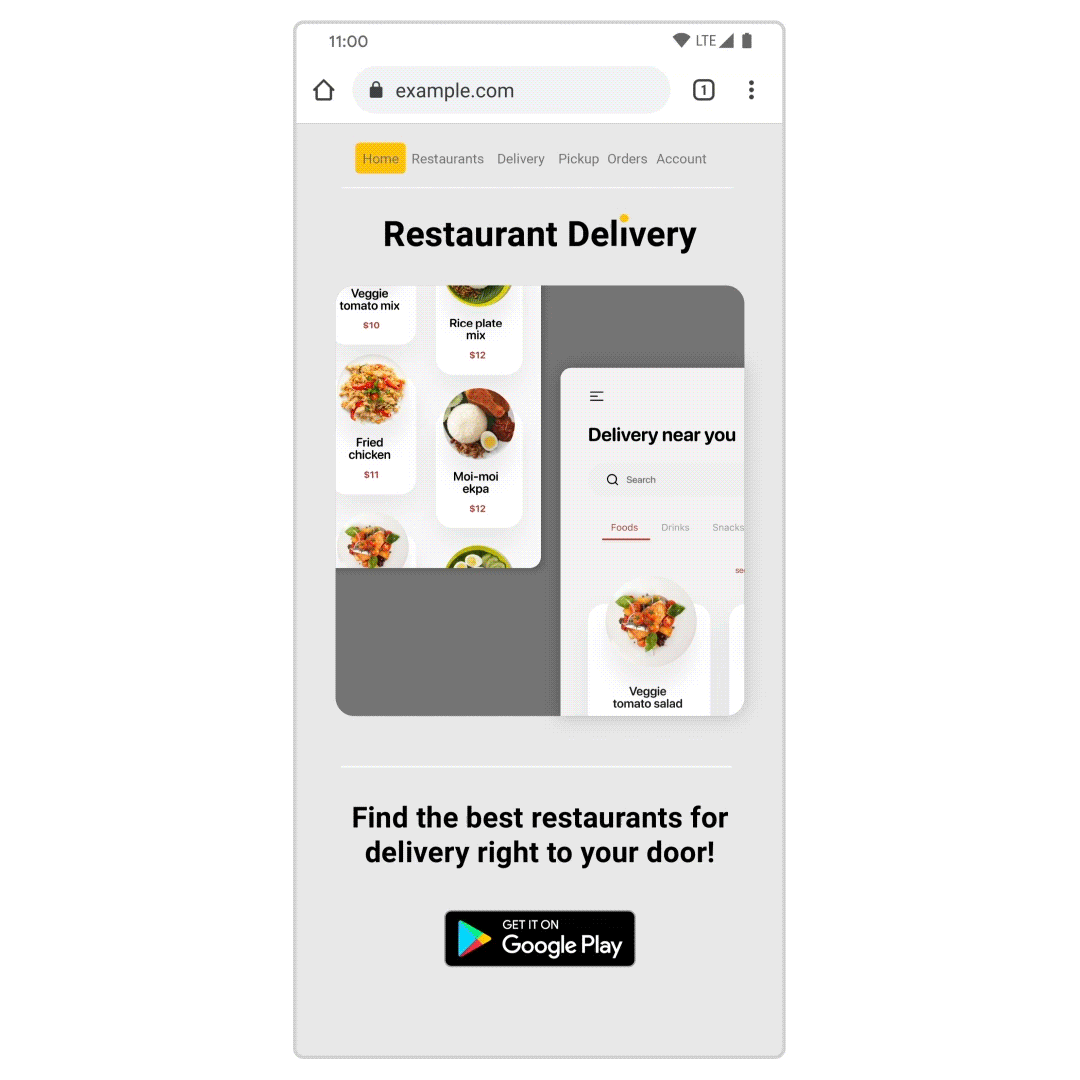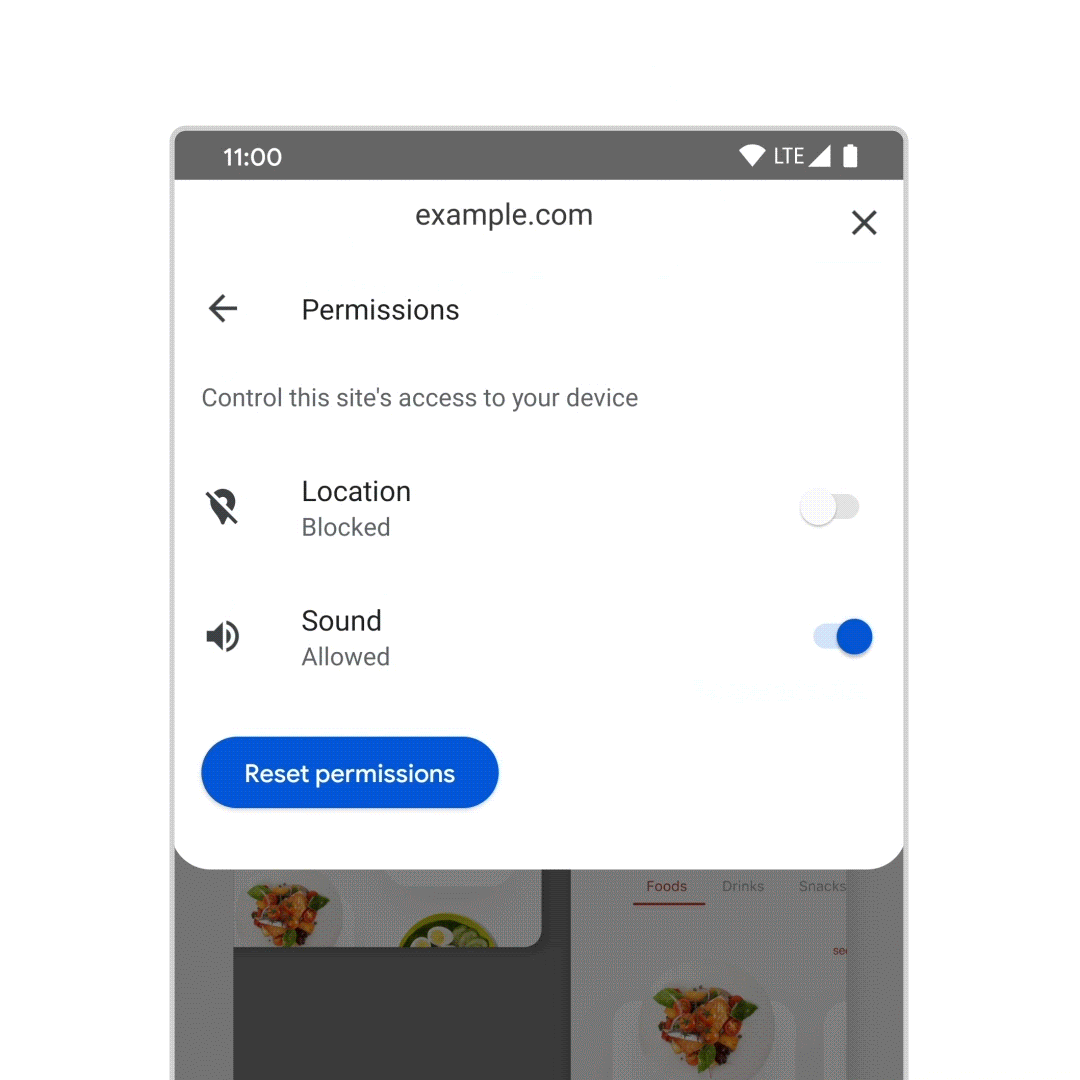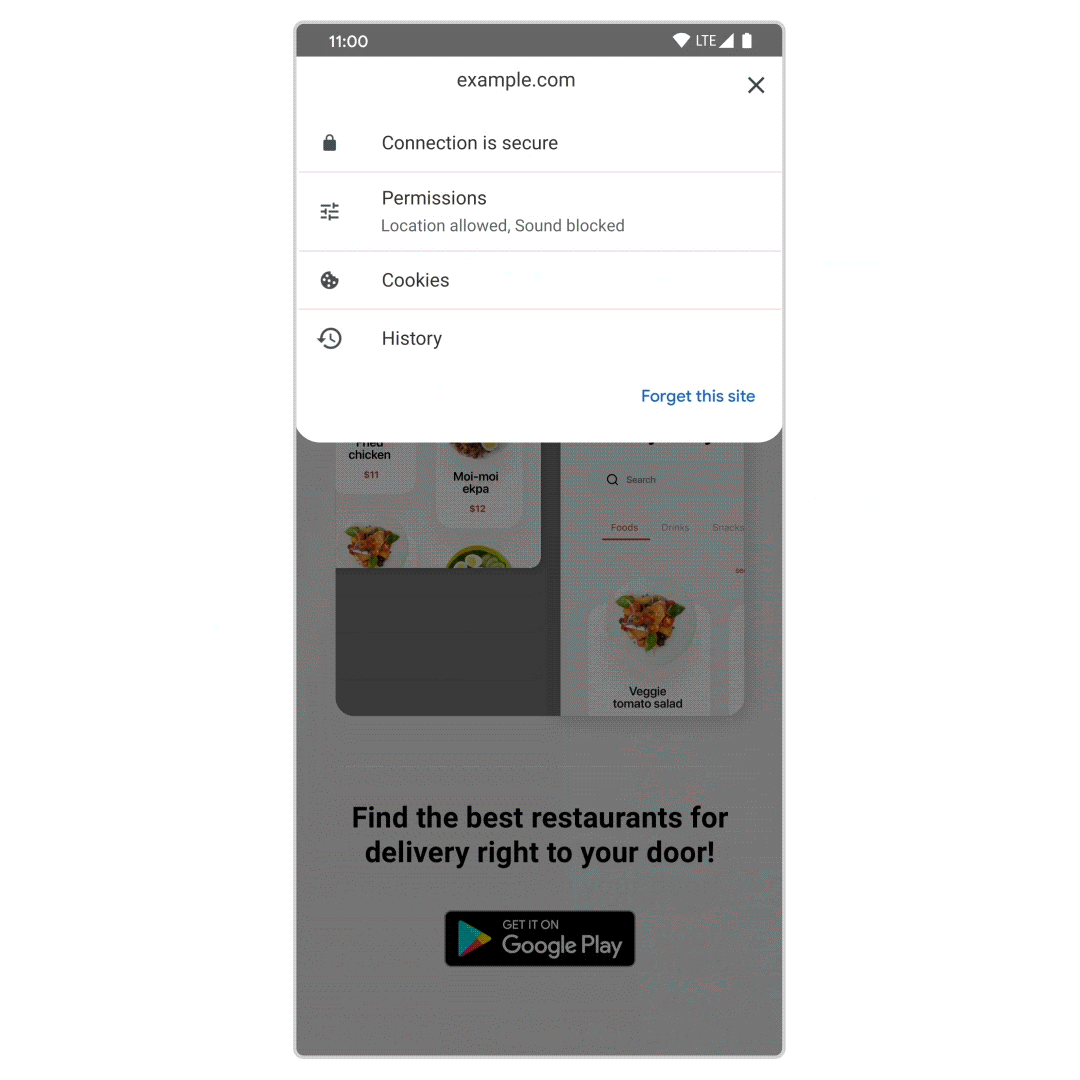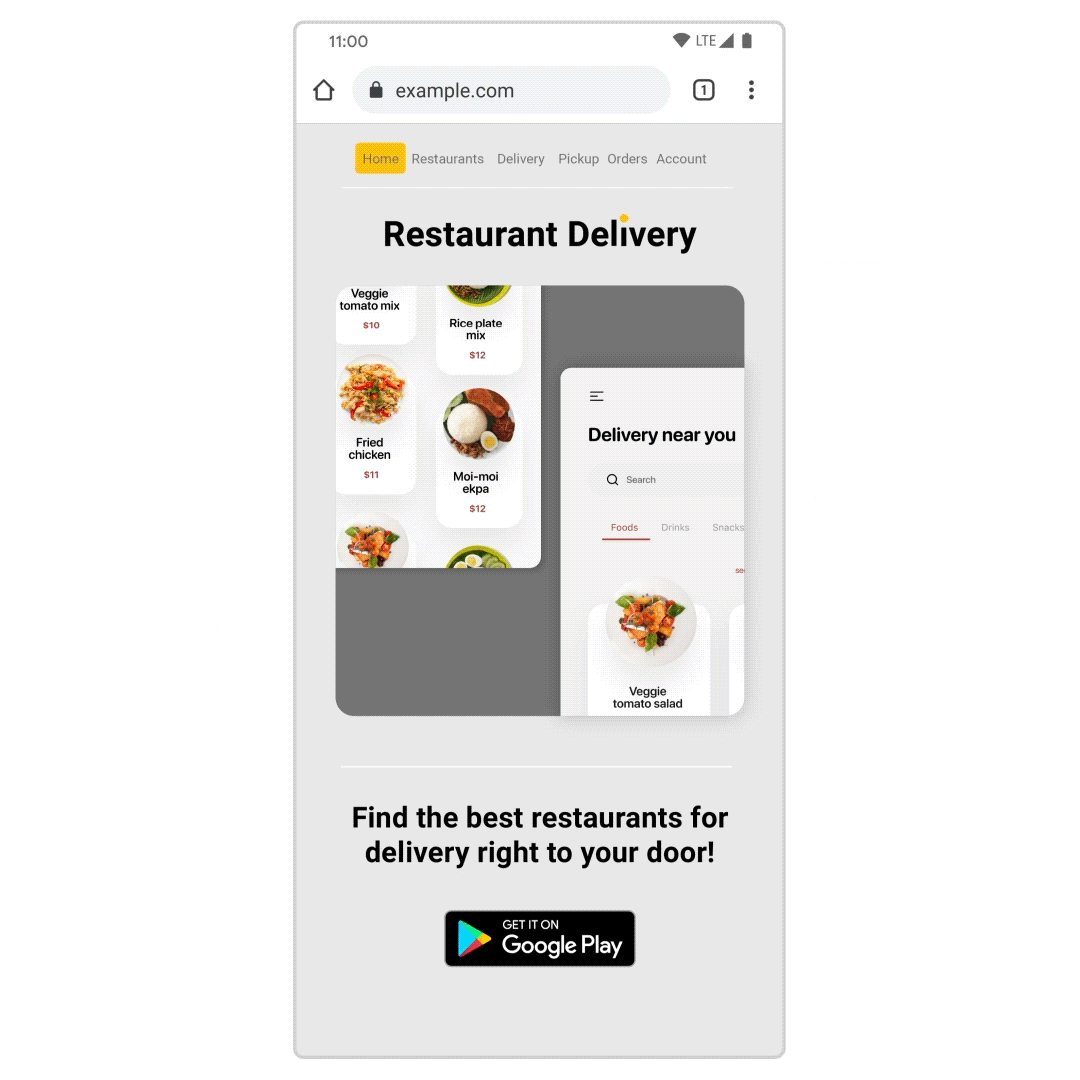
Для доступа к разрешениям пользователь должен кликнуть на иконку замка, а потом на «Разрешения». Далее вы увидите список предоставленных сайту возможностей с тумблером для каждого.


По словам Google, новые функции Chrome позволят удалять определённые веб-ресурсы из истории браузера. Эта функциональность, кстати, пересекается с недавно реализованной возможностью стирать из «памяти» интернет-обозревателя последние 15 минут сёрфинга.


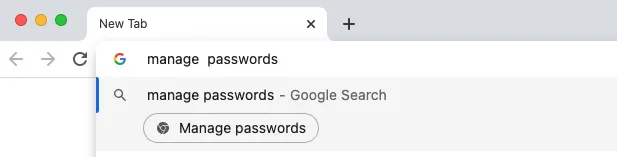
Также стоит отметить ещё одну «фишку» — Chrome Actions, ориентированную на конфиденциальность и безопасность. Эта функция даёт пользователем возможность вводить команды в адресную строку. Если, например, ввести «delete history», браузер выдаст кнопку для удаления истории.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru