



СБУ остановила крупнейшую криптомайнинговую операцию в стране

СБУ остановила крупнейшую криптомайнинговую операцию в стране

СБУ остановила крупнейшую криптомайнинговую операцию в стране

Украинские правоохранители ликвидировали масштабную операцию по добыче цифровой валюты. Полицейские изъяли 5 тыс. компьютеров и 3800 игровых консолей, участвовавших в этой операции — это крупнейшая на данный момент криптомайнинговая кампания, выявленная в стране.

Злоумышленники базировались в городе Винница, умудряясь каждый месяц воровать электроэнергию на сумму 259 300 долларов. Чтобы как-то скрыть эту активность, преступники использовали липовые показатели счётчиков электроэнергии, не отражающие реального потребления.

«Деятельность злоумышленников могла привести к скачкам напряжения и оставить население без электроэнергии», — пишет Служба безопасности Украины (СБУ).

Также правоохранители отметили, что уголовное дело возбудили по факту кражи воды, электроэнергии и тепловой энергии. Операцию криптомайнинга организовали жители Киева и Винницы, которая находится в трёх часах езды от столицы.

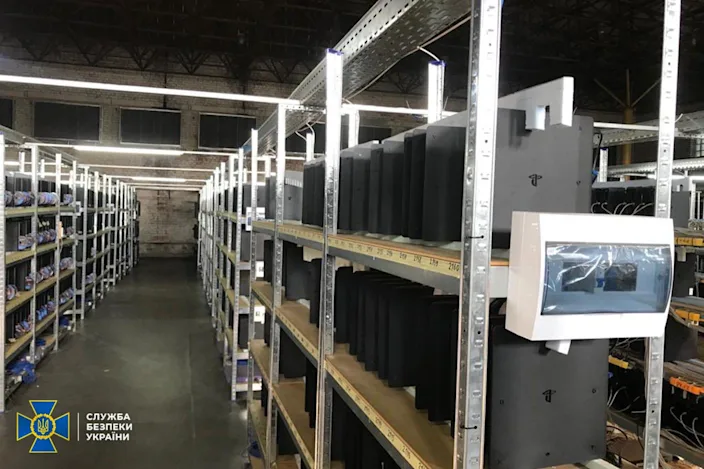
Следователи опубликовали снимки, на которых видна огромная производственная комната, уставленная от стены до стены конструкцией из стальных стеллажей, в которых хранились компьютеры и игровые приставки PlayStation.


Помимо этого, полиция изъяла более 500 видеокарт, 50 процессоров, а также ноутбуки, смартфоны и жёсткие диски.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru