



Хакер провёл дефейс игры Apex Legends и пожаловался на читеров в Titanfall

Хакер провёл дефейс игры Apex Legends и пожаловался на читеров в Titanfall

Хакер провёл дефейс игры Apex Legends и пожаловался на читеров в Titanfall

Неизвестный хакер провёл дефейс внутриигрового интерфейса популярного шутера — Apex Legends от компании Respawn Entertainment. В своём сообщении злоумышленник поддерживает другой игровой проект — Titanfall (от тех же разработчиков).

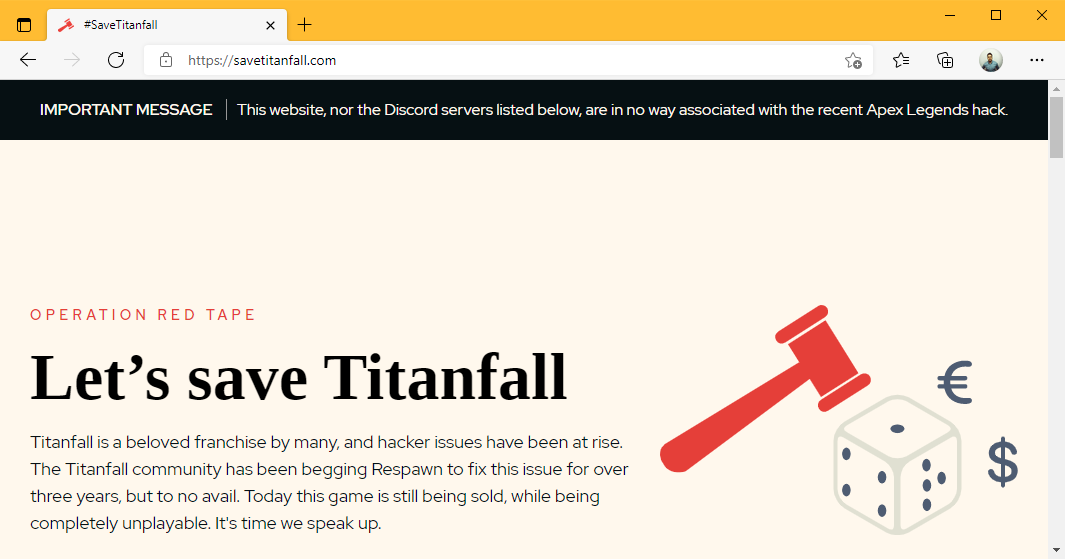
Послание хакера содержало ссылку на сайт SaveTitanfall, который запустили в этом году. На этом ресурсе заинтересованные геймеры просят Respawn вмешаться и забанить читеров, из-за которых стало невозможно играть.

Дефейс произошёл 4 июля, первыми с ним столкнулись ПК-геймеры. Чуть позже на странный вид игрового интерфейса пожаловались и любители консолей PlayStation и Xbox. Как отметили пользователи, сообщение хакера демонстрируется в двух видах.

Первый вариант отображал баннер, рекламирующий новый режим игры и ведущий на сайт SaveTitanfall. Второй — всплывающее сообщение, появляющееся каждый раунд, в котором геймеров также просили посетить ресурс SaveTitanfall и поделиться ссылкой с друзьями.

Судя по всему, дефейс никак не затронул сам процесс игры, тем не менее отдельные сообщения указывали на то, что пользователи в определённых случаях не могут подключиться к матчам. Самое интересное, что команда SaveTitanfall полностью опровергла свою причастность к дефейсу:

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru