



GitHub выкатил ИИ-инструмент, дополняющий и предлагающий строки кода

GitHub выкатил ИИ-инструмент, дополняющий и предлагающий строки кода

GitHub выкатил ИИ-инструмент, дополняющий и предлагающий строки кода

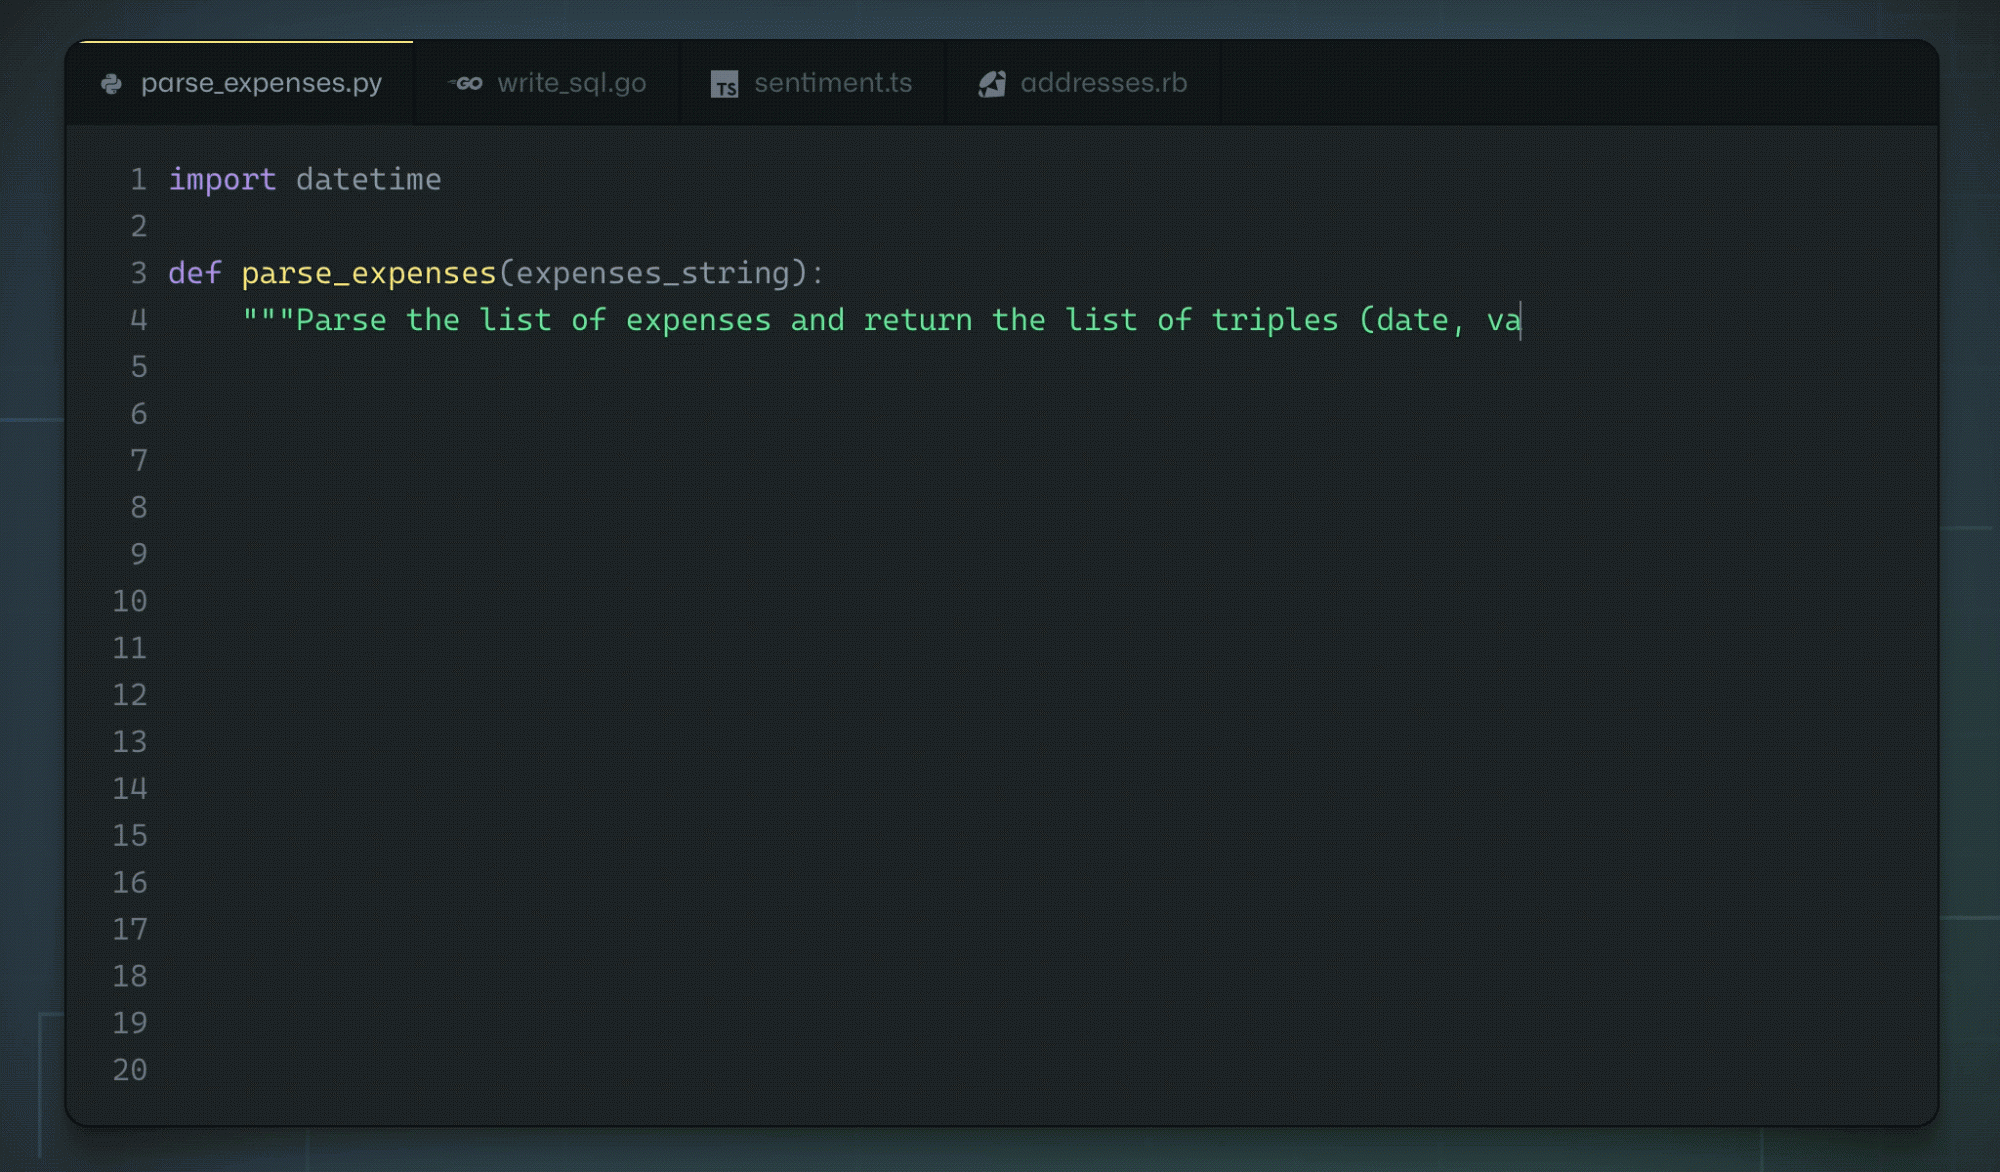
GitHub представил нововведение, которое использует искусственный интеллект для помощи разработчикам в написании кода. В частности, новый инструмент может дополнять и предлагать строки кода или даже целые функции (по аналогии с предиктивным набором текста).

Проект получил имя GitHub Copilot, а для его разработки GitHub потребовалась помощь OpenAI. Самих разработчиков инструмент, конечно же, не заменит, но зато сможет существенно упростить им жизнь.

Создатели GitHub Copilot обучили своё нововведение на миллиардах строк кода, большая часть которых располагалась на самой площадке GitHub. Работает это так: если вы пишете код, GitHub Copilot отображает вам предложения, которыми можно воспользоваться для более быстрой работы.

Чтобы определить, над чем именно вы работаете в конкретный момент, GitHub Copilot пытается парсить закомментированные куски, а также имена функций, которые вы используете. Несколько демозаписей можно увидеть на официальном веб-сайте.


Например, вы можете описать функцию на примитивном английском в комментарии, а затем перевести её в настоящий код. А если вы кодите каждый день, GitHub Copilot может использоваться для работы с новым фреймворком или библиотекой.

При этом не обязательно изучать документацию от начала до конца, поскольку GitHub Copilot уже знает специфические функции и фичи конкретного фреймворка. Инструмент также легко интегрируется с Visual Studio Code — вы можете использовать его как расширение или же задействовать облачный вариант с GitHub Codespaces.

Со временем GitHub Copilot будет обучаться и совершенствоваться, а в настоящее время он лучше всего работает с Python, JavaScript, TypeScript, Ruby и Go.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru