



Microsoft призналась в подписи драйвера, оказавшегося руткитом

Microsoft призналась в подписи драйвера, оказавшегося руткитом

Microsoft призналась в подписи драйвера, оказавшегося руткитом

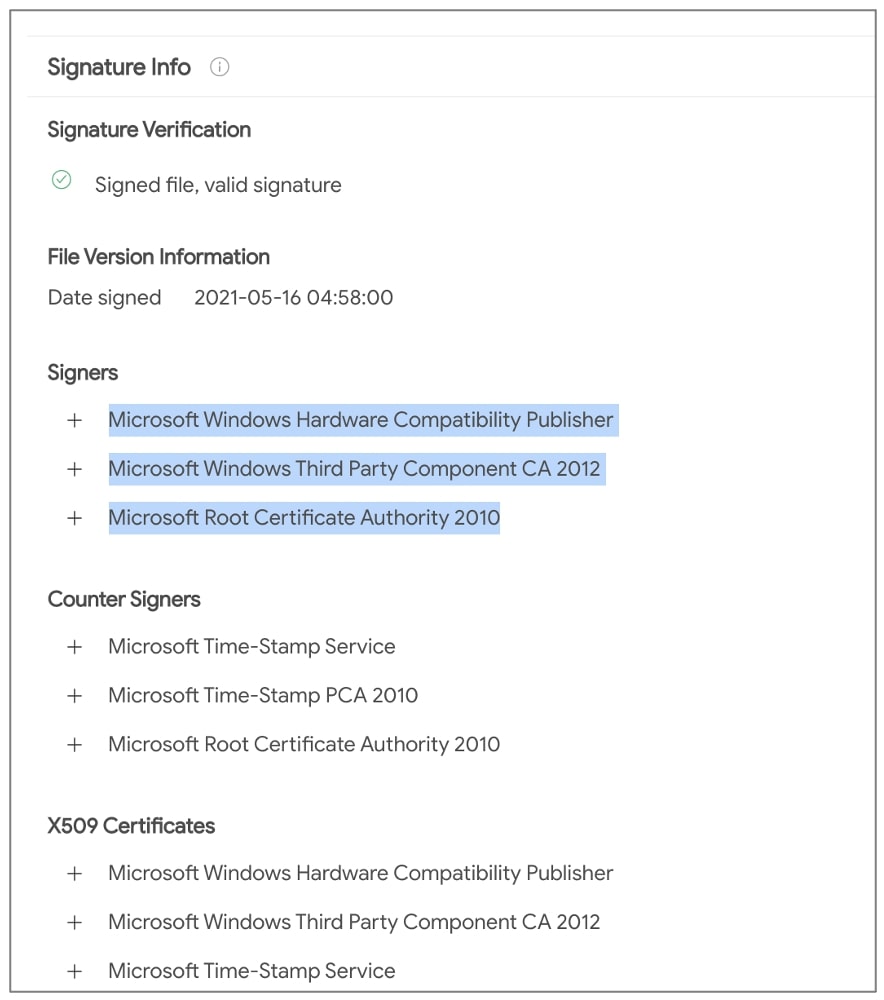
Microsoft всё-таки призналась, что подписала вредоносный драйвер, который распространялся для игровой индустрии. Образец получил имя «Netfilter» и по факту оказался руткитом, устанавливающим соединение с командным сервером, имеющим китайский IP-адрес.

Первым на вредонос обратил внимание специалист компании G Data Карстен Хан, после чего другие эксперты тоже начали пристально следить за руткитом. Этот инцидент в очередной раз продемонстрировал риски, существующие для цепочек поставки софта.

Судя по всему, в этот раз проблема возникла из-за ошибки в процессе подписи кода от Microsoft. Изначально команда G Data даже подумала, что система выдала ложное срабатывание, а в итоге оказалось, что Microsoft просто подписала драйвер «Netfilter».

Как мы уже отметили выше, наблюдения за драйвером показали, что он связывается с C2-сервером, якобы расположенном в Китае. Это сразу насторожило исследователей. После выявления подозрительной функциональности Карстен Хан опубликовал свои выводы и поделился ими с Microsoft.


«Начиная с Windows Vista, любой код, запускающийся в режиме ядра, обязательно проверяется и подписывается до того, как попадёт к пользователям. Разработчики всегда убеждаются, что такой код будет стабильно работать в операционной системе», — объясняет Хан. — «Более того, драйверы без сертификата от Microsoft нельзя установить по умолчанию».

По результатам анализа вредоноса Хан описал драйвер, его возможность обновляться самостоятельно, а также приложил индикаторы компрометации (IOC) в своём блоге. В процессе самообновления изученный образец отправлял свой хеш MD5 на адрес hxxp://110.42.4.180:2081/v?v=6&m=. Пример запроса выглядел так:

hxxp://110.42.4.180:2081/v?v=6&m=921fa8a5442e9bf3fe727e770cded4ab

Сервер же отвечал URL, по которому хранилась актуальная версия семпла. Сама Microsoft, к слову, уже признала оплошность и активно расследует инцидент. Корпорация из Редмонда заблокировала аккаунт злоумышленников и продолжает искать возможное присутствие вредоносов.

Подпишитесь на новости

Opera научила бесплатный VPN включаться при подключении к публичному Wi-Fi

Opera решила избавить пользователей от опасного ритуала: подключиться к Wi-Fi в аэропорту, открыть банк, почту и рабочие документы, а вспомнить о VPN уже потом. В десктопной версии браузера встроенная защита теперь может автоматически активироваться при обнаружении публичной или незащищённой беспроводной сети.

Как сообщили разработчики, функция начала распространяться среди пользователей во Франции и США. Другие регионы компания обещает подключить позднее.

Автоматика отключена по умолчанию, Opera всё-таки не стала решать за пользователя, когда ему пора шифроваться. Включить её можно в настройках по пути Настройки → VPN → Всегда использовать VPN в общедоступных сетях Wi-Fi. После этого браузер будет сам распознавать публичные сети и направлять свой трафик через VPN.


Здесь есть важный нюанс: речь идёт именно о браузерном VPN. Он защищает данные, проходящие через Opera, но не трафик других приложений на компьютере. Мессенджеры, игровые клиенты и прочий цифровой зоопарк остаются предоставлены сами себе.

Встроенный VPN появился в Opera ещё в 2016 году. Для его использования не нужна учётная запись, компания не ограничивает объём трафика и не просит денег.

Opera также заявляет, что сервис не хранит журналы активности пользователей: соблюдение политики no-logs в 2024 году проверяла Deloitte, а безопасность программного кода ранее тестировала Cure53.

По данным We Are Social, VPN хотя бы иногда используют только 23% интернет-пользователей старше 16 лет.

RSS: Новости на портале Anti-Malware.ru