



Около 50% антивирусов для Android бессильны против клонов вредоносов

Около 50% антивирусов для Android бессильны против клонов вредоносов

Около 50% антивирусов для Android бессильны против клонов вредоносов

Новое исследование показало, что антивирусы для Android всё ещё уязвимы перед определёнными модификациями вредоносных программ. В результате хорошо подготовленные киберпреступники могут усовершенствовать свои инструменты и уйти от детектирования в мобильной операционной системе.

На проблему антивирусных программ для Android указали специалисты из турецкого и пакистанского университетов. На прошлой неделе они опубликовали результаты своего исследования, в котором говорится следующее:

«Авторы вредоносных программ используют морфинг и обфускацию для создания клонов и ухода от детектирования на основе сигнатур. Такая вот атака клонов угрожает всем мобильным девайсам, но в особенности Android-устройствам».

Возможность загрузить приложения из сторонних источников отличает Android от iOS и создаёт дополнительные риски заразить смартфон вредоносом. Стадии подобного заражения исследователи привели в виде следующей схемы:


Более того, авторы вредоносных программ могут варьировать дополнительные уровни обфускации для разработки новых клонов и маскировки их сущности. В результате у них получится пробраться мимо защитных функций современных вредоносных программ.

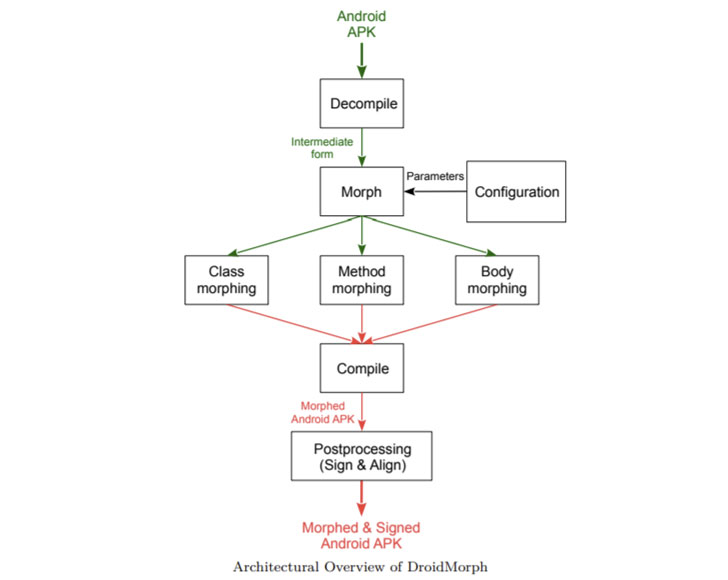
Чтобы как-то подкрепить свои заявления, эксперты разработали специальный инструмент — DroidMorph, позволяющий модифицировать Android-приложения. DroidMorph протестировали против современных антивирусных продуктов для Android.


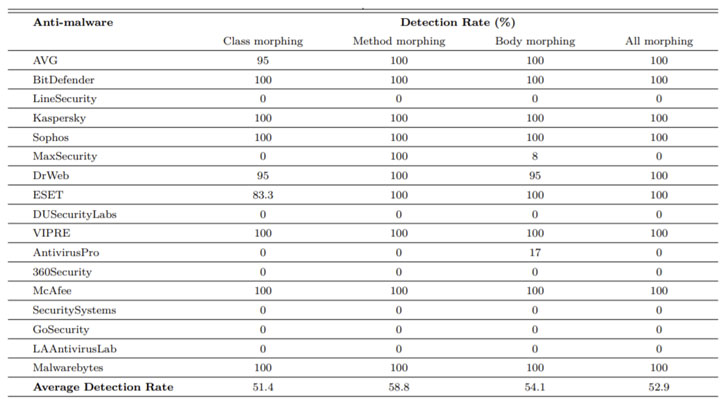
Инструмент сгенерировал 1771 APK-вариаций, а 8 из 17 ведущих антивирусом провалили задачу детектировать клоны. Однако с заданием справились LineSecurity, MaxSecurity, DUSecurityLabs, AntivirusPro, 360Security, SecuritySystems, GoSecurity и LAAntivirusLab.

Не так давно мы составили топ антивирусов для Android, с которым вы можете ознакомиться по этой ссылке https://www.anti-malware.ru/compare/Best-antivirus-for-Android-TOP-9-2021.

Подпишитесь на новости

Avanpost представила систему DAG для контроля доступа к данным

Сотрудник давно сменил должность, а доступ к старым папкам остался. Рядом лежат выгрузки персональных данных и инструкция с паролями — корпоративная классика, которую никто не любит. Avanpost представила DAG — решение для контроля доступа к неструктурированным данным на файловых серверах, в облаках и корпоративных базах знаний.

Основные возможности продукта компания описывает в официальной документации.

По словам разработчика, система обнаруживает конфиденциальную информацию по содержимому файлов, показывает фактические права пользователей и выявляет нарушения политик безопасности. Задача — выяснить, кто действительно может открыть конфиденциальные документы, даже если утверждённые регламенты рисуют куда более благополучную картину.

Найти лишние права — половина дела. В DAG встроен движок бизнес-процессов: он позволяет направить запрос владельцу данных, собрать согласования, поставить задачу ИТ-службе и проконтролировать исполнение.

После корректировок повторное сканирование проверяет, что доступ действительно закрыт. Галочка в заявке сама по себе доказательством не считается.

Далее система отслеживает изменения прав и объектов, передаёт сведения о нарушениях в SIEM и SOAR и может запускать внутренние сценарии реагирования.

DAG работает самостоятельно или в связке с IDM. Интеграция позволяет учитывать должность и кадровый статус сотрудника, инициируя пересмотр доступа при переводе или увольнении.

Вендор представил две версии: для крупных корпораций с акцентом на высокие нагрузки и для среднего бизнеса — с упором на простоту интеграции. Заказчикам предлагают пилот на действующей инфраструктуре.

RSS: Новости на портале Anti-Malware.ru