



В свободном доступе найдено 1,5 миллиона СМС, похожих на сообщения Сбера

В свободном доступе найдено 1,5 миллиона СМС, похожих на сообщения Сбера

В свободном доступе найдено 1,5 миллиона СМС, похожих на сообщения Сбера

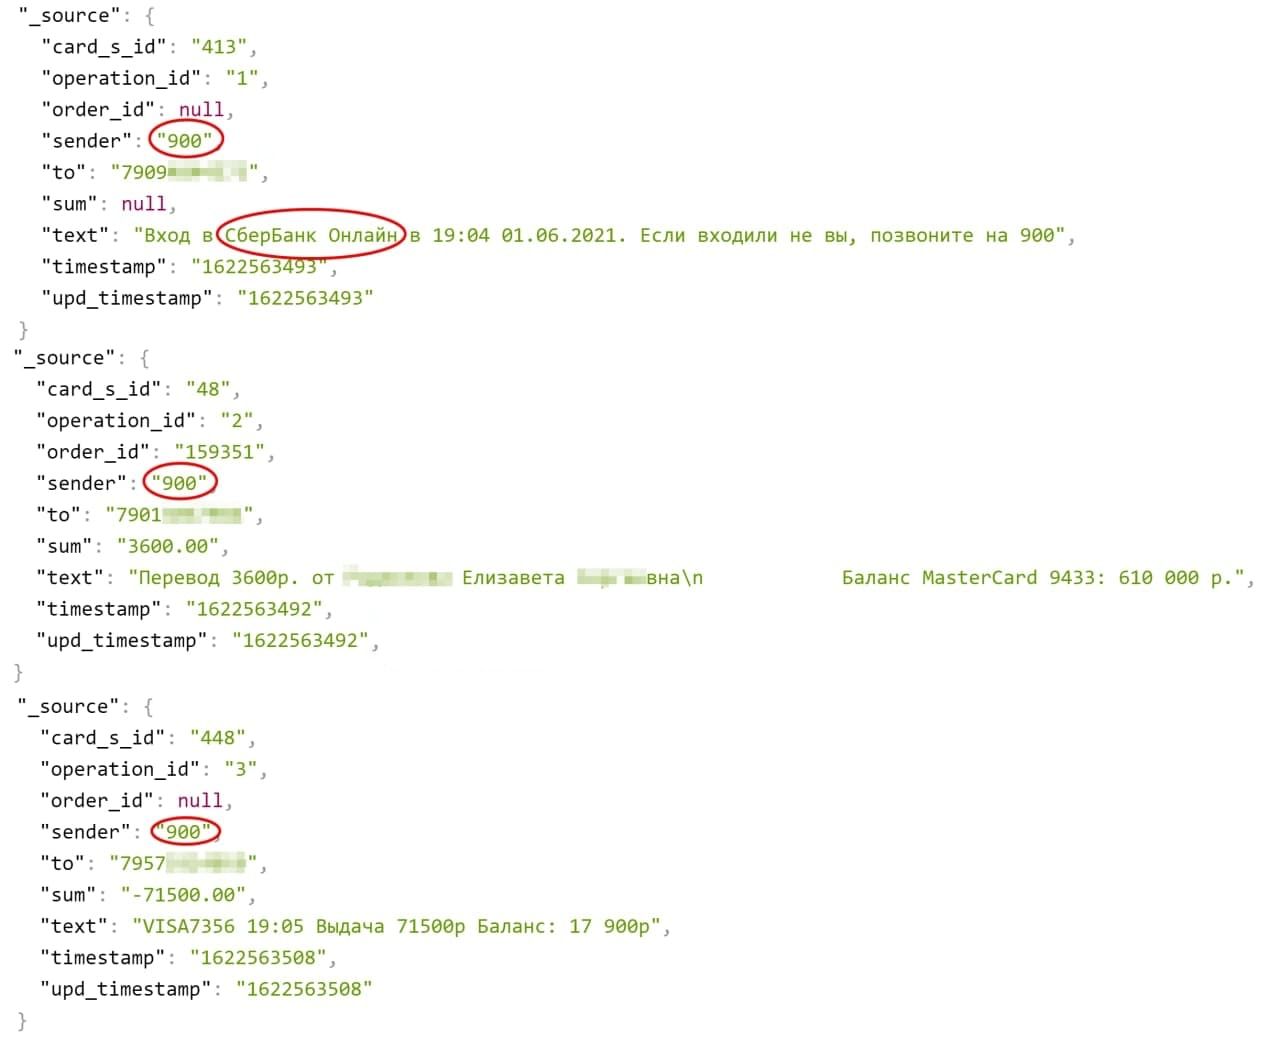
За пределами России обнаружен общедоступный сервер базы данных, содержащий свыше 1,5 млн записей об СМС-сообщениях с номера 900 (принадлежит Сберу). В банке утечку отрицают и сочли найденную информацию фальшивой.

Найденный сервер Elasticsearch расположен в Нидерландах и уже неделю находится в открытом доступе. Данные на нем динамически обновляются — за время наблюдения в базе появилось более 51 тыс. новых записей.

В них помимо прочего содержится следующая информация:

  • номер телефона получателя СМС;
  • текст сообщения (уведомление о входе в сервис Сбера либо движении средств с указанием суммы, баланса, четырех цифр номера карты);
  • дата отправки СМС (c 29.05.2021 по 15.06.2021).


Владельцев уязвимого сервера установить не удалось. В Сбер было направлено соответствующее извещение (через специальную форму на сайте банка).

После обнародования находки все индексы Elasticsearch, включая данные по СМС, были стерты. Кто это сделал, неизвестно, однако доступ к серверу остался открытым.

В ответ на запрос Хабра о комментарии представители Сбера заявили следующее:

«Компания провела проверку и выяснила, что это фейковые данные и они не имеют отношения к клиентам банка».

Подпишитесь на новости

Gemini на подхвате у трояна: RATHat осваивает чужие Android-смартфоны

Банковский троян RATHat использует Google Gemini как помощника для заражения смартфонов. По данным исследователей из Cleafy, нейросеть помогает вредоносу ориентироваться в незнакомых интерфейсах Android, а его операторам — выбирать жертв побогаче.

Как сообщают специалисты, всё начинается с маскировки под легитимное приложение и уговоров включить специальные возможности — Accessibility.

Получив доступ, троян самостоятельно активирует беспроводную отладку и подключается к устройству через ADB. Дальше оператор может развернуть отдельный сервис на Go с правами системного пользователя.

И вот неприятный фокус: удалить приложение недостаточно. Сервис работает отдельно и способен оставаться активным до перезагрузки, а также возвращать удалённый APK.


Gemini помогает RATHat обходить различия между версиями Android, языками и оболочками производителей. Когда обычный сценарий нажатий буксует, троян отправляет модели структуру интерфейса и просит подсказать, где нужная кнопка. Меньше ручной настройки — больше возможностей автоматизировать заражение.


На стороне злоумышленников ИИ разбирает перехваченные СМС, оценивает банковские остатки и помогает сортировать устройства по привлекательности.


С апреля Cleafy выявила почти 100 развёртываний управляющей инфраструктуры. Исследователи предполагают модель «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru