



Ликвидирована крупнейшая площадка по продаже украденных учётных данных

Ликвидирована крупнейшая площадка по продаже украденных учётных данных

Ликвидирована крупнейшая площадка по продаже украденных учётных данных

Министерство юстиции США сообщило об успешном завершении многонациональной операции по ликвидации Slillpp — крупнейшей торговой площадки, которой киберпреступники пользуются для продажи украденных учётных данных.

Для борьбы со Slillpp объединились правоохранительные органы США, Германии, Нидерландов и Румынии. Общими усилиями спецслужбам нескольких стран удалось вывести из строя серверы, поддерживающие работу Slillpp.

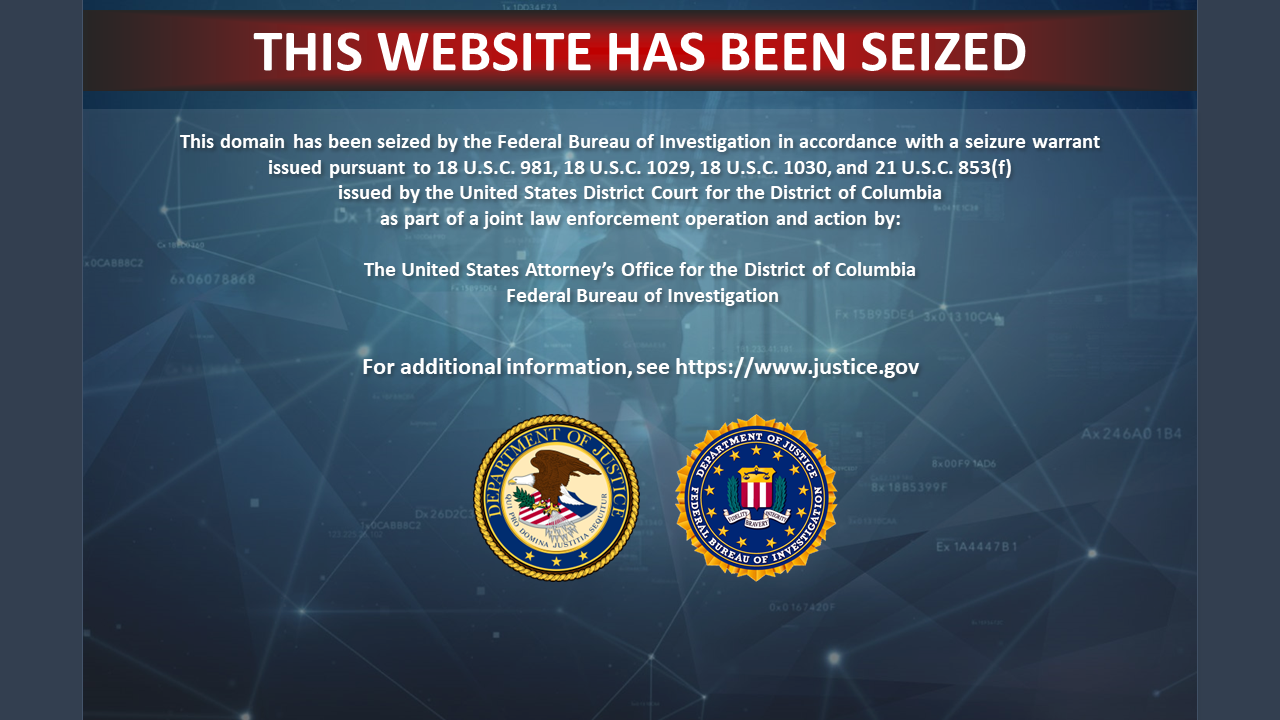
В настоящее время при попытке зайти на сайт торговой площадки посетители видят баннер, сообщающий о ликвидации Slillpp. Если же попробовать зайти на форум в дарквебе, вы увидите ошибку onion-адреса.


«Slilpp — крупнейшая площадка для торговли украденными логинами и паролями, когда-либо созданная в киберпреступном мире. Именно Slilpp стала причиной большого потока скомпрометированных данных и незаконного заработка миллионов долларов отдельными администраторами», — заявил специалист Виталий Кремец в беседе с BleepingComputer.

Slilpp существовала в Сети с 2012 года, за это время на этой площадке киберпреступники размещали самые разные утёкшие данные: от онлайн-банкинга, мобильных телефонов, а также любую другую платёжную информацию.

Более десяти покупателей, которые воспользовались услугами Slilpp, в настоящее время уже задержаны. С ними ведут работу правоохранители.

«Согласно подсчётам, украденные учётные данные, проданные на площадке Slilpp, успели привести к убыткам на сумму более 200 миллионов долларов. И это только в США», — гласит официальное заявление Минюста.

В эти цифры охотно верится, потому что незадолго до ликвидации продавцы Slilpp пытались реализовать более 80 миллионов скомпрометированных учётных данных, принадлежащих сотрудникам более 1400 компаний.

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru