



Киберзлодеи взломали EA и выкрали 750 ГБ, включая исходный код игр

Киберзлодеи взломали EA и выкрали 750 ГБ, включая исходный код игр

Киберзлодеи взломали EA и выкрали 750 ГБ, включая исходный код игр

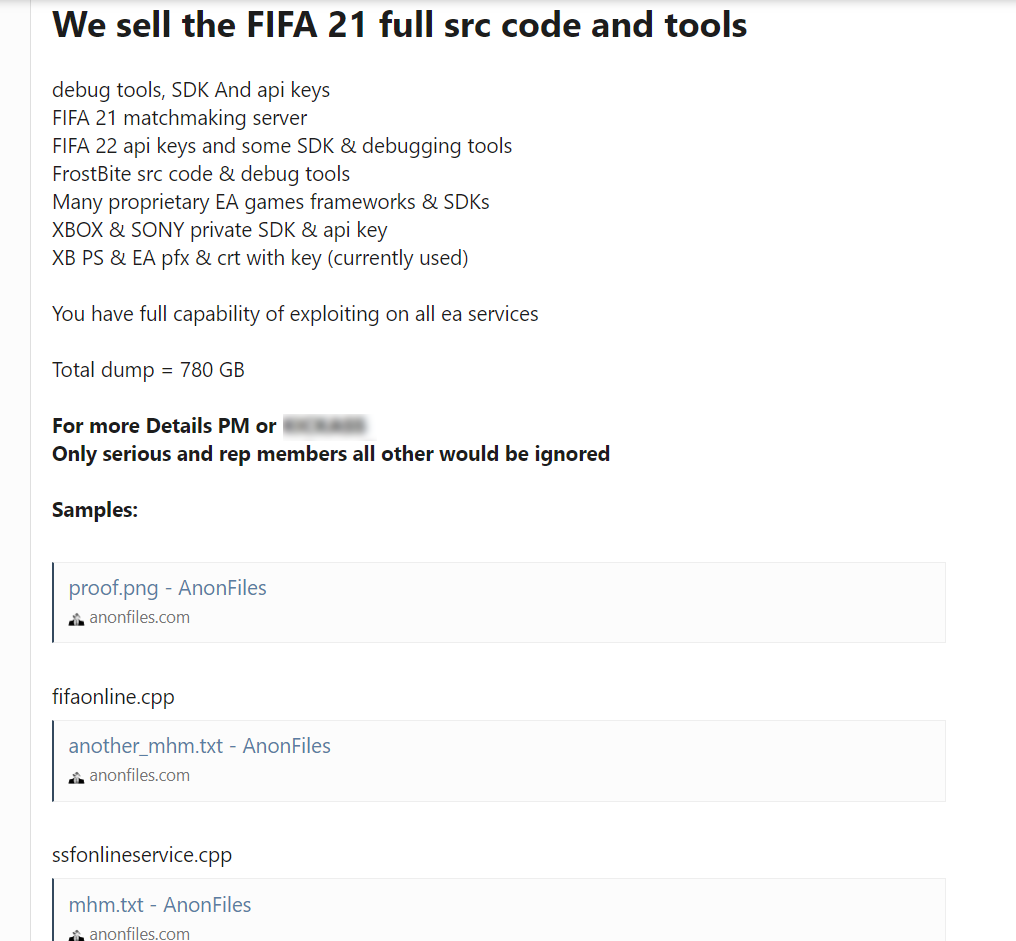
Киберпреступникам удалось взломать сеть одного из крупнейших разработчиков видеоигр — Electronic Arts (EA). По словам самих злодеев, в результате атаки они смогли украсть около 750 ГБ данных, включая исходный код игр и инструменты для отладки.

Сама EA уже подтвердила факт взлома и уточнила:

«Это был не шифровальщик. Злоумышленники выкрали лишь ограниченное число инструментов и немного исходного кода. Мы считаем, что данная кибератака не окажет серьёзного воздействия на разработку игр и бизнес в целом».

Представители BleepingComputer связались с киберпреступниками, которые якобы стоят за взломом Electronic Arts, и те заявили им, что в ходе атаки был украден код FIFA — одной из самых популярных игр этого разработчика.

Также в руки хакеров, судя по всему, попала внутриигровая валюта, которую они, скорее всего, будут использовать для отмывания денежных средств. Более того, преступники утверждают, что отдельные клиенты предлагают $28 миллионов за скомпрометированные данные.

Вот приблизительный список того, что оказалось в руках злоумышленников:

  • Исходный код движка FrostBite и инструменты для его отладки;
  • Код сервера, использующегося для матчей в FIFA 21;
  • API-ключи, SDK и инструменты отладки FIFA 22;
  • Фреймворки для игр EA;
  • Закрытые ключи XBOX.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru