



Google Chrome будет предупреждать об установке непроверенных расширений

Google Chrome будет предупреждать об установке непроверенных расширений

Google Chrome будет предупреждать об установке непроверенных расширений

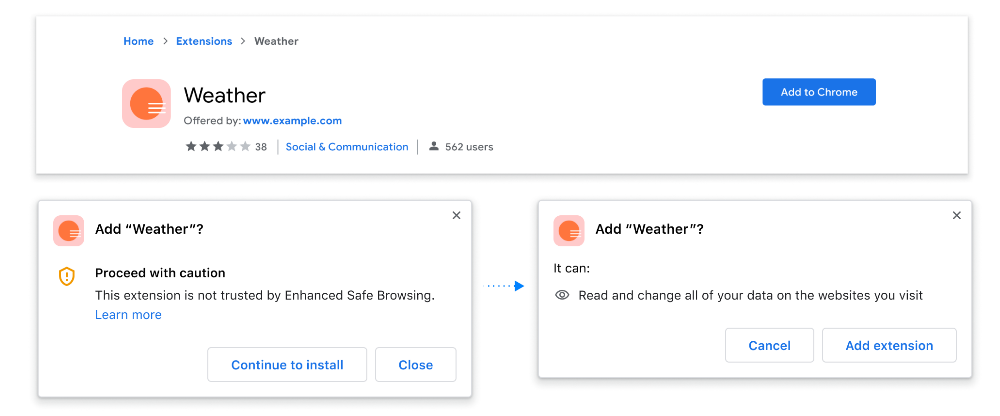
Google отныне будет сканировать расширения, которые пользователи устанавливают в браузер Chrome. Если среди них будет аддон, разработчик которого выглядит подозрительно, интернет-обозреватель сообщит об этом пользователю.

Новый принцип сканирования станет частью новых функций, объединённых под названием Enhanced Safe Browsing. Напомним, что Google представила эту функциональность в мае прошлого года. Вот как описывает новые возможности Enhanced Safe Browsing сам интернет-гигант:

«Enhanced Safe Browsing теперь предоставляет пользователям дополнительный уровень защиты от вредоносных или нежелательных расширений, размещённых в официальном магазине Chrome Web Store. Браузер уведомит вас, если один из установленных аддонов проверен системами Google».

Среди доверенных расширений окажутся те, разработчики которых следуют правилам Chrome Web Store.

«Новым девелоперам могут потребоваться месяцы соблюдения наших требований, чтобы их расширения получили статус доверенных», — пишут разработчики в блоге.

На сегодняшний день, по статистике самой Google, 75% аддонов, представленных в Chrome Web Store, являются детищами проверенных разработчиков. А обо всех остальных браузер будет предупреждать пользователей:

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru