



Девайсы Amazon будут автоматически делиться интернетом юзеров с соседями

Девайсы Amazon будут автоматически делиться интернетом юзеров с соседями

Девайсы Amazon будут автоматически делиться интернетом юзеров с соседями

С 8 июня 2021 года Amazon активирует функцию своих девайсов, которая будет автоматически делиться частью вашего интернета с соседями. Изменения затронут «умные» колонки Echo, дверной звонок с видеозаписью Ring, камеры Ring Floodlight и Ring Spotlight.

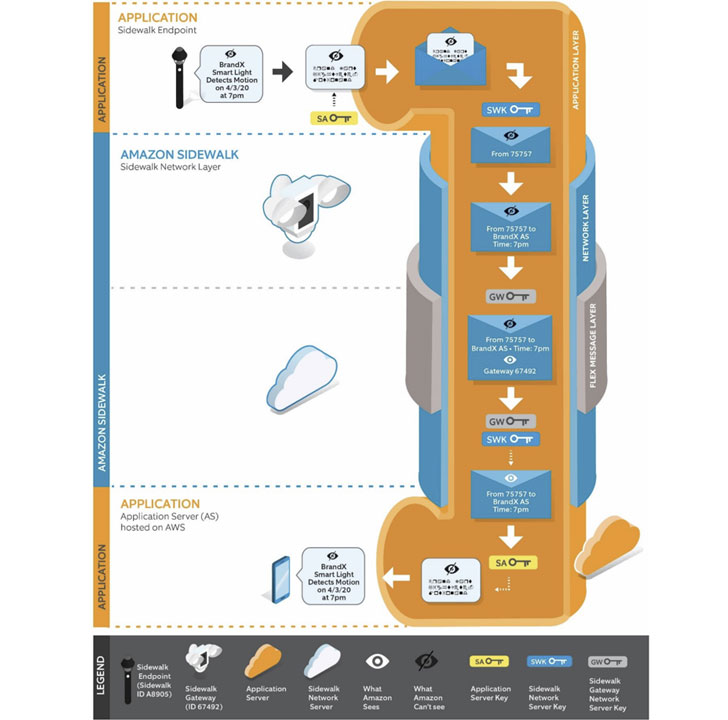
Ещё в сентябре 2019 года Amazon представила систему Sidewalk, которая должна помочь техногиганту построить беспроводную сеть дальнего действия, работающую за счёт комбинирования Bluetooth и частотной манипуляции.

Идея заключается в том, чтобы предоставить устройствам вроде «умных» дверных звонков возможность взаимодействовать друг с другом без привязки к Wi-Fi-сети. Sidewalk в этом случае помогает расширить дальность действия девайсов с низкой пропускной способностью.

При этом Amazon подчеркнула, что разработчики сделали упор на безопасность системы Sidewalk. Например, передаваемые по сети пакеты якобы защищены тремя слоями шифрования.


«Sidewalk защищает конфиденциальность пользователей, ограничивая число метаданных, необходимых для управления сетью», — гласит документация (PDF) Amazon.

Тем не менее Sidewalk вызывает определённые опасения, поскольку никто не отменял уязвимости в реализации беспроводной технологии. В тех же Bluetooth и Wi-Fi часто находят бреши, поэтому никто не даст гарантии, что система от Amazon станет исключением.

Специалисты по защите информации считают, что различные формы кибератак можно использовать для шпионажа за владельцами устройств Amazon. Ситуацию ещё отягощает и автоматическая активация Sidewalk, то есть пользователи должны сознательно выключить функцию, если она им не нужна.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru