



Kaspersky Single Management Platform — представлен XDR 2.0 от Kaspersky

Kaspersky Single Management Platform — представлен XDR 2.0 от Kaspersky

Kaspersky Single Management Platform — представлен XDR 2.0 от Kaspersky

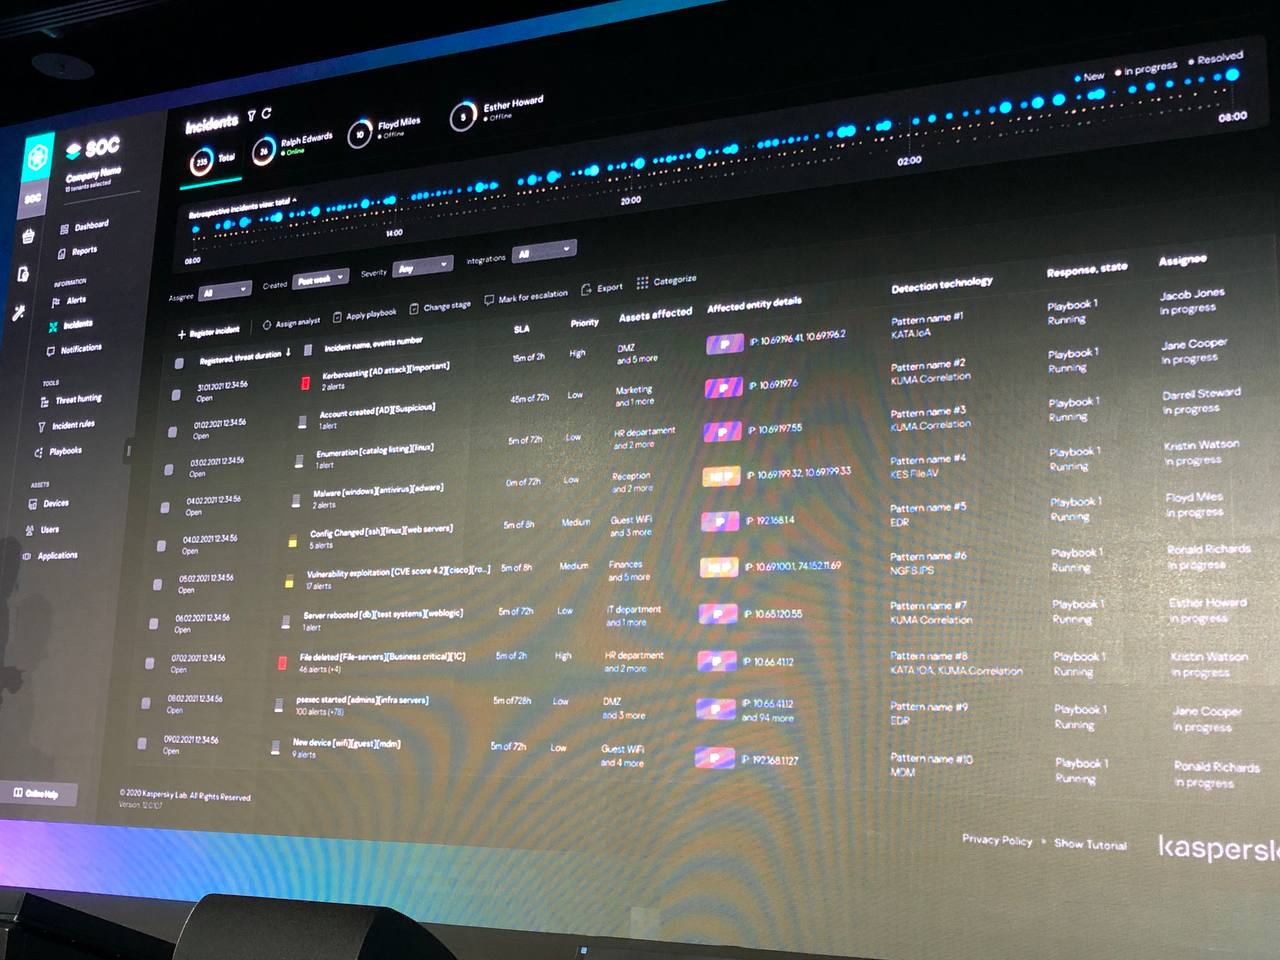
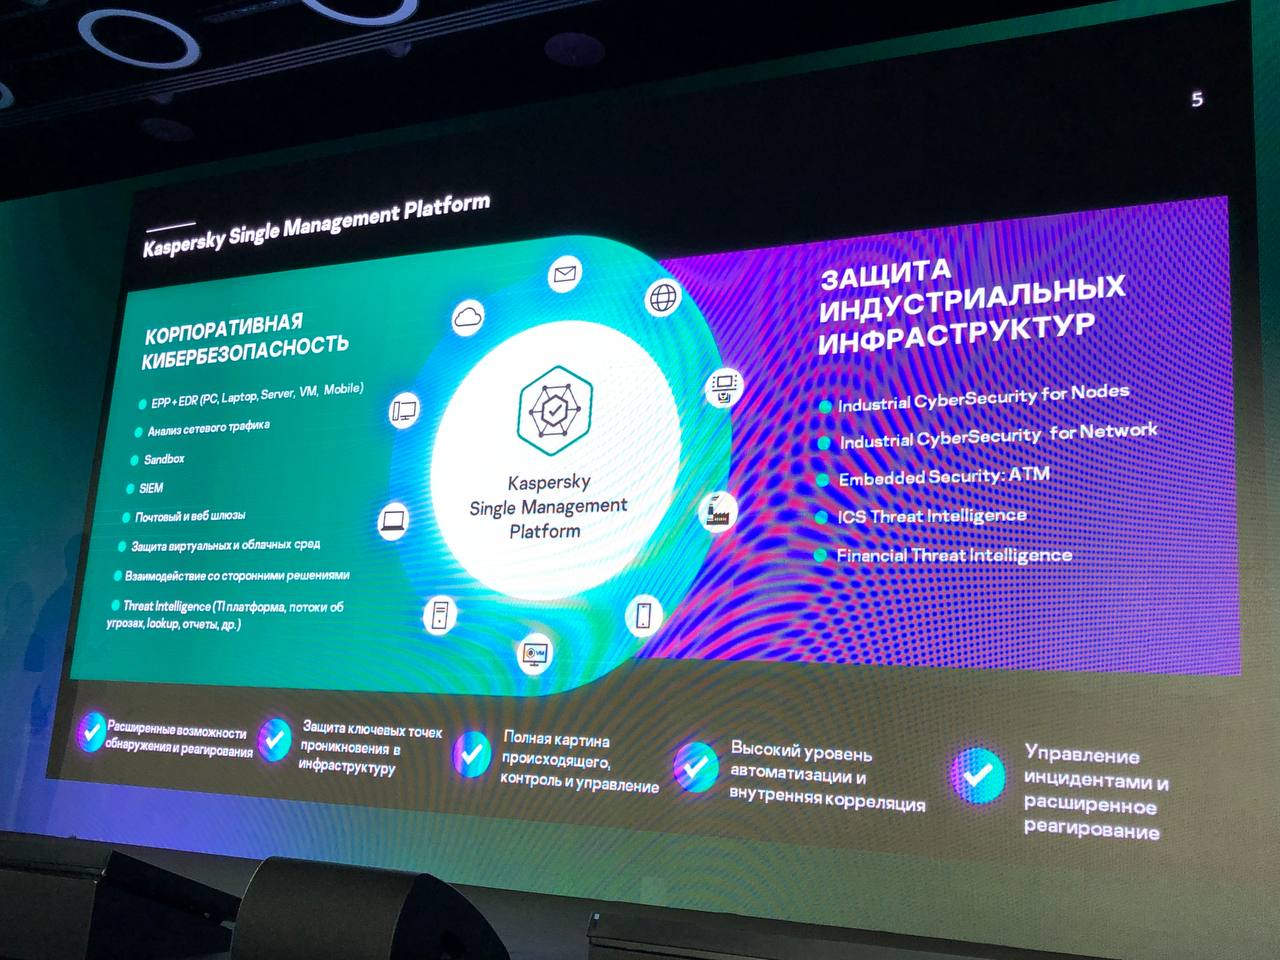
На конференции Kaspersky Security Day 2021, которая состоялась сегодня, 27 мая, специалисты компании «Лаборатория Касперского» представили новую платформу Kaspersky Single Management Platform, предназначенную для управления корпоративной безопасностью.

По сути, это система класса SOAR (Security Orchestration, Automation and Response) или, как говорят в «Лаборатории Касперского», — XDR 2.0.

Присутствующие на Kaspersky Security Day 2021 отметили отличный интерфейс Kaspersky Single Management Platform и назвали платформу «изюминкой» сегодняшней конференции.


По словам специалистов «Лаборатории Касперского», Kaspersky Single Management Platform предоставит расширенные возможности обнаружения киберугроз и реагирования на них, проконтролирует защиту ключевых точек проникновения в инфраструктуру, сформирует полную картину происходящего (контроль управления) и обеспечит высокий уровень автоматизации и внутренней корреляции.


Технические подробности скоро должны стать доступны общественности, поэтому ждём подборной информации от «Лаборатории Касперского».

Подпишитесь на новости

Код Безопасности связал Secret Net EDR с контролем удаленного доступа

Правильный пароль еще не означает, что компьютеру можно доверять. «Код Безопасности» представил связку Secret Net EDR и «Континент ZTN»: при обнаружении угрозы на рабочей станции система блокирует удаленный доступ к корпоративным ресурсам.

По сообщению компании, интеграция закрывает разрыв между защитой устройства и сетевым подключением.

В классической схеме средство защиты видит подозрительную активность на компьютере, а шлюз проверяет подключение, но не располагает полной картиной состояния хоста. В итоге успешная аутентификация может открыть дорогу и машине с признаками компрометации.

В новой связке «Континент ZTN» оценивает состояние устройства перед подключением и продолжает мониторинг всю рабочую сессию. Secret Net EDR анализирует активность хоста, выявляет аномалии и позволяет управлять защитой рабочих станций через единую консоль с одним агентом. Если фиксируется угроза, удаленный доступ блокируется автоматически.

Бандл рассчитан прежде всего на организации, которые уже используют NGFW «Континент 4» или АПКШ «Континент 3». По заявлению разработчика, интеграция дополняет существующую инфраструктуру и не требует ее замены.

Secret Net EDR опирается на технологии Secret Net Studio, применяемого в российских госструктурах и на объектах КИИ. Главная идея связки — учитывать, кто подключается, и одновременно проверять, с какого устройства он это делает.

RSS: Новости на портале Anti-Malware.ru