



Баги в расширениях VS Code открывают дверь для атак на цепочки поставок

Баги в расширениях VS Code открывают дверь для атак на цепочки поставок

Баги в расширениях VS Code открывают дверь для атак на цепочки поставок

Ряд опасных уязвимостей в расширениях редактора исходного кода Visual Studio Code позволяет потенциальным атакующим скомпрометировать целевые устройства и даже развернуть системы с помощью интегрированной среды разработки (integrated development environment, IDE).

В результате успешной эксплуатации злоумышленники смогут удалённо запустить произвольный код в системе целевого разработчика. В сущности, выявленные уязвимости открывают возможность для атак на цепочки поставок.

Проблемными расширениями, вызвавшими у исследователей вопросы, стали LaTeX Workshop, Rainbow Fart, Open in Default Browser и Instant Markdown. Общее количество скачиваний этих расширений равно приблизительно двум миллионам.

«Компьютеры разработчиков, как правило, хранят важные учётные данные, с помощью которых девелоперы взаимодействуют с разными частями продукта. Утечка закрытого ключа может позволить злоумышленнику клонировать отдельные куски кода и части разрабатываемого продукта. Также атакующий может подключиться к серверам, принимающим участие в производстве», — пишут специалисты Synk, обнаружившие проблемы безопасности.

Расширения Visual Studio Code работают по принципу аддонов для браузеров. С их помощью разработчики могут добавлять дополнительные функции и языки программирования в редактор исходного кода. На сегодняшний день база активных пользователей VS Code насчитывает 14 миллионов человек, то есть поверхность вероятной кибератаки действительно большая.

В одном из вариантов эксплуатации выявленных уязвимостей специалисты Synk показали, как киберпреступник может использовать дыру вида Path Traversal для извлечения любого файла, хранящегося на целевой машине. Чтобы задействовать брешь в атаке, злоумышленникам всего лишь нужно заставить разработчика перейти на определённому URL.


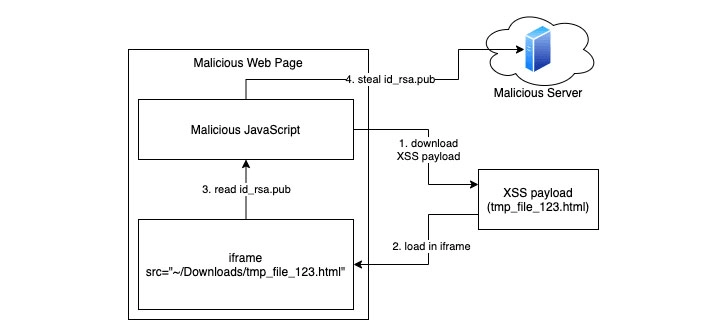
Помимо этого, атакующий вполне может выкрасть SSH-ключи разработчика, работающего с расширением VS Code Instant Markdown.

Подпишитесь на новости

Т-Банк предупредил о сбое: у клиентов не проходят платежи и переводы

Нажать «Перевести» можно, а вот отправить деньги — уже не факт. Днём 3 ноября клиенты Т-Банка столкнулись с проблемами при проведении платежей и переводов. Банк разместил предупреждение о неполадках и сообщил, что работает над их устранением.

О проблемах клиенты кредитной организации рассказали «Интерфаксу».

При входе в онлайн-банк появляется сообщение:

«Платежи и переводы могут не работать — уже исправляем».

Таким образом, проблема подтверждается не только пользовательскими жалобами, но и уведомлением самого банка.

Причину сбоя, количество затронутых клиентов и сроки восстановления в сообщении не уточняют. О полной недоступности всех сервисов речь также не идёт: предупреждение касается именно платежей и переводов.

DETECTOR404 даёт такую картину:

RSS: Новости на портале Anti-Malware.ru