



Новая фишинговая схема на Facebook коснулась и россиян

Новая фишинговая схема на Facebook коснулась и россиян

Новая фишинговая схема на Facebook коснулась и россиян

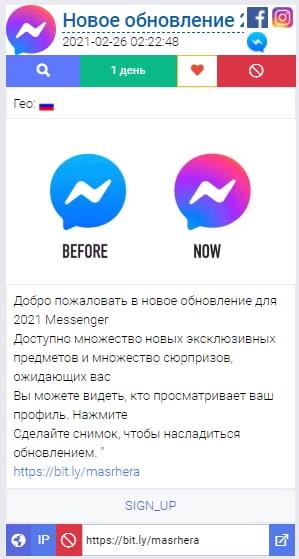
Эксперты Group-IB предупреждают о новой фишинговой кампании на Facebook, охватившей 84 страны Северной и Южной Америки, Азии и региона EMEA, в том числе Россию. Охотники за учетными данными предлагают участникам социальной сети скачать несуществующее обновление Facebook Messenger, пройдя по короткой ссылке.

По данным ИБ-компании, этот мессенджер в настоящее время насчитывает свыше 1,3 млрд установок, а количество участников соцсети приблизилось к 2,7 миллиарда. Столь широкое поле деятельности неизменно привлекает внимание разномастных мошенников, и новейшая киберкампания тому яркий пример.

Первые признаки реализации масштабной фишинговой схемы на Facebook специалисты заметили летом прошлого года. На настоящий момент в соцсети выявлено около 1 тыс. поддельных профилей и 5,7 тыс. мошеннических публикаций.

Своим аккаунтам фишеры, как правило, присваивают имена, созвучные с названием мессенджера Facebook — Messanger, Meseenger, Masssengar и т. п., и заимствуют его иконку в качестве аватарки. Публикуя сообщения-приманки, злоумышленники расписывают достоинства новых функций мессенджера — реальных или вымышленных. Так, один из таких рекламных постов предлагал скачать несуществующую «золотую» версию (Gold).

Все эти сообщения содержат короткую ссылку, сгенерированную на linktr.ee, bit.ly, cutt.us, cutt.ly или rb.gy. Переход по ней открывает фальшивую страницу регистрации Facebook Messenger. Заполнение всех полей предлагаемой формы влечет потерю учетных данных, включая номер телефона и адрес email.


«Злоумышленники не только умело играют на человеческих чувствах —  любопытство, страх, жажда наживы, но и используют технологии продвижения, обхода модерации и маскировки своих мошеннических схем, — комментирует Андрей Бусаргин, заместитель гендиректора Group-IB по направлению Digital Risk Protection. — Для того чтобы выявить эти схемы и защитить пользователей, бренды должны на несколько шагов опережать злоумышленников, выявить и заблокировать всю мошенническую цепочку — от начала до конца, а решения для защиты от цифровых рисков могут стать в этом случае "серебряной пулей"».

Пользователям аналитики рекомендуют соблюдать нехитрые правила: скачивать приложения и обновления только из официальных магазинов и тщательно проверять достоверность источника, прежде чем совершить переход по рекламной ссылке. При заходе на сайт со страницей аутентификации в Facebook Messenger следует сначала удостовериться в правильности имени домена, а затем уже вводить данные в форму.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru