



Новая версия Solar webProxy получила функциональность Reverse Proxy

Новая версия Solar webProxy получила функциональность Reverse Proxy

Новая версия Solar webProxy получила функциональность Reverse Proxy

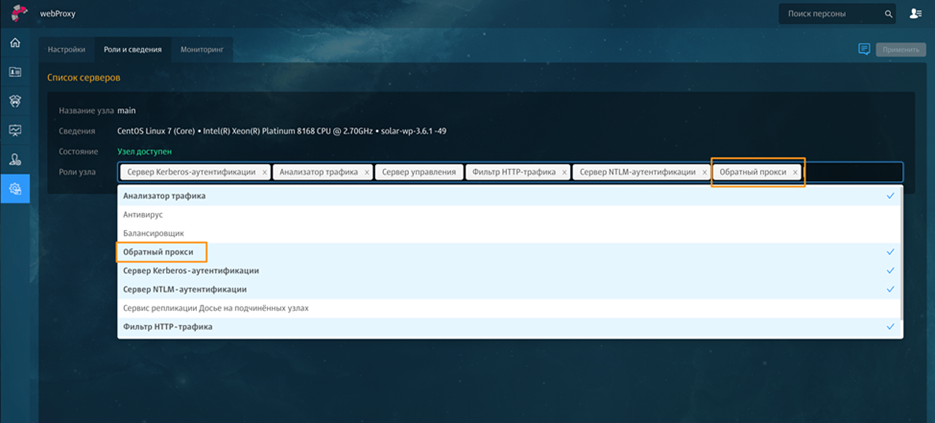
Компания «Ростелеком-Солар» выпустила новую версию шлюза веб-безопасности Solar webProxy 3.6. Обновление обрело функциональность обратного прокси-сервера (Reverse Proxy), позволяющую проверять исходящий трафик компании и блокировать файлы с конфиденциальной информацией при попытке их выгрузки в интернет. Кроме того, система была дополнена новым категоризатором веб-ресурсов разработки «Ростелеком-Солар».

Новая функциональность Reverse Proxy призвана наряду с возможностями DLP-систем обеспечить дополнительную защиту компаний от утечек конфиденциальных документов и файлов в сеть интернет. Solar webProxy 3.6 осуществляет проверку исходящего трафика по ключевым словам и атрибутам файлов. При этом политика контентной фильтрации для прямого и обратного режима является общей и не требует дополнительных настроек.

«Довольно распространенным сценарием является ситуация, когда пользователь, находясь в периметре компании, составляет и сохраняет в корпоративной почте черновик письма с конфиденциальной информацией. А затем из дома подключается к почте через веб-браузер, скачивает этот черновик на домашний компьютер и использует по своему усмотрению. Подобный сценарий не контролируется стандартными возможностями DLP-систем. Чтобы решить эту задачу, мы реализовали в новой версии Solar webProxy 3.6 механизм, позволяющий контролировать скачиваемые удаленно данные и при необходимости передавать эту информацию в DLP-систему на анализ», – отметил инженер-аналитик Solar webProxy Петр Куценко.


С целью обретения независимости от внешних источников данных разработчики создали для новой версии собственный категоризатор веб-ресурсов «Ростелеком-Солар». Благодаря этому, заказчики шлюза веб-безопасности смогут пользоваться оперативно пополняемыми и обновляемыми базами категоризации интернет-сайтов.

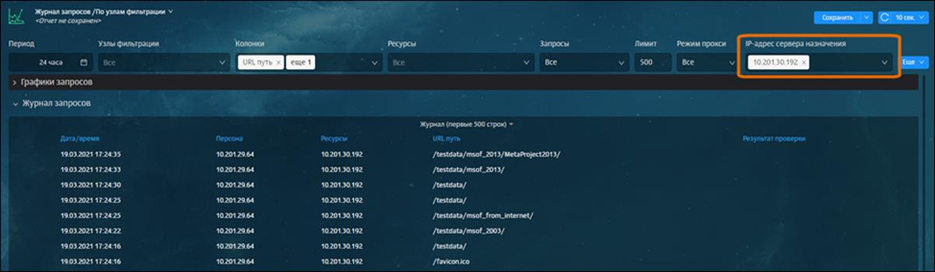
Кроме того, в направлении улучшения пользовательского опыта работы с системой был сделан ряд доработок в интерфейсе Solar webProxy. В частности, во всех журналах запросов в разделе статистики появилась возможность фильтрации по режиму работы прокси-сервера – прямому или обратному. Весь трафик, проходящий в обратном режиме, получил соответствующую маркировку, которая отображается как в журналах запросов в разделе статистики, так и на рабочем столе системы. Кроме того, журнал запросов по узлам фильтрации пополнился новым фильтром, который позволяет строить отчеты по IP-адресу сервера назначений.

Немецкая полиция читает WhatsApp и Signal без взлома шифрования

Правоохранительные органы Германии используют клонирование аккаунтов для слежки за перепиской в WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Signal и Telegram. Для этого они подключают служебный компьютер к учётной записи подозреваемого как обычное доверенное устройство. Шифрование остаётся целым, просто полиция тихо садится внутрь защищённого канала.

О практике рассказало netzpolitik.org, получившее секретную директиву Таможенного криминального управления Германии (ZKA).

Метод тестировали с конца 2023 года, а 1 августа 2025-го перевели в статус постоянного инструмента для расследования тяжких и организованных преступлений.

Следователи используют штатные функции WhatsApp Web, Telegram Web и Signal Desktop. Чтобы привязать новый компьютер, нужен QR-код, подтверждение в приложении или проверочный код. Получить его можно через изъятый или добровольно переданный телефон, перехват СМС либо фишинг.

В одном из описанных случаев супруги дали полиции смартфоны, чтобы сотрудники сфотографировали сообщения от их дочери. Вместо этого полицейские якобы незаметно активировали WhatsApp Web и получили постоянный доступ к будущей переписке. Сервис воспринимал компьютер как легальное устройство и сам отправлял на него расшифрованные сообщения.

Некоторые клиенты синхронизируют и старую переписку. При подключении Signal постороннее устройство может получить сообщения за предыдущие 45 дней. Технически оно также способно видеть контакты и отправлять сообщения от имени владельца.

Ведомство не раскрывает масштабы слежки, сославшись на государственную тайну. Пользователям остаётся проводить ревизию самостоятельно: открыть раздел «Связанные устройства» в мессенджере и завершить все незнакомые сеансы.

RSS: Новости на портале Anti-Malware.ru