



Новая версия Solar webProxy получила функциональность Reverse Proxy

Новая версия Solar webProxy получила функциональность Reverse Proxy

Новая версия Solar webProxy получила функциональность Reverse Proxy

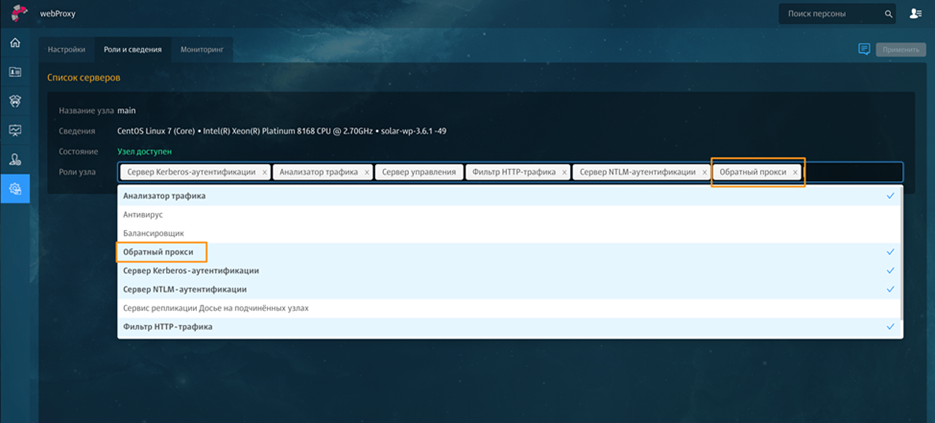
Компания «Ростелеком-Солар» выпустила новую версию шлюза веб-безопасности Solar webProxy 3.6. Обновление обрело функциональность обратного прокси-сервера (Reverse Proxy), позволяющую проверять исходящий трафик компании и блокировать файлы с конфиденциальной информацией при попытке их выгрузки в интернет. Кроме того, система была дополнена новым категоризатором веб-ресурсов разработки «Ростелеком-Солар».

Новая функциональность Reverse Proxy призвана наряду с возможностями DLP-систем обеспечить дополнительную защиту компаний от утечек конфиденциальных документов и файлов в сеть интернет. Solar webProxy 3.6 осуществляет проверку исходящего трафика по ключевым словам и атрибутам файлов. При этом политика контентной фильтрации для прямого и обратного режима является общей и не требует дополнительных настроек.

«Довольно распространенным сценарием является ситуация, когда пользователь, находясь в периметре компании, составляет и сохраняет в корпоративной почте черновик письма с конфиденциальной информацией. А затем из дома подключается к почте через веб-браузер, скачивает этот черновик на домашний компьютер и использует по своему усмотрению. Подобный сценарий не контролируется стандартными возможностями DLP-систем. Чтобы решить эту задачу, мы реализовали в новой версии Solar webProxy 3.6 механизм, позволяющий контролировать скачиваемые удаленно данные и при необходимости передавать эту информацию в DLP-систему на анализ», – отметил инженер-аналитик Solar webProxy Петр Куценко.


С целью обретения независимости от внешних источников данных разработчики создали для новой версии собственный категоризатор веб-ресурсов «Ростелеком-Солар». Благодаря этому, заказчики шлюза веб-безопасности смогут пользоваться оперативно пополняемыми и обновляемыми базами категоризации интернет-сайтов.

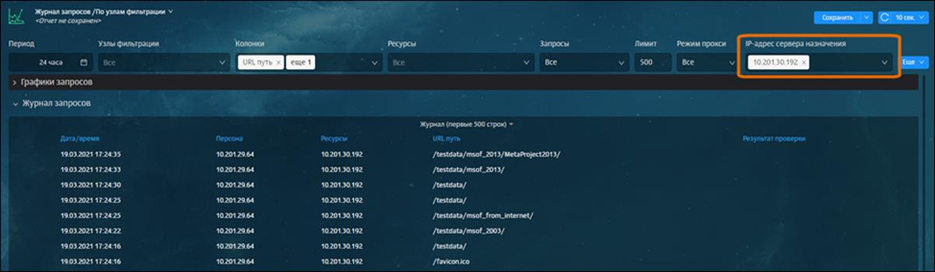
Кроме того, в направлении улучшения пользовательского опыта работы с системой был сделан ряд доработок в интерфейсе Solar webProxy. В частности, во всех журналах запросов в разделе статистики появилась возможность фильтрации по режиму работы прокси-сервера – прямому или обратному. Весь трафик, проходящий в обратном режиме, получил соответствующую маркировку, которая отображается как в журналах запросов в разделе статистики, так и на рабочем столе системы. Кроме того, журнал запросов по узлам фильтрации пополнился новым фильтром, который позволяет строить отчеты по IP-адресу сервера назначений.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru