



Преступники взломали 120 серверов Revive и внедрили вредоносную рекламу

Преступники взломали 120 серверов Revive и внедрили вредоносную рекламу

Преступники взломали 120 серверов Revive и внедрили вредоносную рекламу

В ходе вредоносной кибероперации, которую исследователи окрестили «Tag Barnakle», злоумышленники взломали более 120 серверов и внедрили злонамеренный код, перенаправляющий посетителей веб-сайтов на мошеннические ресурсы.

По сути, активность Tag Barnakle неслабо всколыхнула сферу онлайн-рекламы, поскольку за год киберпреступников не только не удалось остановить, так они ещё и удвоили число взломанных серверов.

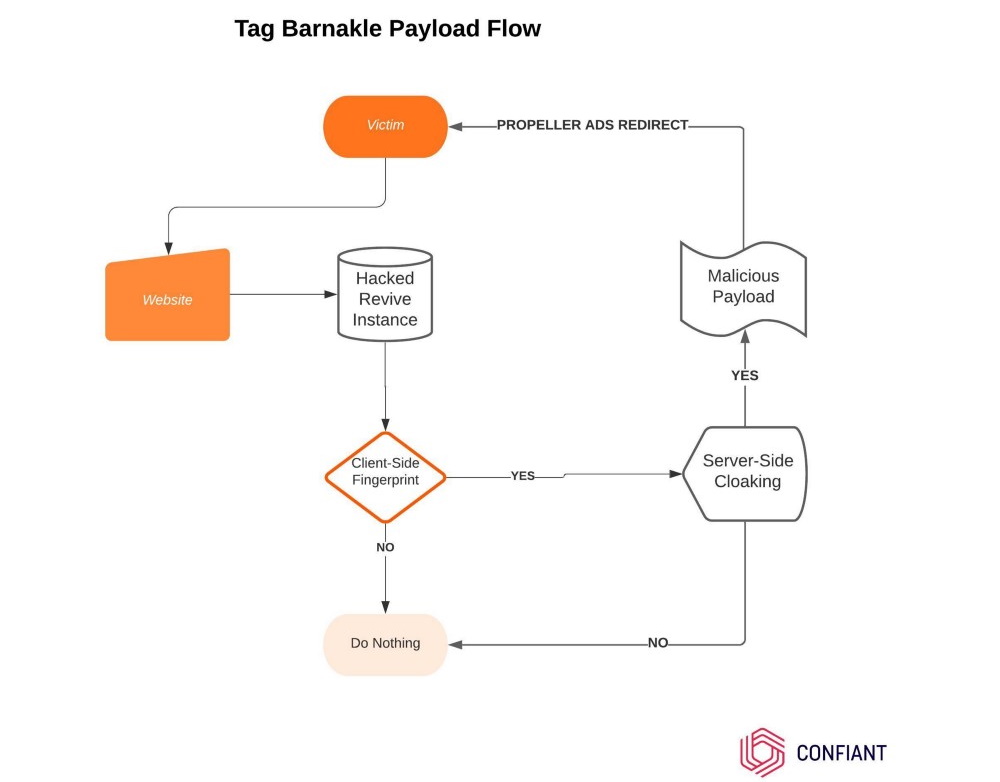
Операцию злоумышленников описали исследователи из компании Confiant. По их словам, за год преступники ничего не меняли в своём подходе — они по-прежнему атакуют непропатченные серверы Revive. В частности, в арсенале атакующих имеется эксплойт для известных уязвимостей в Revive.

Сам вредоносный код состоит преимущественно из снятия цифрового отпечатка браузера пользователя, на основе которого активируется редирект на один из мошеннических или злонамеренных сайтов. При перенаправлении жертвы учитываются отдельные параметры: устройство, браузер.


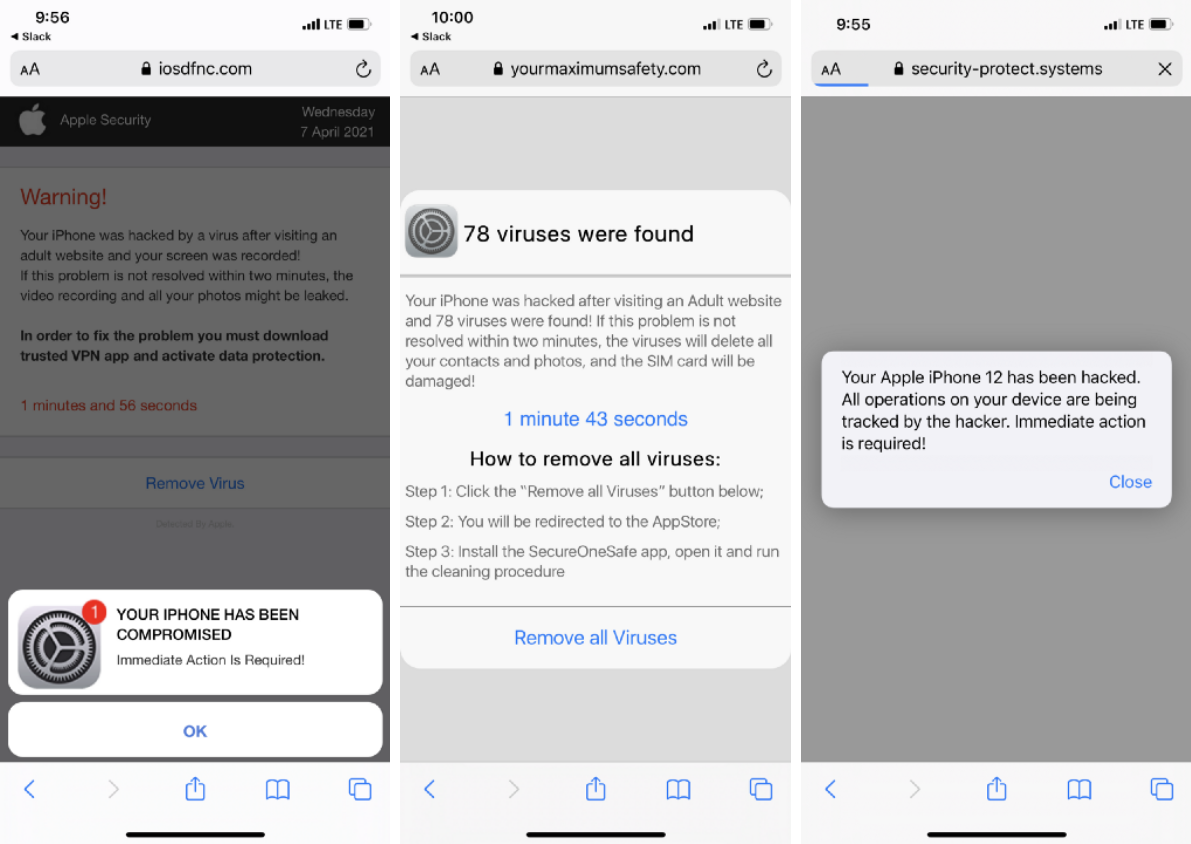
В прошлом году Tag Barnakle атаковала пользователей десктопных версий браузера. Посетителей перенаправляли на ресурс, содержащий вредоносные программы. Теперь же злоумышленники переключились и на владельцев мобильных устройств, которых отправляют на мошеннические сайты.


По оценкам специалистов Confiant, кампания Tag Barnakle затронула «сотни миллионов пользователей»

Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru