



Преступники взломали 120 серверов Revive и внедрили вредоносную рекламу

Преступники взломали 120 серверов Revive и внедрили вредоносную рекламу

Преступники взломали 120 серверов Revive и внедрили вредоносную рекламу

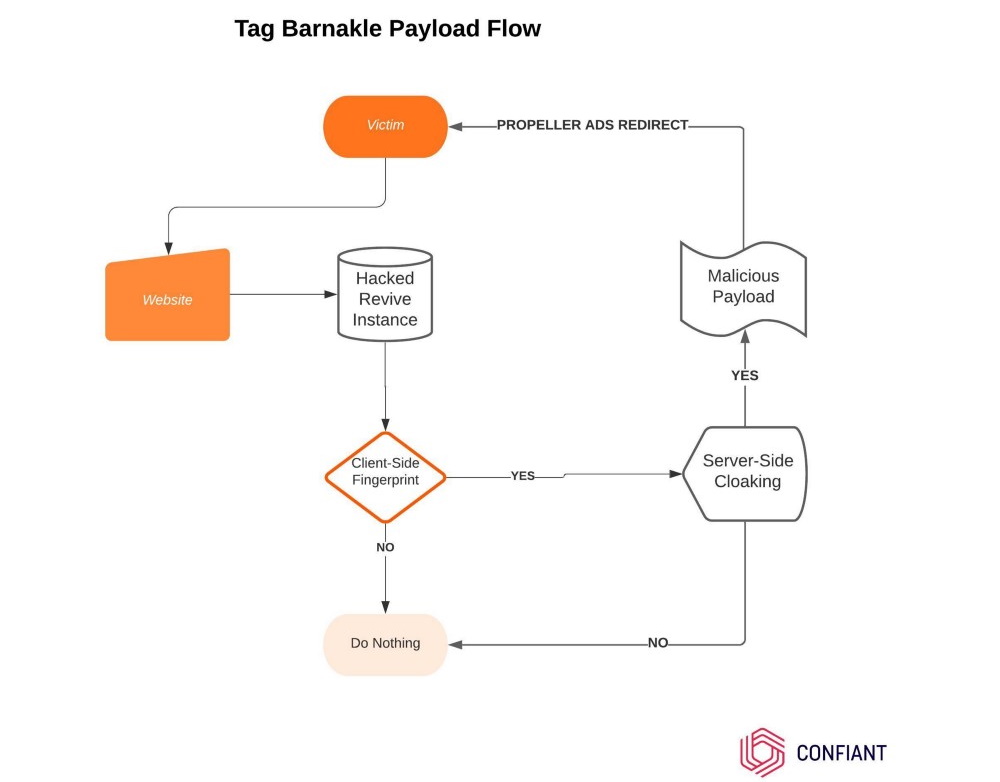
В ходе вредоносной кибероперации, которую исследователи окрестили «Tag Barnakle», злоумышленники взломали более 120 серверов и внедрили злонамеренный код, перенаправляющий посетителей веб-сайтов на мошеннические ресурсы.

По сути, активность Tag Barnakle неслабо всколыхнула сферу онлайн-рекламы, поскольку за год киберпреступников не только не удалось остановить, так они ещё и удвоили число взломанных серверов.

Операцию злоумышленников описали исследователи из компании Confiant. По их словам, за год преступники ничего не меняли в своём подходе — они по-прежнему атакуют непропатченные серверы Revive. В частности, в арсенале атакующих имеется эксплойт для известных уязвимостей в Revive.

Сам вредоносный код состоит преимущественно из снятия цифрового отпечатка браузера пользователя, на основе которого активируется редирект на один из мошеннических или злонамеренных сайтов. При перенаправлении жертвы учитываются отдельные параметры: устройство, браузер.


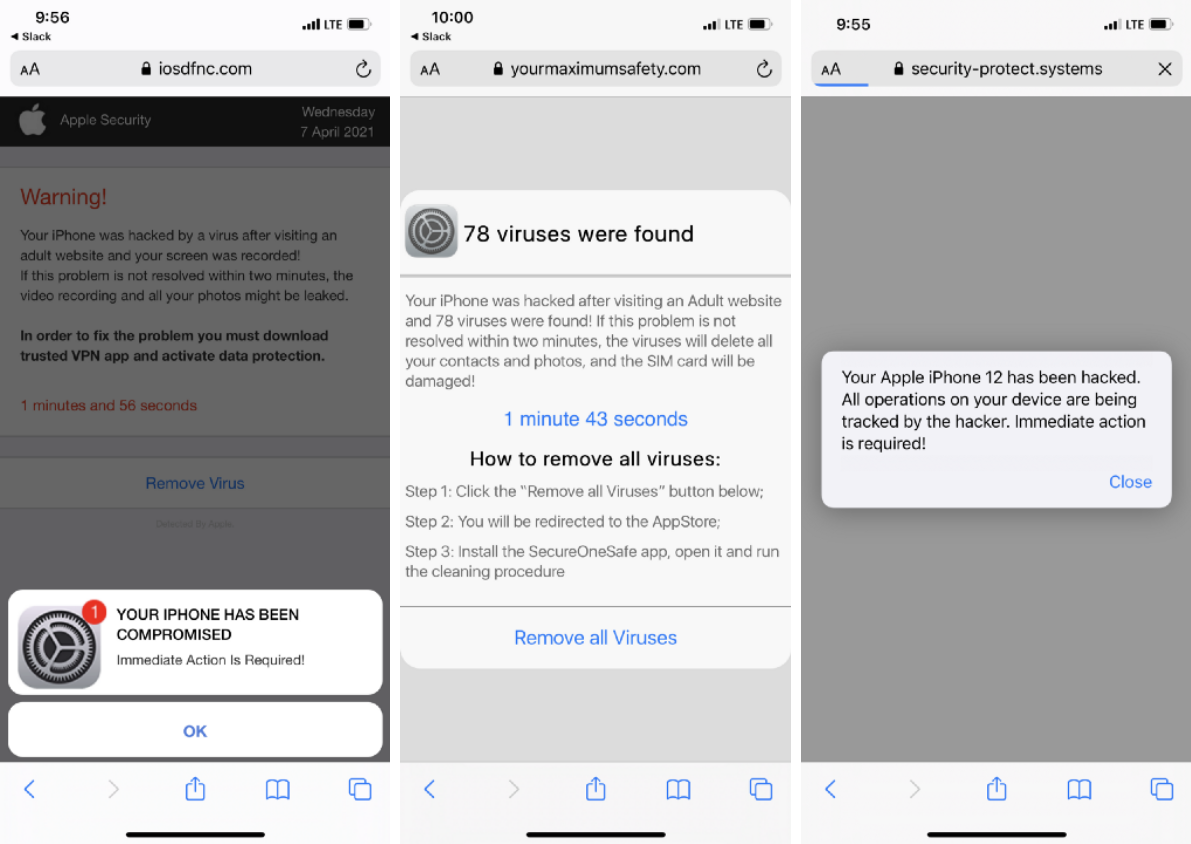
В прошлом году Tag Barnakle атаковала пользователей десктопных версий браузера. Посетителей перенаправляли на ресурс, содержащий вредоносные программы. Теперь же злоумышленники переключились и на владельцев мобильных устройств, которых отправляют на мошеннические сайты.


По оценкам специалистов Confiant, кампания Tag Barnakle затронула «сотни миллионов пользователей»

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru