



Microsoft выпустила симулятор кибератак CyberBattleSim с открытым кодом

Microsoft выпустила симулятор кибератак CyberBattleSim с открытым кодом

Microsoft выпустила симулятор кибератак CyberBattleSim с открытым кодом

Microsoft выпустила симулятор кибератак с открытым исходным кодом. С помощью этого инструмента исследователи в области безопасности смогут моделировать сетевые среды и наблюдать за их устойчивостью к атакам «киберпреступника», который в этом случае управляется посредством искусственного интеллекта (ИИ).

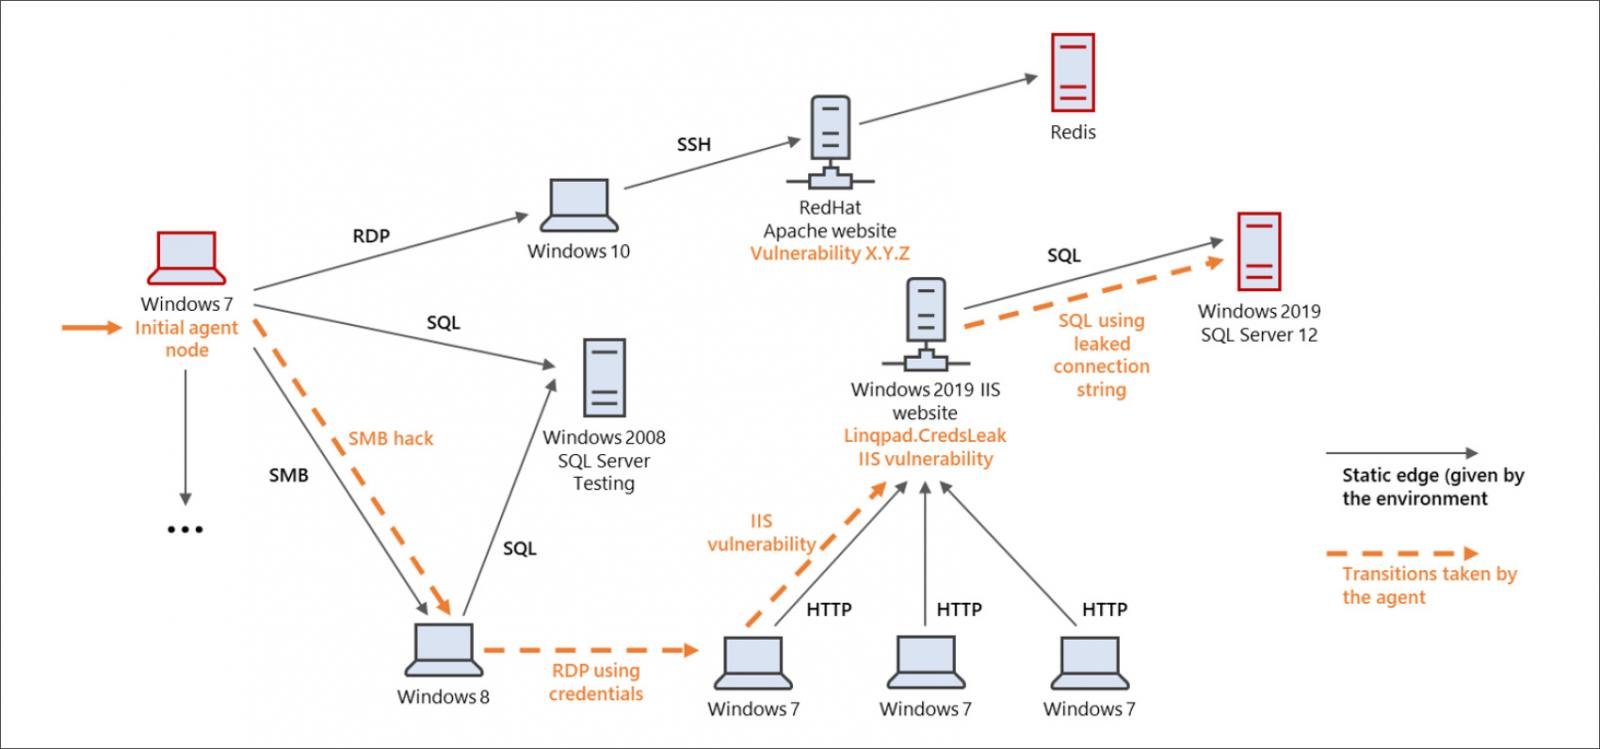
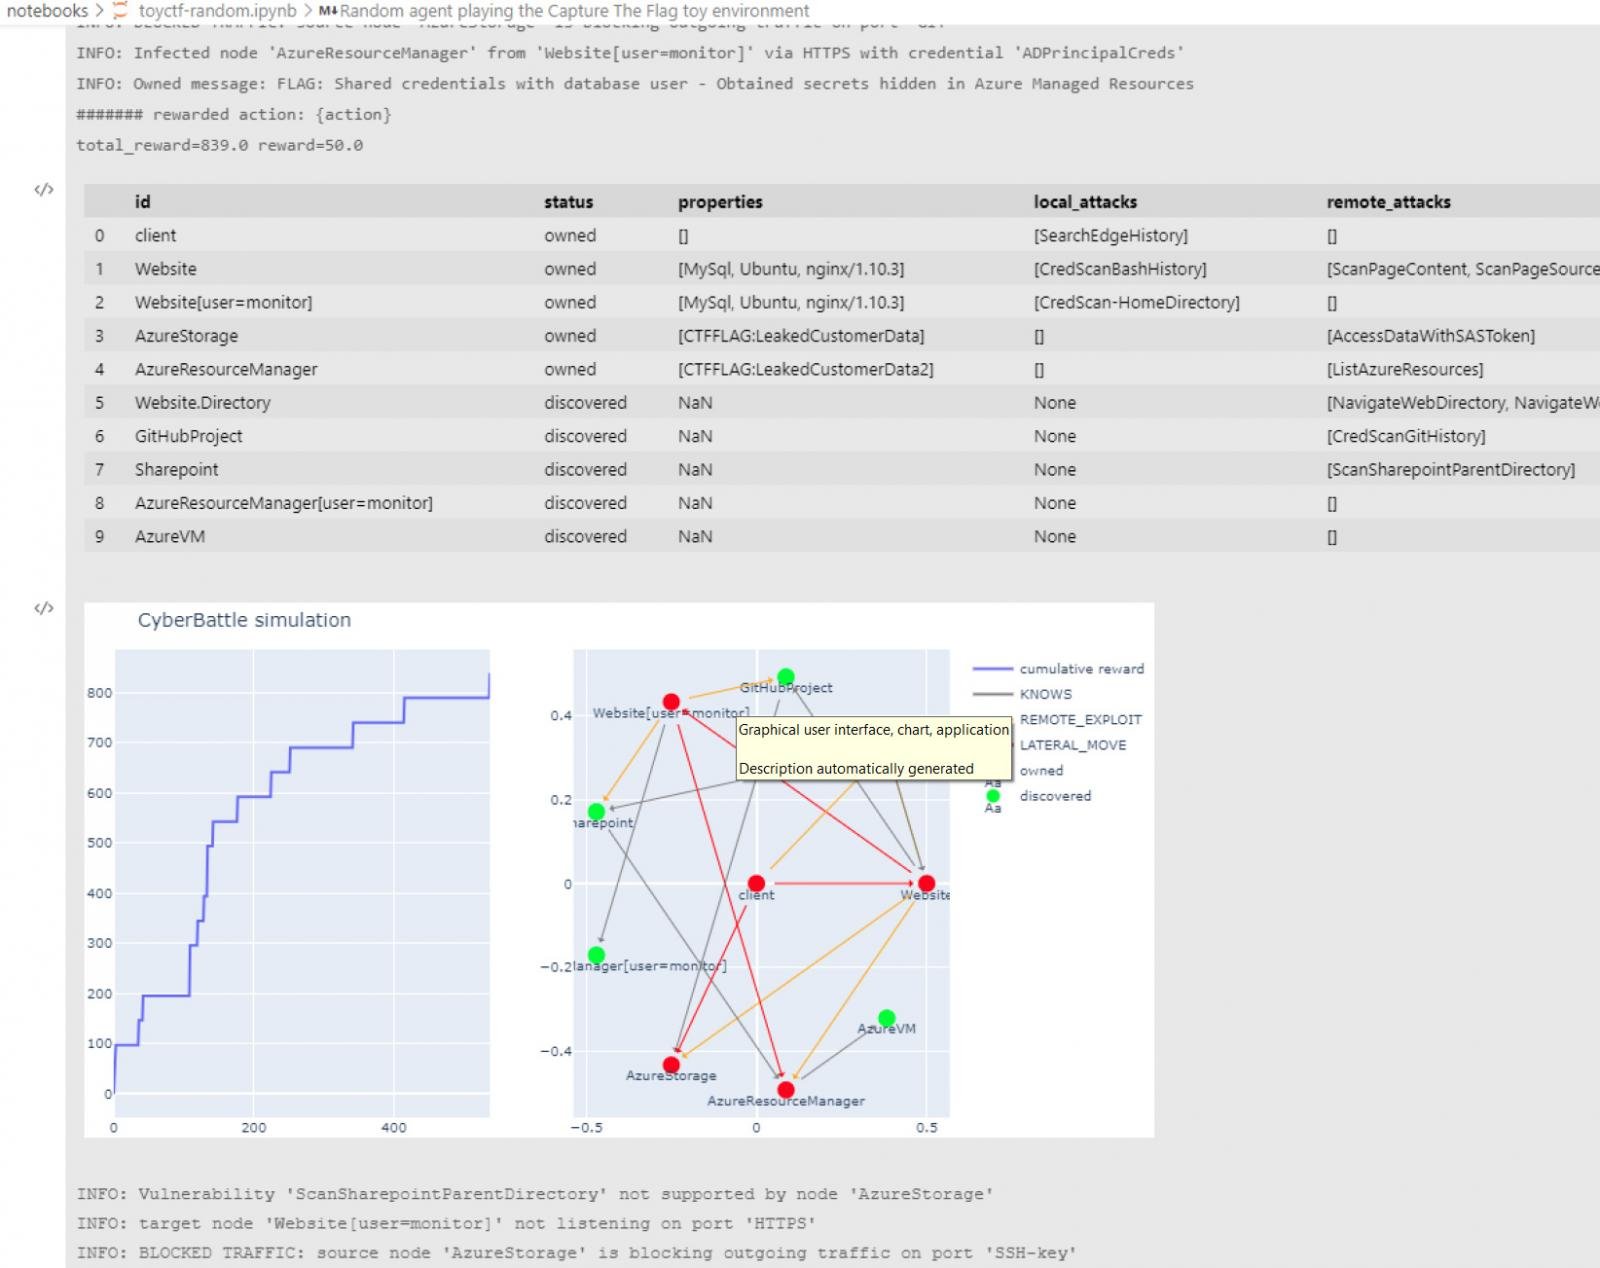
Проект, получивший имя CyberBattleSim, использует Python-платформу Open AI Gym. По словам команды Microsoft 365 Defender Research, разработавшей этот симулятор, CyberBattleSim воспроизводит латеральное перемещение злоумышленника по сети, которое обычно можно наблюдать после взлома.


«Созданная симулятором среда состоит из сети нод и параметризована неподвижной сетевой топологией. Набор заранее помещённых уязвимостей позволяет продемонстрировать, как "атакующий" будет эксплуатировать их и передвигаться внутри сети», — пишут эксперты Microsoft 365 Defender Research в блоге.

«Таким образом, с помощью нового симулятора можно протестировать защитные механизмы, задача которых — наблюдать за сетевой активностью и действиями искусственно созданного злоумышленника».


Есть мнение, что большинство симулированных действий очень быстро попадёт под алерты от XDR- и SIEM-систем, однако создатели CyberBattleSim надеются, что новый инструмент поможет специалистам лучше понять принцип, с которым искусственный интеллект подходит к действиям в скомпрометированной сети. Другими словами, основная задача CyberBattleSim — научить безопасников защищаться от подобных кибератак.

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru