



Фишеры играют в лего: сборка HTML-кода с помощью JavaScript из облака

Фишеры играют в лего: сборка HTML-кода с помощью JavaScript из облака

Фишеры играют в лего: сборка HTML-кода с помощью JavaScript из облака

Выявлена необычная фишинговая кампания, нацеленная на кражу учетных данных пользователей Microsoft 365. Ее авторы придумали новый трюк для обхода почтовых фильтров: разбили HTML-код фейковой страницы на фрагменты, а для сборки спользуют JavaScript-сценарии, размещенные на бесплатном веб-хостинге.

Поддельные сообщения, рассылаемые фишерами, озаглавлены «price revision» («пересмотр цен»). Тело письма оставлено пустым, имеется только прикрепленный файл с заковыристым именем hercus-Investment|547183-xlsx.H?t|m?l (обратите внимание на неприемлемые знаки).

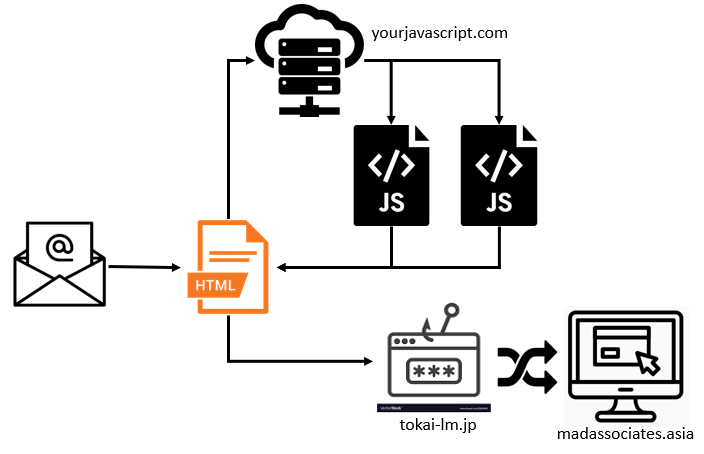
На первый взгляд это какая-то таблица Excel, однако проверка показала, что вложение — документ HTML. В нем содержится небольшой фрагмент HTML-кода и зашифрованный текст с двумя URL, привязанными к сайту yourjavascript.com — бесплатному веб-сервису для размещения JavaScript-сценариев.

Проведенный в SpiderLabs анализ показал, что оба используемых мошенниками скрипта содержат по два блока закодированного текста. В первом случае расшифровка выявила два фрагмента HTML-кода: — открывающий HTML-тег и JavaScript-код, выполняющий проверку email-адреса и пароля, введенного пользователем.

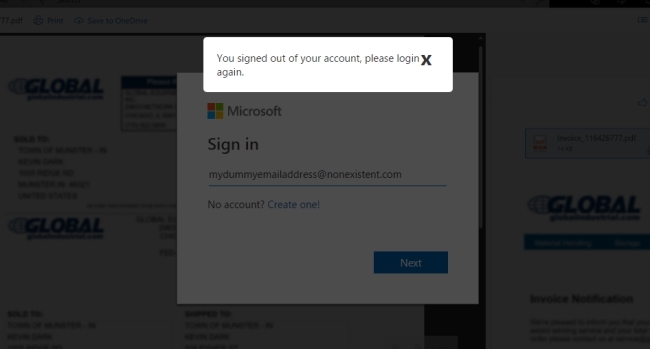
Второй JavaScript содержит тело HTML-кода (URL-адрес веб-формы) и сценарий, отвечающий за отображение всплывающего окна сообщения с просьбой повторить вход.


В результате сборки всех эти фрагментов пользователю будет выведена фальшивая страница регистрации с его email-адресом, проставленным для пущей убедительности. Фишеры также не поленились реализовать проверку длины вводимого жертвой пароля.

После его кражи жертве сообщат, что ввод некорректен, и попросят повторить попытку.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru