



Бреши в приложениях SAP используются в атаках на критические процессы

Бреши в приложениях SAP используются в атаках на критические процессы

Бреши в приложениях SAP используются в атаках на критические процессы

Киберпреступники активно эксплуатируют в атаках незащищённые приложения SAP. С помощью дыр в софте злоумышленники пытаются добраться до конфиденциальной информации и нарушить работу критически важных процессов.

Об опасных кибератаках сообщили специалисты компании Onapsis, представители SAP при этом также прокомментировали кампанию злоумышленников.

«Успешная эксплуатация уязвимостей позволяет атакующим получить полный контроль над незащищённым приложением SAP и обойти стандартные методы защиты. В результате злоумышленникам открывается возможность выкрасть конфиденциальную информацию и даже привести к сбою в работе бизнес-процессов», — пишут эксперты.

По словам исследователей, им удалось детектировать более 300 успешных атак, в ходе которых злоумышленники эксплуатировали бреши в софте SAP. При этом общее число подобных попыток зафиксировалось на цифре 1500 (с середины марта 2021 года).

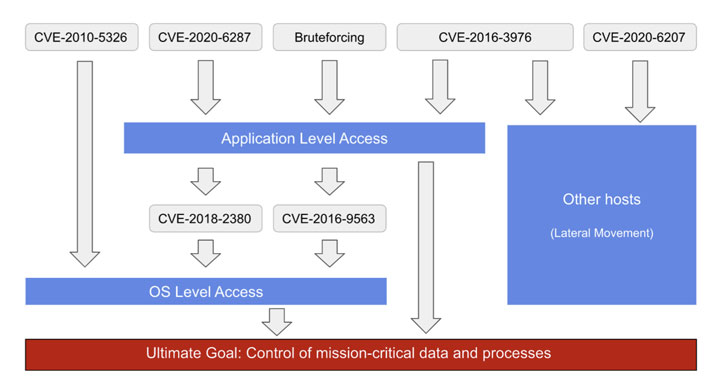
Киберпреступники использовали агрессивный брутфорс против SAP-аккаунтов с высокими привилегиями, добавив к этому эксплуатацию цепочки уязвимостей в приложениях SAP.

Как отметили специалисты в отчёте Onapsis, злоумышленники начали использовать бреши менее чем через 72 часа с момента выпуска соответствующих патчей. Первые уязвимые приложения, которые преступникам удалось успешно атаковать, были обнаружены спустя три часа.

Одной из фигурирующих в атаках уязвимостей стала дыра под идентификатором CVE-2020-6287. SAP выпустила патч в июле 2020 года, приблизительно тогда же в Сети появился рабочий демонстрационный эксплойт. Всего в кампании использовались шесть брешей:

Россиянку оштрафовали на 30 тыс. руб. и лишили iPhone за ИИ-фото медведя

Жительницу села Дульдурга в Забайкальском крае оштрафовали на 30 тыс. рублей за публикацию сгенерированной ИИ фотографии медведя. Одним штрафом история не закончилась: суд также постановил конфисковать iPhone 11 как предмет административного правонарушения.

Об этом сообщила администрация Дульдургинского округа в мессенджере МАКС. Женщину признали виновной по части 9 статьи 13.15 КоАП РФ — за распространение заведомо недостоверной общественно значимой информации под видом достоверных сообщений.

По данным Chita.ru, жительница заранее знала, что фотография ненастоящая. Несмотря на это, изображение отправилось гулять по Сети, а 10 сентября его якобы даже использовали в канале Министерства природных ресурсов Забайкальского края в МАКС.

Местная администрация после решения суда отдельно предупредила жителей об ответственности за публикацию созданных нейросетями фейковых изображений. Посыл такой: если ИИ нарисовал медведя, это ещё не значит, что его нужно немедленно выпускать в местные паблики.

История выглядит почти комично, но последствия оказались вполне материальными: 30 тыс. рублей штрафа и конфискованный смартфон. При этом сообщения о появлении настоящих медведей возле населённых пунктов региона продолжают проверять охотоведы.

Так что теперь специалистам приходится разбираться не только со следами диких животных, но и с цифровыми отпечатками нейросетей.

RSS: Новости на портале Anti-Malware.ru