



В 5G нашли новую брешь, позволяющую отследить геолокацию и провести DoS

В 5G нашли новую брешь, позволяющую отследить геолокацию и провести DoS

В 5G нашли новую брешь, позволяющую отследить геолокацию и провести DoS

Исследователи снова углубились в архитектуру 5G и обнаружили уязвимость в определённых сетевых функциях. В случае успешной эксплуатации этой бреши злоумышленник может провести DoS-атаку на 5G-сеть мобильного оператора.

Баг в концепции «сетевой нарезки» (Network Slicing) выявили специалисты компании AdaptiveMobile. 4 февраля 2021 года они передали всю необходимую информацию представителям «Ассоциации GSMA». В результате уязвимости присвоили идентификатор CVD-2021-0047.

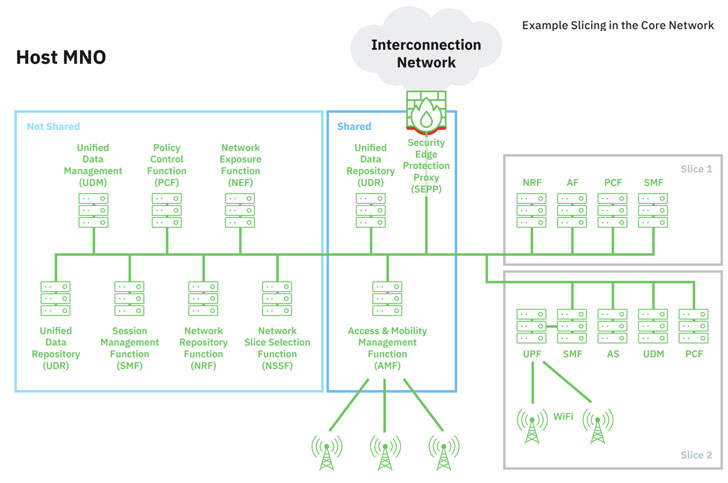
Как известно, сервис-ориентированная архитектура, на которой основано пятое поколение мобильной связи 5G, предполагает модель «сетевой нарезки». Как следует из имени, при Network Slicing основная сетевая инфраструктура делится на множество независимых виртуальных сетей, каждая из которых заточена под конкретную задачу.


Один такой «слайс» при этом содержит группу сетевых функций, которые могут либо предназначаться для конкретного сегмента, либо делиться уже между несколькими слайсами. Согласно отчёту AdaptiveMobile, такая реализация имеет существенные изъяны по части сетевой безопасности. Например, открывается возможность для следующих вредоносных действий:

Несанкционированный доступ к слайсу путём брутфорса. В этом случае «скомпрометированный» слайс может использоваться для доступа к данным другого сегмента. Другими словами, злоумышленник может получить доступ к геолокации абонентов.

DoS-атака на другую сетевую функцию с использованием злонамеренного слайса.

Подпишитесь на новости

В России предложили создать общий кодекс против деструктивного контента

Уполномоченный по правам человека в России Яна Лантратова предложила Евразийскому альянсу омбудсменов разработать общий кодекс этики регулирования деструктивного контента. Документ должен защищать детей и подростков в интернете. С предложением она выступила 16 ноября на XI заседании альянса в Москве.

Выступление омбудсмена приводит РАПСИ. По словам Лантратовой, в российском законодательстве до сих пор нет определения деструктивного контента, и это мешает блокировать опасные материалы.

Национальные системы защиты в разных странах сильно отличаются, а цифровые платформы работают поверх границ, поэтому нужны общие подходы. Кодекс мог бы закрепить общее определение деструктивного контента, критерии его оценки и принципы защиты детей. Омбудсмен также предложила создать банк лучших практик разных стран.

Лантратова насчитала не меньше семи направлений деструктивного контента, среди них нормализация насилия, склонение к суициду, кибербуллинг, мошенничество и вербовка подростков в террористические и экстремистские группы.

По ее данным, число уголовных дел о терроризме в отношении подростков, которые Следственный комитет направил в суд, выросло с 86 в 2024 году до 239 в 2025-м. Отдельно она упомянула дипфейки, с помощью которых шантажируют детей.

Самым перспективным омбудсмен назвала подход, основанный на работе с платформами. Запретительная модель, по ее словам, несет риски, потому что запреты вызывают у детей интерес, а возрастные ограничения на регистрацию в соцсетях подростки обходят.

В заседании участвовали омбудсмены Бахрейна, Ирана, Казахстана, Киргизии, Монголии, Таджикистана, Узбекистана и Шри-Ланки, представители Сербии и Армении подключились по видеосвязи.

RSS: Новости на портале Anti-Malware.ru