



В России заработал Национальный мультисканер — младший брат VirusTotal

В России заработал Национальный мультисканер — младший брат VirusTotal

В России заработал Национальный мультисканер — младший брат VirusTotal

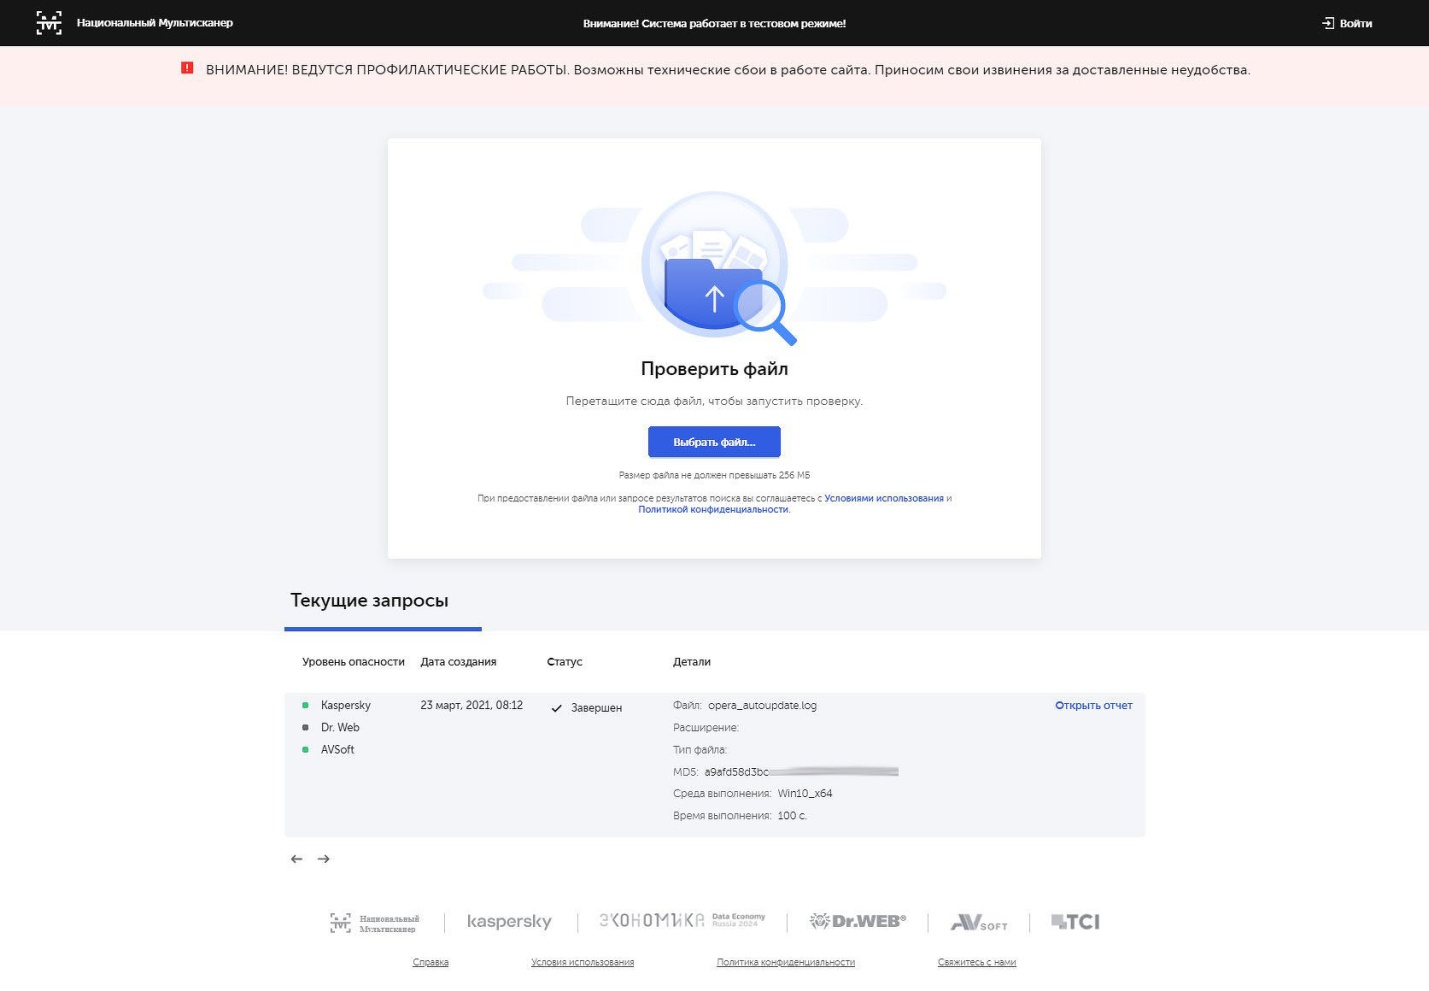
В России в тестовом режиме запущен онлайн-сервис «Национальный мультисканер». В настоящее время в его коллекции числятся три антивируса — разработки «Лаборатории Касперского», «АВ софт» и «Доктор Веб». Доступ к сайту предоставляется на безвозмездной основе.

О планах государства по созданию отечественного ИБ-сервиса, аналогичного VirusTotal, впервые стало известно в 2017 году. Позднее эта разработка была включена в федеральный проект «Информационная безопасность», запущенный в рамках реализации национальной программы «Цифровая экономика».

По словам эксперта Cisco Systems Алексея Лукацкого, активное участие в разработке «Национальный мультисканер» принимала ФСБ; проект обошелся государству в 90 млн рублей.

Согласно Условиям использования нового сайта, доступ к нему предоставляется бесплатно. Проверка загруженных файлов осуществляется автоматически — пока с помощью трех антивирусных сканеров (на VirusTotal их сейчас больше 70).


По свидетельству CNews, тестовая версия «Национальный мультисканер» также сильно тормозит по сравнению с VirusTotal. Обработка файла размером около 200 байт в первом случае производилась двумя антивирусами из трех в течение 100 секунд. Сайт VirusTotal прогнал его через 57 антивирусов из 74 за шесть секунд.

Из персональных данных «Национальный мультисканер», согласно Политике конфиденциальности, фиксирует информацию о браузере пользователя и статический IP-адрес, а также адрес email, название организации и ФИО, которые требуется указать при регистрации. Примечательно, что проверка подлинности предоставляемых ПДн, как выяснили журналисты, на портале в настоящее время отсутствует.

Обработка пользовательских данных производится на серверах в России с соблюдением надлежащих мер защиты и хранением в течение пяти лет. Операторы веб-сервиса также оставляют за собой право делиться предоставленной информацией с партнерскими организациями, передавая им не только результаты сканов, но и ПДн пользователей сайта.

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru