



Атакующие подсовывают бэкдор разработчикам iOS- и macOS-приложений

Атакующие подсовывают бэкдор разработчикам iOS- и macOS-приложений

Атакующие подсовывают бэкдор разработчикам iOS- и macOS-приложений

Специалисты в области безопасности рассказали о новой кампании киберпреступников, пытающихся протроянить разработчиков приложений для операционных систем от Apple. В качестве вектора злоумышленники используют Xcode, интегрированную среду разработки (IDE).

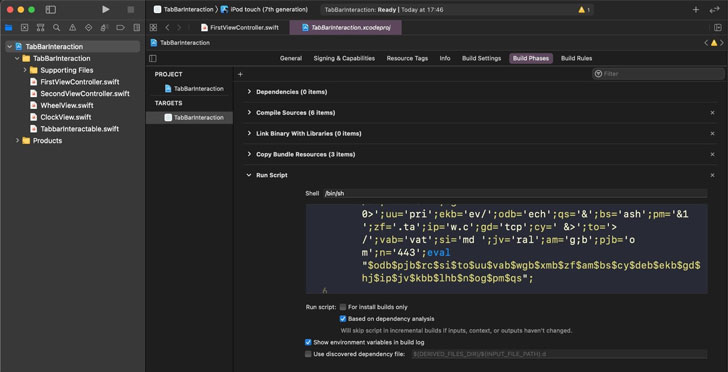
Xcode-проект, который атакующие задействовали в этой кампании, получил имя «XcodeSpy». С его помощью на компьютер девелоперов устанавливался бэкдор. В сущности, XcodeSpy представлял собой вредоносную копию вполне легитимного проекта с открытым исходным кодом — TabBarInteraction.

TabBarInteraction распространяется совершенно свободно, его может скачать любой желающий с площадки GitHub. Этот проект предназначен для анимирования элементов на панели вкладок в iOS при взаимодействии с пользователем.

«XcodeSpy — злонамеренный Xcode-проект, устанавливающий специально подготовленный вариант известного бэкдора EggShell на компьютер разработчика под управлением операционной системы macOS. Злоумышленники также заранее продумали механизм закрепления в атакованной системе», — объяснили специалисты компании SentinelOne.


К слову, эти атаки подозрительно похожи на недавние операции киберпреступников, пытавшихся украсть PoC-коды у ИБ-экспертов с помощью соцсетей. Тогда атакующие использовали файл для проекта Visual Studio, который тоже устанавливал кастомный бэкдор.

XcodeSpy содержит обфусцированный Run Script, отличающий его от безобидной версии проекта. Этот скрипт может связываться с командным сервером (C2) и получать от него специально подготовленную версию бэкдора EggShell.

Попав в систему девелопера, EggShell будет записывать аудио с помощью встроенного микрофона, видео — с помощью камеры, а также перехватывать данные, вводимые через клавиатуру.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru