



Новый инструмент поможет выявить незащищённые ElasticSearch-серверы

Новый инструмент поможет выявить незащищённые ElasticSearch-серверы

Новый инструмент поможет выявить незащищённые ElasticSearch-серверы

Специалисты в области кибербезопасности из компании WizCase создали инструмент, способный отслеживать доступные из Сети серверы ElasticSearch. Согласно замыслу экспертов, это поможет бороться с утечками из открытых хранилищ, с чем не раз сталкивались как пользователи, так и крупные компании.

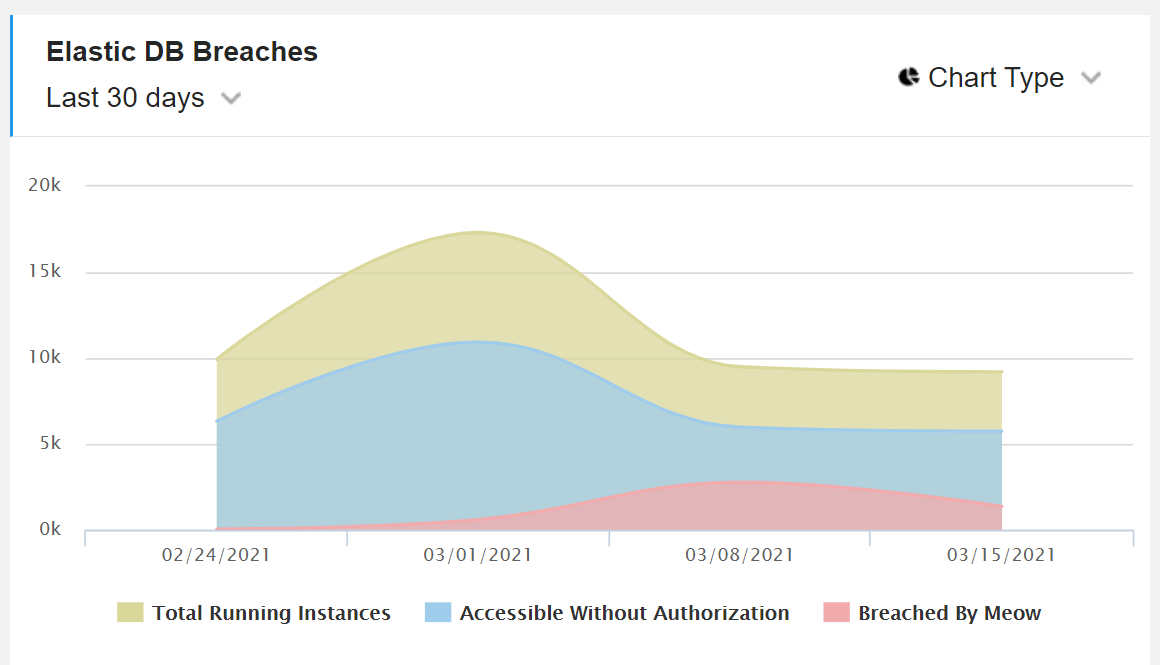
По словам авторов, разработка сканирует Сеть, выявляя доступные ElasticSearch-серверы, а также отображает различную дополнительную информацию: точное число запущенных установок ElasticSearch, статус защищённости хранилища и т. п.

Что более важно, новый инструмент отслеживает количество серверов, попавших под кибератаку «Meow». Это крайне полезная функция, поскольку за первую неделю марта исследователи отметили рост числа атакованных серверов.

Согласно статистике, злоумышленники буквально за несколько дней удалили все данные более чем с 2500 серверов. Именно поэтому разработка WizCase, которую можно найти по этой ссылке, придётся как нельзя кстати.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru