



Эксперт смог перехватить трафик windows.com с помощью битсквоттинга

Эксперт смог перехватить трафик windows.com с помощью битсквоттинга

Эксперт смог перехватить трафик windows.com с помощью битсквоттинга

Битсквоттинг — разновидность киберсквоттинга, при которой злоумышленник может воспользоваться ошибкой подмены битов и перенаправить пользователя не на легитимный домен, а на похожий. Именно этим способом воспользовался исследователь, проделав такой трюк с windows.com.

С помощью битсквоттинга можно перехватывать трафик, идущий на легитимный и востребованный у пользователей домен. Следовательно, эксперт просто указал на наличие лазейки для злоумышленников.

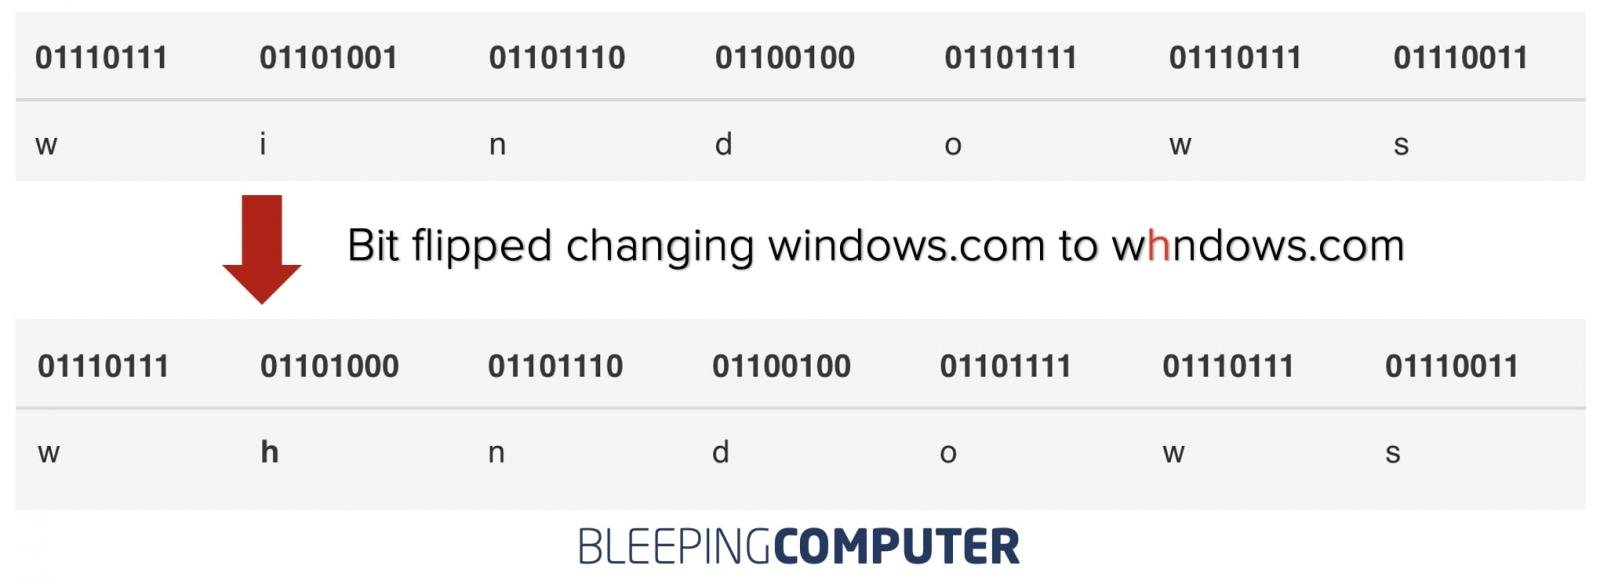
Смысл битсквоттинга заключается в подмене битов (нулей и единиц), в которых хранятся домены в памяти компьютеров. Тот же windows.com может представлять определённый набор нулей и единиц — 01110111.

Но подмена битов, которая может произойти в ходе сбоя в работе аппаратной составляющей или чрезмерной активности Солнца, может подменить один из нулей единицей и наоборот. По словам Реми, блогера и специалиста в области кибербезопасности, это вполне рабочая тактика.

«Давайте предположим, что компьютер в процессе работы перегрелся, или же допустим, что на Солнце происходят нежелательные вспышки. В этом случае один из битов может случайно подмениться, — объясняет Реми. — В памяти компьютера сохранится уже не windows.com, а whndows.com. Если пользователь запросит подменённый домен, он просто не сможет преобразоваться в реальный IP-адрес».

Графика BleepingComputer.


Таким образом, исследователь составил список из «неправильных» доменов, которые могут оказаться в памяти компьютера пользователей благодаря битсквоттингу. Теперь остаётся просто зарегистрировать их и перехватывать трафик, направленный реальному домену Microsoft. Список выглядит так:

  • windnws.com
  • windo7s.com
  • windkws.com
  • windmws.com
  • winlows.com
  • windgws.com
  • wildows.com
  • wintows.com
  • wijdows.com
  • wiodows.com
  • wifdows.com
  • whndows.com
  • wkndows.com
  • wmndows.com

Как отметил Реми, ему удалось перенаправить реальный трафик windows.com на свои домены. Другими словами, у концепции специалиста действительно есть право на жизнь.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru