



Эксперт смог перехватить трафик windows.com с помощью битсквоттинга

Эксперт смог перехватить трафик windows.com с помощью битсквоттинга

Эксперт смог перехватить трафик windows.com с помощью битсквоттинга

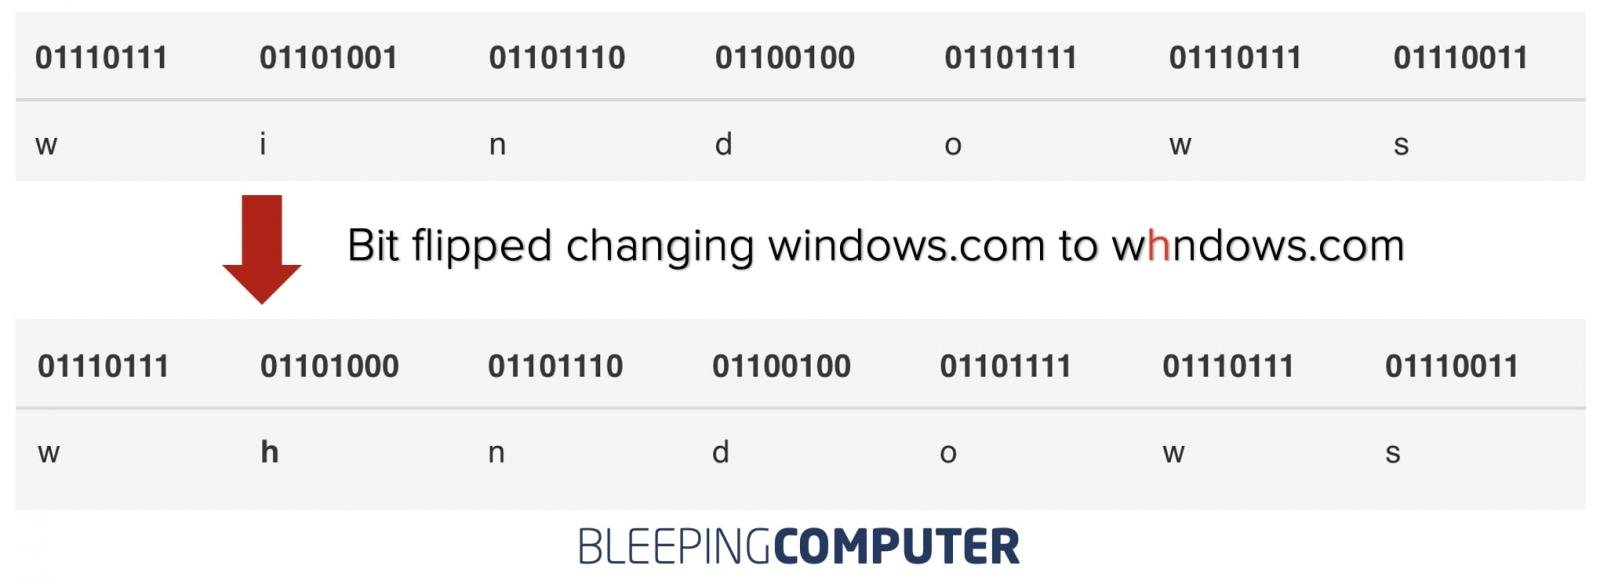
Битсквоттинг — разновидность киберсквоттинга, при которой злоумышленник может воспользоваться ошибкой подмены битов и перенаправить пользователя не на легитимный домен, а на похожий. Именно этим способом воспользовался исследователь, проделав такой трюк с windows.com.

С помощью битсквоттинга можно перехватывать трафик, идущий на легитимный и востребованный у пользователей домен. Следовательно, эксперт просто указал на наличие лазейки для злоумышленников.

Смысл битсквоттинга заключается в подмене битов (нулей и единиц), в которых хранятся домены в памяти компьютеров. Тот же windows.com может представлять определённый набор нулей и единиц — 01110111.

Но подмена битов, которая может произойти в ходе сбоя в работе аппаратной составляющей или чрезмерной активности Солнца, может подменить один из нулей единицей и наоборот. По словам Реми, блогера и специалиста в области кибербезопасности, это вполне рабочая тактика.

«Давайте предположим, что компьютер в процессе работы перегрелся, или же допустим, что на Солнце происходят нежелательные вспышки. В этом случае один из битов может случайно подмениться, — объясняет Реми. — В памяти компьютера сохранится уже не windows.com, а whndows.com. Если пользователь запросит подменённый домен, он просто не сможет преобразоваться в реальный IP-адрес».

Графика BleepingComputer.


Таким образом, исследователь составил список из «неправильных» доменов, которые могут оказаться в памяти компьютера пользователей благодаря битсквоттингу. Теперь остаётся просто зарегистрировать их и перехватывать трафик, направленный реальному домену Microsoft. Список выглядит так:

  • windnws.com
  • windo7s.com
  • windkws.com
  • windmws.com
  • winlows.com
  • windgws.com
  • wildows.com
  • wintows.com
  • wijdows.com
  • wiodows.com
  • wifdows.com
  • whndows.com
  • wkndows.com
  • wmndows.com

Как отметил Реми, ему удалось перенаправить реальный трафик windows.com на свои домены. Другими словами, у концепции специалиста действительно есть право на жизнь.

Подпишитесь на новости

Роскомнадзор встроил машинное обучение в систему фильтрации трафика

Роскомнадзор внедрил механизм фильтрации интернет-трафика на основе машинного обучения и потратил на него 2,27 млрд рублей. Это следует из паспорта ведомственной программы цифровой трансформации на 2026-2028 годы. В документе указано, что РКН использует отечественную модель, развернутую на собственной инфраструктуре.

Ее название не раскрывается, большая языковая модель в системе не применяется.

С паспортом программы ознакомился Forbes. Механизм встроен в автоматизированную систему обеспечения безопасности российского сегмента интернета (АСБИ).

Через нее Роскомнадзор управляет ТСПУ, оборудованием для фильтрации трафика на сетях операторов связи. На установку новых и модернизацию действующих ТСПУ в 2026 году заложено 3,99 млрд рублей основного финансирования и еще 6,2 млрд рублей дополнительного.

О планах использовать ИИ для фильтрации стало известно в январе. В мае ведомство собиралось взять для этого модель Astra AI от «Группы Астра».

VPN в описании механизма прямо не упоминается. Дмитрий Кутейников из RKS Global считает, что модель может оценивать вероятность использования VPN по внешним признакам, например по размеру и ритму пакетов или длительности сессии, без чтения содержимого. По его словам, под ошибочную блокировку могут попасть корпоративные VPN и облачные сервисы.

RSS: Новости на портале Anti-Malware.ru