



Российский киберпреступный форум Maza (Mazafaka) стал жертвой утечки

Российский киберпреступный форум Maza (Mazafaka) стал жертвой утечки

Российский киберпреступный форум Maza (Mazafaka) стал жертвой утечки

Один из старейших российских форумов для киберпреступников допустил взлом и утечку данных зарегистрированных пользователей. Речь идёт о площадке Maza, ранее известной как Mazafaka, которая активна в Сети по меньшей мере с 2003 года.

Maza — закрытый форум для русскоговорящих киберпреступников. Активность зарегистрированных на нём хакеров связывают с продажей данных банковских карт, украденных у граждан.

Известно, что на площадке часто обсуждались вредоносные программы, эксплойты, схемы спамерских рассылок, способы отмывания денег и тому подобное. Об утечке, затронувшей участников Maza, сообщили специалисты компании Flashpoint.

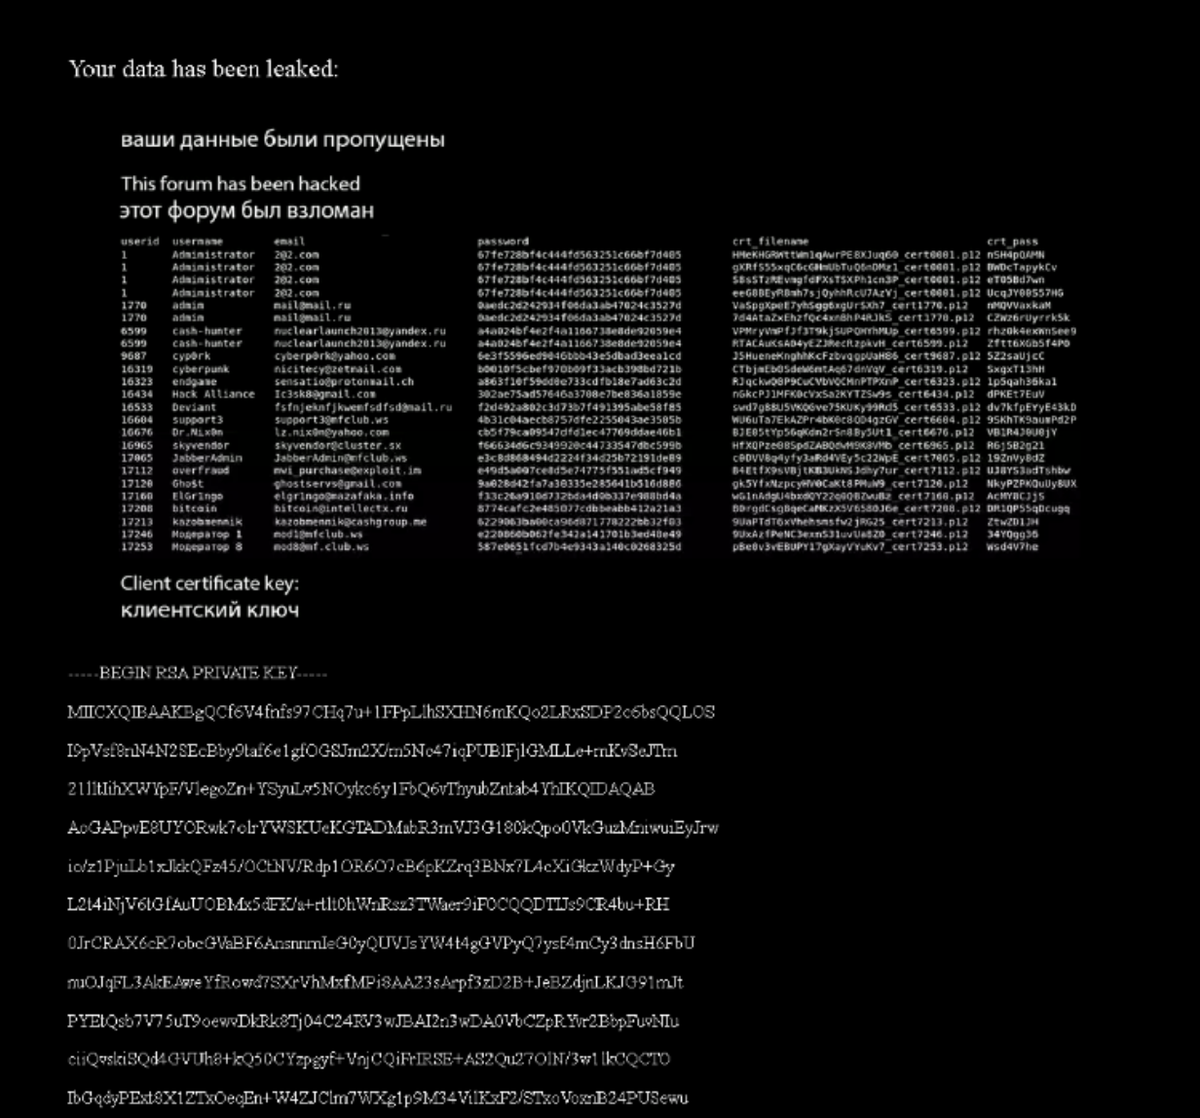
Как только неким злоумышленникам удалось скомпрометировать Maza, они разместили сообщение, в котором предупреждали администраторов, что их форум был взломан, а данные пользователей похищены.


Оказалось, что в руки атакующих попали идентификаторы и имена пользователей, адреса их электронной почты, ссылки на аккаунты в мессенджерах (Skype, MSN и Aim), а также пароли (хешированные и обфусцированные).

Интересно отметить, как восприняли информацию об утечке сами пользователи. Согласно сообщениям, одни заявили, что планируют найти другую площадку вместо Maza, другие же заявили, что скомпрометированная база данных на сегодняшний день «старая и неактуальная» (по другим сообщениям — «неполная»).

Специалисты Flashpoint подчеркнули, что пока не знают, кто стоит за взломом Maza, однако можно сделать вывод, что это зарубежные киберпреступники. К такому заключению эксперты пришли после изучения записки злоумышленников, которая явно была написана онлайн-переводчиком.

Positive Technologies сворачивает развитие PT AF 3 и меняет стратегию WAF

Positive Technologies сворачивает активное развитие PT Application Firewall 3 и переносит основные ресурсы на PT AF PRO и облачный PT Cloud AF. Действующих клиентов старого WAF не бросают, техническая поддержка сохранится. Но новых больших возможностей продукту, судя по всему, ждать уже не стоит.

В компании считают, что веб-инфраструктура за десять лет заметно распухла. Вместо нескольких сайтов организации теперь управляют сотнями приложений, API и микросервисов, разбросанных между ЦОДами, облаками, филиалами и дочерними организациями.

Атаки тоже стали серьёзнее: взлом веб-приложения теперь часто служит не финальной целью, а дверью во внутреннюю инфраструктуру.

По данным Positive Technologies, эксплуатация уязвимостей доступных из интернета веб-приложений остаётся самым распространённым способом проникновения в корпоративные сети, на неё приходится 36% успешных атак.

Новым флагманом направления становится PT AF PRO, который компания разрабатывает с нуля более шести лет. Решение рассчитано на сотни приложений и распределённые инфраструктуры.

Оно позволяет централизованно управлять политиками безопасности, подключать удалённые площадки через внешних агентов и обновляться без остановки обработки трафика.

Защищаемые приложения можно разделять на изолированные пространства, выделять им собственные вычислительные ресурсы и разграничивать доступ к событиям безопасности. Такой подход ориентирован прежде всего на крупные компании и холдинги с несколькими командами и разными требованиями к сервисам.

Вторым приоритетом станет PT Cloud AF — облачный WAF для приложений и API, не требующий закупки оборудования. Решением можно управлять самостоятельно либо полностью передать его настройку и сопровождение партнёру. За последний год клиентская база PT AF PRO выросла вдвое.

RSS: Новости на портале Anti-Malware.ru