



На форуме в дарквебе описали методы обхода 3D Secure для банковских карт

На форуме в дарквебе описали методы обхода 3D Secure для банковских карт

На форуме в дарквебе описали методы обхода 3D Secure для банковских карт

Протокол 3D Secure (3DS), обеспечивающий дополнительный уровень безопасности для кредитовых и дебетовых карт пользователей, постоянно находится в поле зрения киберпреступников, поскольку последние ищут способы его обхода. Именно поэтому на одном из форумов дарквеба злоумышленники поделились наработанными методами, позволяющими несанкционированно приобретать товары в онлайн-магазинах за счёт держателей карт.

Для тех, кто не знает: 3DS добавляет дополнительный слой защиты, при покупках в интернет-магазинах. Благодаря протоколу покупатель должен подтвердить, что он действительно является владельцем банковской карты, с которой списываются деньги.

Вторая версия протокола (3DS 2) разработана специально для смартфонов, она позволяет подтверждать покупки с помощью установленных на мобильном устройстве банковских приложений. В этом случае пользователь может задействовать биометрическую аутентификацию: сканирование отпечатка пальца или лица.

Тем не менее первая версия 3DS до сих пор используется во многих магазинах, что открывает возможность для обмана держателя карты с помощью социальной инженерии. В этом случае основная задача злоумышленников — заставить пользователя выдать короткий код или пароль, используемый для подтверждения транзакции.

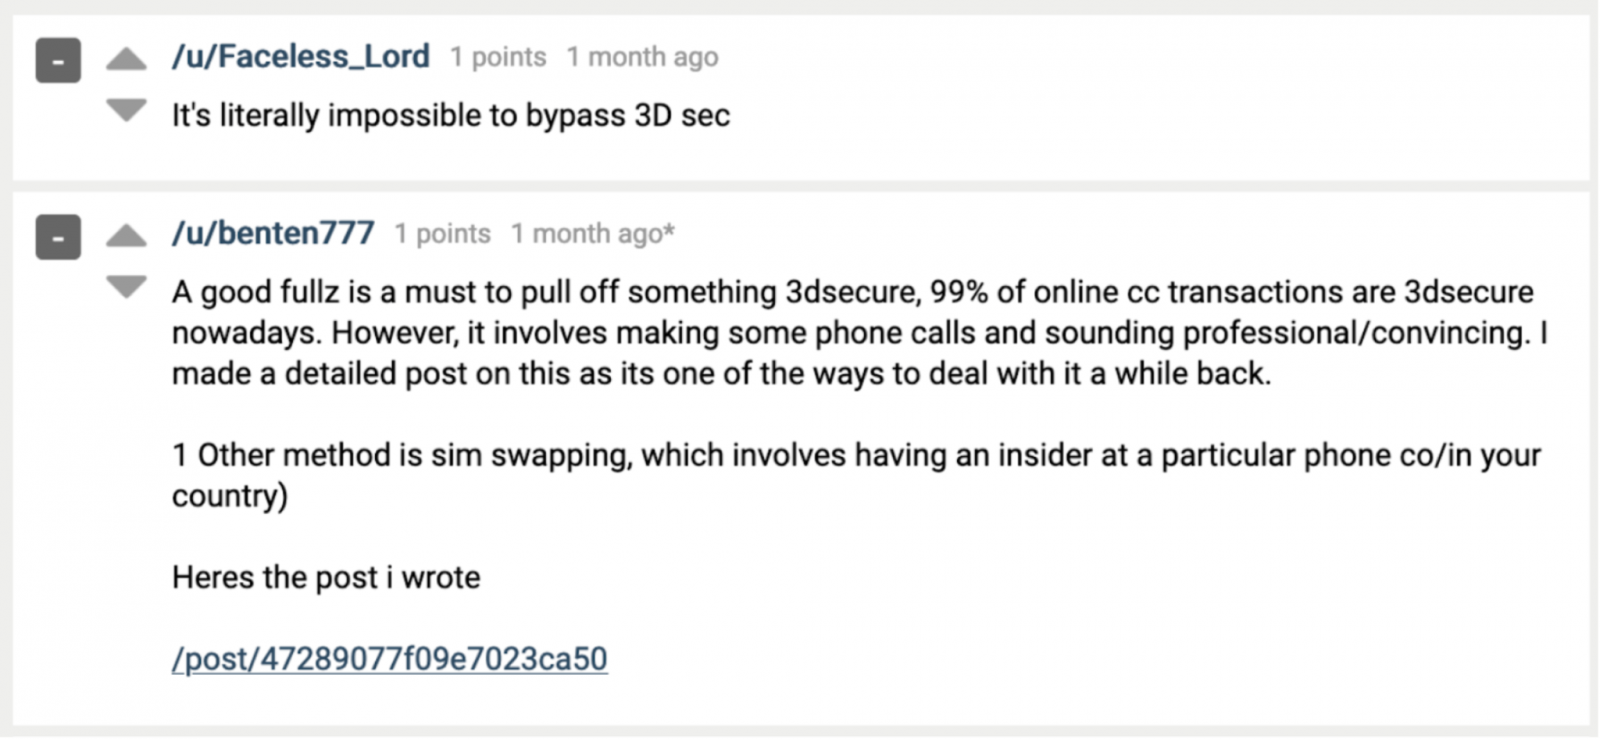
Как отметили киберпреступники на форуме, успешное использование комбинации социальной инженерии и фишинговых атак позволяет обойти 3D Secure и купить за счёт ничего не подозревающего гражданина любой товар.

В блоге компании Gemini Advisory специалисты опубликовали пост, в котором предупреждают пользователей о существующих эффективных методах обхода протокола 3D Secure. При этом эксперты подчёркивают, что киберпреступники активно обсуждают эти способы, что может привести к всплеску подобных атак.

Для реализации описанных методов злоумышленнику сначала потребуется добыть хотя бы минимальное количество информацию о держателе карты: его имя, телефонный номер, адрес электронной почты, адрес проживания и номер водительского удостоверения.

Получив необходимые данные, преступник может использовать их в разговоре с пользователем от имени сотрудника банка. Как правило, доверчивые граждане клюют на такие уловки, ведь мошенник выдаёт верные сведения. Один из посетителей дарквеб-форума описал как раз такую схему:


Используя пользовательские данные, софт для изменения голоса и приложение для спуфинга телефонного номера кибермошенник может совершить покупку в онлайн-магазине, а потом позвонить владельцу карту и выяснить всю информацию, необходимую для подтверждения транзакции.

Также киберпреступники описали и другие способы: заманить пользователя на фишинговый сайт, установить на его мобильное устройство вредоносную программу и тому подобное. В целом людям надо быть более внимательными, когда речь заходит о банковских картах. Не забывайте, что злоумышленники не дремлют.

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru