



На форуме в дарквебе описали методы обхода 3D Secure для банковских карт

На форуме в дарквебе описали методы обхода 3D Secure для банковских карт

На форуме в дарквебе описали методы обхода 3D Secure для банковских карт

Протокол 3D Secure (3DS), обеспечивающий дополнительный уровень безопасности для кредитовых и дебетовых карт пользователей, постоянно находится в поле зрения киберпреступников, поскольку последние ищут способы его обхода. Именно поэтому на одном из форумов дарквеба злоумышленники поделились наработанными методами, позволяющими несанкционированно приобретать товары в онлайн-магазинах за счёт держателей карт.

Для тех, кто не знает: 3DS добавляет дополнительный слой защиты, при покупках в интернет-магазинах. Благодаря протоколу покупатель должен подтвердить, что он действительно является владельцем банковской карты, с которой списываются деньги.

Вторая версия протокола (3DS 2) разработана специально для смартфонов, она позволяет подтверждать покупки с помощью установленных на мобильном устройстве банковских приложений. В этом случае пользователь может задействовать биометрическую аутентификацию: сканирование отпечатка пальца или лица.

Тем не менее первая версия 3DS до сих пор используется во многих магазинах, что открывает возможность для обмана держателя карты с помощью социальной инженерии. В этом случае основная задача злоумышленников — заставить пользователя выдать короткий код или пароль, используемый для подтверждения транзакции.

Как отметили киберпреступники на форуме, успешное использование комбинации социальной инженерии и фишинговых атак позволяет обойти 3D Secure и купить за счёт ничего не подозревающего гражданина любой товар.

В блоге компании Gemini Advisory специалисты опубликовали пост, в котором предупреждают пользователей о существующих эффективных методах обхода протокола 3D Secure. При этом эксперты подчёркивают, что киберпреступники активно обсуждают эти способы, что может привести к всплеску подобных атак.

Для реализации описанных методов злоумышленнику сначала потребуется добыть хотя бы минимальное количество информацию о держателе карты: его имя, телефонный номер, адрес электронной почты, адрес проживания и номер водительского удостоверения.

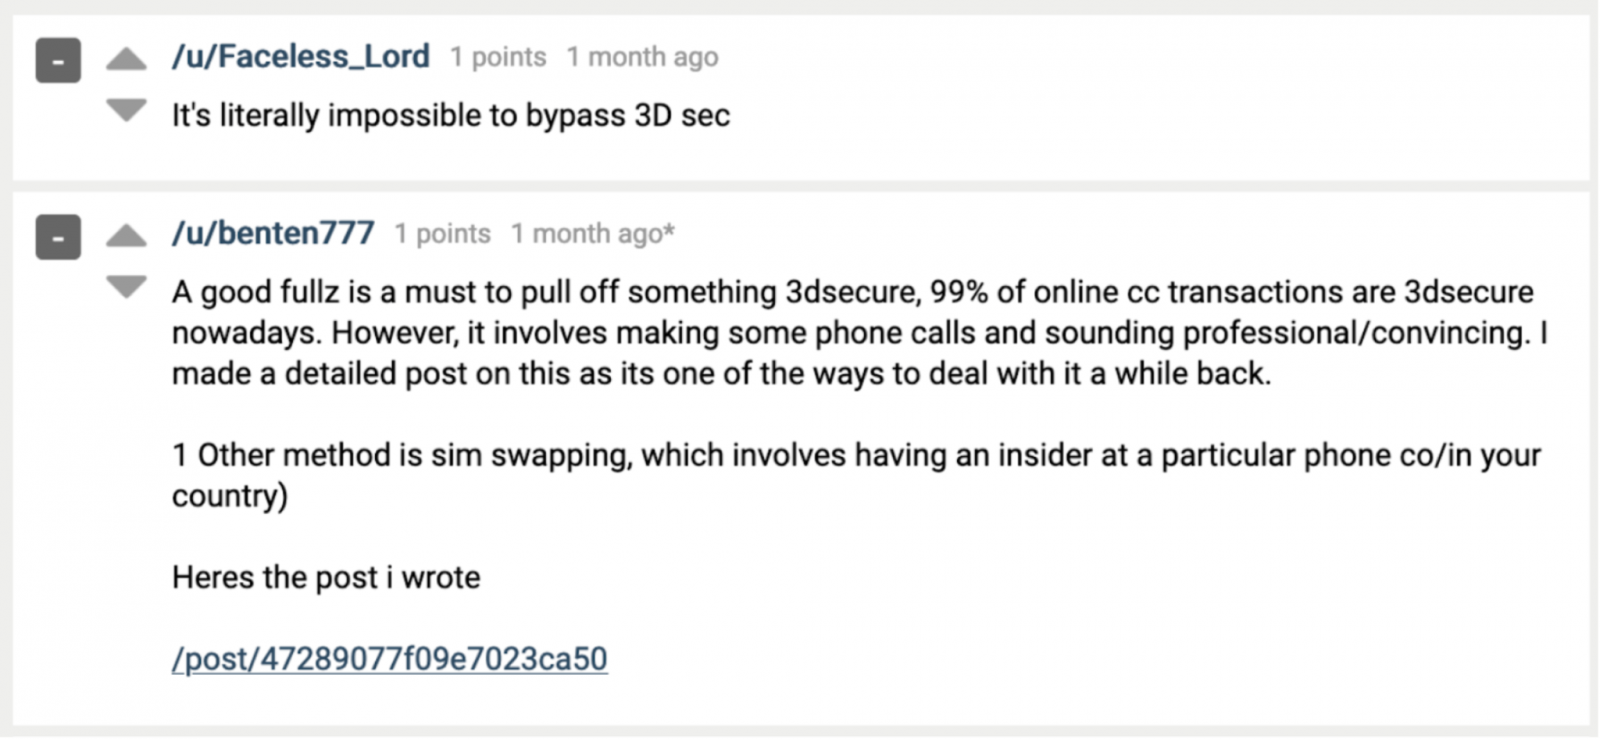
Получив необходимые данные, преступник может использовать их в разговоре с пользователем от имени сотрудника банка. Как правило, доверчивые граждане клюют на такие уловки, ведь мошенник выдаёт верные сведения. Один из посетителей дарквеб-форума описал как раз такую схему:


Используя пользовательские данные, софт для изменения голоса и приложение для спуфинга телефонного номера кибермошенник может совершить покупку в онлайн-магазине, а потом позвонить владельцу карту и выяснить всю информацию, необходимую для подтверждения транзакции.

Также киберпреступники описали и другие способы: заманить пользователя на фишинговый сайт, установить на его мобильное устройство вредоносную программу и тому подобное. В целом людям надо быть более внимательными, когда речь заходит о банковских картах. Не забывайте, что злоумышленники не дремлют.

Подпишитесь на новости

71% россиян удаляют приложение, но оставляют сервису свои данные

Смахнуть приложение со смартфона — ещё не значит стереть аккаунт и переданные сервису данные. Однако каждый четвёртый россиянин уверен именно в этом, показал опрос «АльфаСтрахования». После отказа от цифрового сервиса 71% пользователей просто удаляют его приложение.

До самой учётной записи добираются только 18%, в компанию с требованием стереть информацию обращались 7%, а согласие на обработку персональных данных отзывали жалкие 4%. Остальные, видимо, рассчитывают, что иконка унесла всё с собой.

У 64% респондентов сохранились аккаунты в сервисах, которыми они не пользовались больше года. Почти треть накопила более десяти таких цифровых призраков, а 41% уже не могут вспомнить все сайты и приложения, где когда-либо регистрировались.

Забыть есть что. Номер телефона и электронную почту передавали сервисам более 90% участников исследования, домашний адрес — 78%, реквизиты банковских карт — 72%, дату рождения — 69%. Каждый третий оставлял паспортные данные, 21% — сведения о здоровье, а 18% — документы или информацию о детях.

При этом политику конфиденциальности внимательно читают всего 2% россиян. Ещё 13% просматривают отдельные пункты, а большинство нажимает «Согласен», не тратя время на юридический эпос. Более половины объясняют это объёмом документов, а 48% резонно замечают: без согласия сервис всё равно не пустит дальше.

Больше всего пользователей пугает утечка паспортных и банковских данных, об этом заявили 76% и 73% опрошенных соответственно. В исследовании участвовали 2,5 тыс. экономически активных россиян из разных регионов страны.

RSS: Новости на портале Anti-Malware.ru