



На форуме в дарквебе описали методы обхода 3D Secure для банковских карт

На форуме в дарквебе описали методы обхода 3D Secure для банковских карт

На форуме в дарквебе описали методы обхода 3D Secure для банковских карт

Протокол 3D Secure (3DS), обеспечивающий дополнительный уровень безопасности для кредитовых и дебетовых карт пользователей, постоянно находится в поле зрения киберпреступников, поскольку последние ищут способы его обхода. Именно поэтому на одном из форумов дарквеба злоумышленники поделились наработанными методами, позволяющими несанкционированно приобретать товары в онлайн-магазинах за счёт держателей карт.

Для тех, кто не знает: 3DS добавляет дополнительный слой защиты, при покупках в интернет-магазинах. Благодаря протоколу покупатель должен подтвердить, что он действительно является владельцем банковской карты, с которой списываются деньги.

Вторая версия протокола (3DS 2) разработана специально для смартфонов, она позволяет подтверждать покупки с помощью установленных на мобильном устройстве банковских приложений. В этом случае пользователь может задействовать биометрическую аутентификацию: сканирование отпечатка пальца или лица.

Тем не менее первая версия 3DS до сих пор используется во многих магазинах, что открывает возможность для обмана держателя карты с помощью социальной инженерии. В этом случае основная задача злоумышленников — заставить пользователя выдать короткий код или пароль, используемый для подтверждения транзакции.

Как отметили киберпреступники на форуме, успешное использование комбинации социальной инженерии и фишинговых атак позволяет обойти 3D Secure и купить за счёт ничего не подозревающего гражданина любой товар.

В блоге компании Gemini Advisory специалисты опубликовали пост, в котором предупреждают пользователей о существующих эффективных методах обхода протокола 3D Secure. При этом эксперты подчёркивают, что киберпреступники активно обсуждают эти способы, что может привести к всплеску подобных атак.

Для реализации описанных методов злоумышленнику сначала потребуется добыть хотя бы минимальное количество информацию о держателе карты: его имя, телефонный номер, адрес электронной почты, адрес проживания и номер водительского удостоверения.

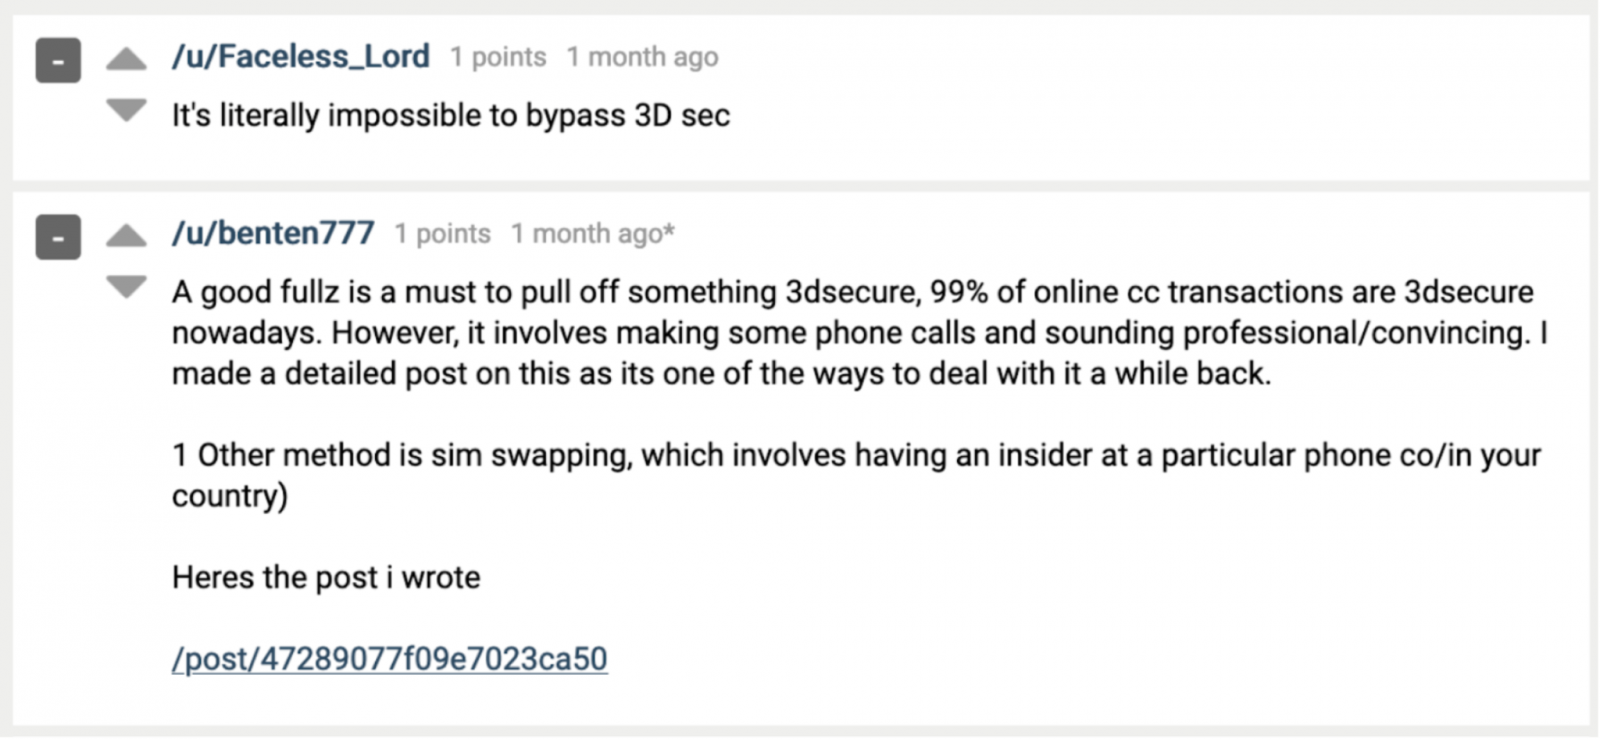
Получив необходимые данные, преступник может использовать их в разговоре с пользователем от имени сотрудника банка. Как правило, доверчивые граждане клюют на такие уловки, ведь мошенник выдаёт верные сведения. Один из посетителей дарквеб-форума описал как раз такую схему:


Используя пользовательские данные, софт для изменения голоса и приложение для спуфинга телефонного номера кибермошенник может совершить покупку в онлайн-магазине, а потом позвонить владельцу карту и выяснить всю информацию, необходимую для подтверждения транзакции.

Также киберпреступники описали и другие способы: заманить пользователя на фишинговый сайт, установить на его мобильное устройство вредоносную программу и тому подобное. В целом людям надо быть более внимательными, когда речь заходит о банковских картах. Не забывайте, что злоумышленники не дремлют.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru