



Вышла новая версия платформы Антифишинг

Вышла новая версия платформы Антифишинг

Вышла новая версия платформы Антифишинг

Компания «Антифишинг» выпустила новую версию одноимённой платформы, которая позволяет обучать и тренировать сотрудников навыкам в сфере информационной безопасности.

В новой версии 2.4.3 была значительно расширена функциональность системы, добавлены возможности визуализации процессов обучения и тренировки навыков, а также внедрена возможность еще сильнее вовлекать сотрудников в защиту своей компании и собирать так называемый «пользовательский» Social Engineering Threat Intelligence-фид.


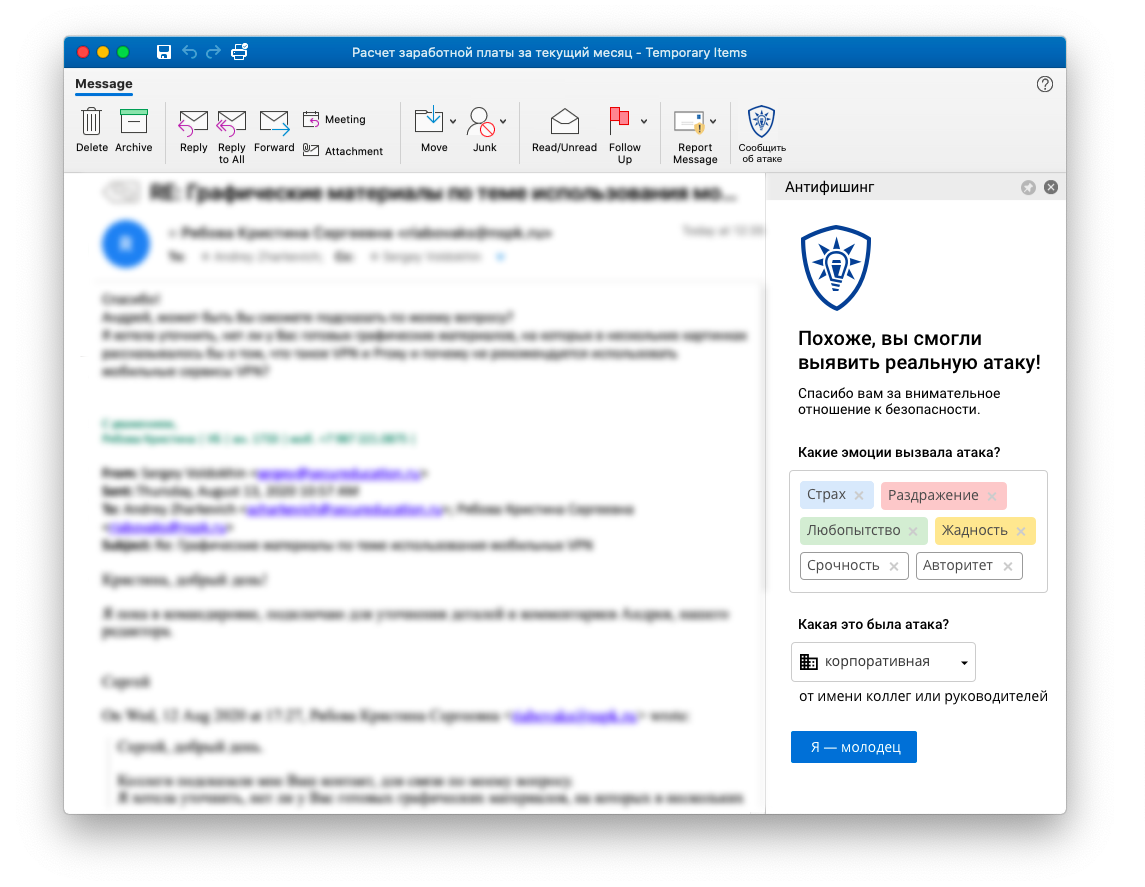
Используя плагин Антифишинга, пользователи могут сообщать о подозрительных файлах, письмах и ссылках прямо из окна Microsoft Outlook. 

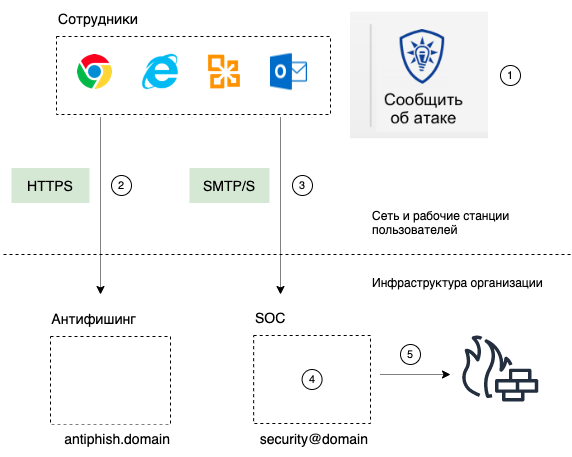
Это позволяет увеличить вовлечённость пользователей и вывести взаимодействие со службами ИБ на новый уровень, обеспечив техническую и логическую интеграцию с IRP/SOC-процессами:

  1. Внимательные и лояльные сотрудники выявили цифровую атаку.
  2. Статистика об этих безопасных и корректных действиях сохранилась в Антифишинге. 
  3. Исходные данные ушли на анализ в адрес корпоративного центра мониторинга и реагирования на инциденты (Security Operations Center, SOC). 
  4. Аналитики смогли провести расследование и извлечь собственные индикаторы компрометации (IoC).
  5. SOC блокирует атаки по выявленным IoC на технических средствах защиты еще до того, как информация об этих IoC станет доступна во внешних фидах.

Новая система визуализации процессов

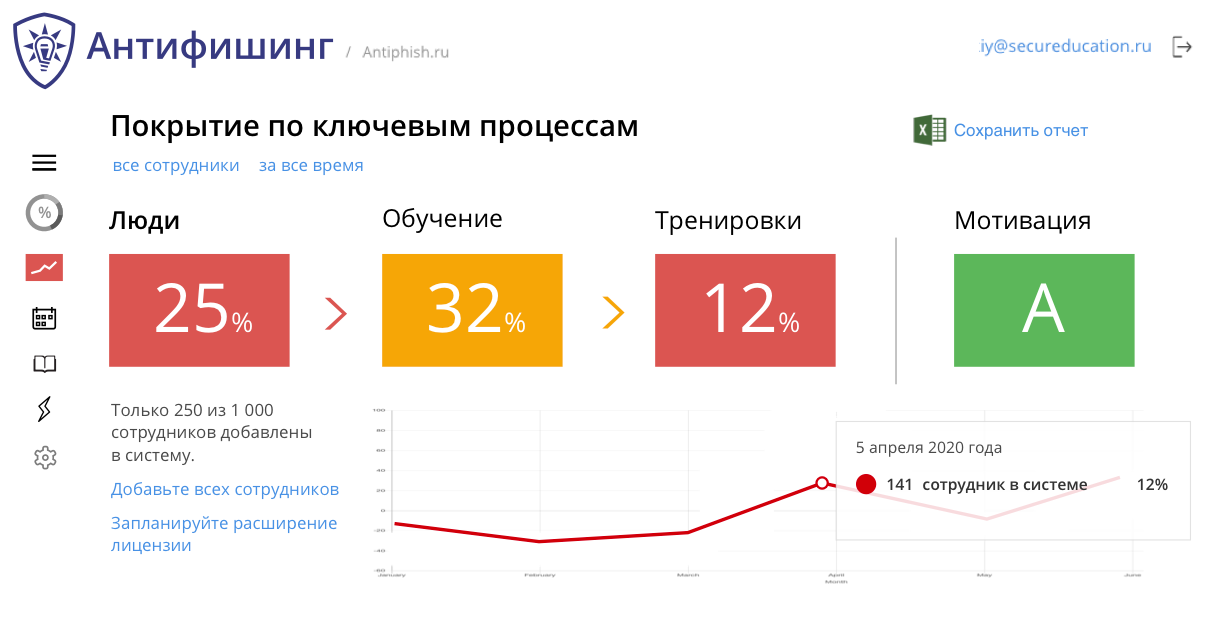
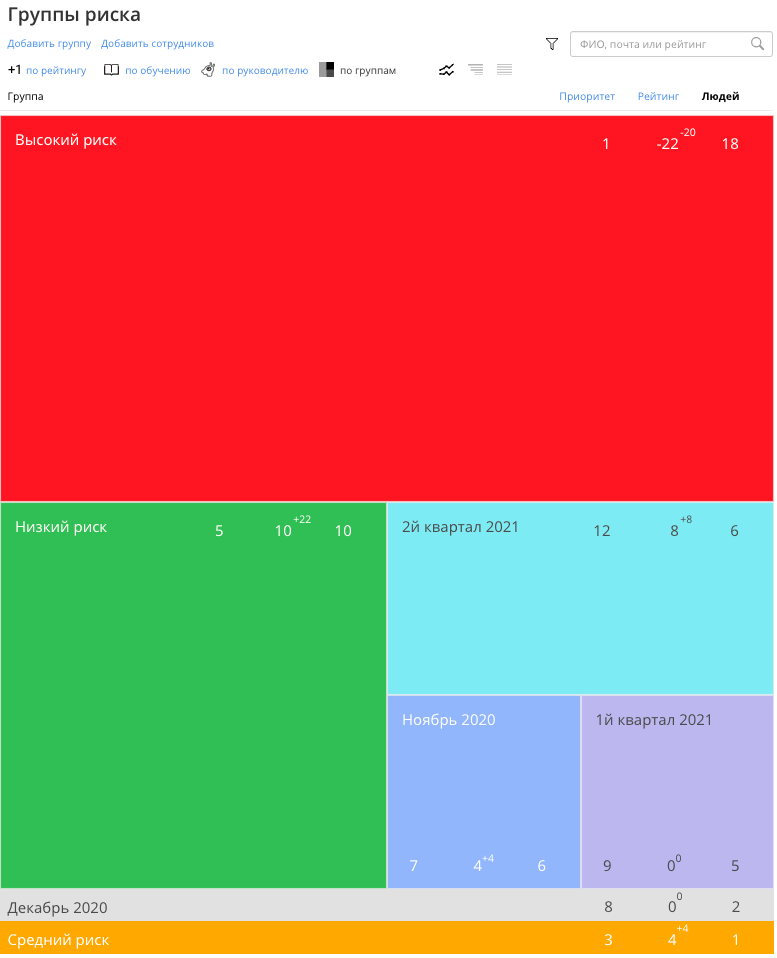
Система визуализации, реализованная в платформе, наглядно демонстрирует показатели покрытия по ключевым процессам — работе с сотрудниками, обучению, тренировкам навыков и мотивации: 

  • сколько людей добавлено в систему;
  • сколько из них проходят обучение;
  • какое количество тренировочных атак было назначено сотрудникам;
  • каков уровень мотивации сотрудников в части повышения ИБ-навыков.

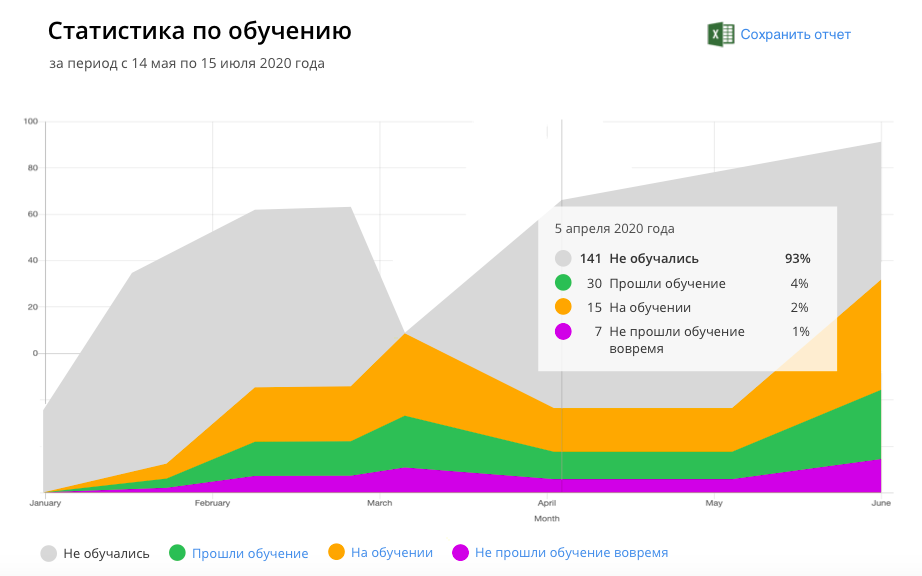
Также появились расширенные показатели эффективности по каждому из этих процессов:


Возможность отслеживать в реальном времени текущее состояние дел позволяет ИБ-службам создавать максимально эффективные стратегии защиты компании от киберугроз и демонстрировать руководству происходящие изменения.

Новые возможности группировки сотрудников

В реальной эксплуатации системы очень нужна возможность группировать сотрудников не по организационной структуре, а по приоритетам и уровням риска. Разные категории сотрудников имеют различные приоритеты с точки зрения рисков и процессов безопасности, и у специалистов теперь есть возможность наглядно и быстро увидеть это в системе.


Сотрудников из разных подразделений удобно объединять в независимые группы, создавая для них специализированные процессы обучения и тренировок.

Это далеко не полный перечень «фишек» новой версии Антифишинга. Больше подробностей читайте в описании релиза 2.4.3, а также смотрите на вебинаре, который состоится 11 марта.

Платформа Антифишинг, включая самую актуальную версию, входит в реестр отечественного ПО и может быть использована в государственных и муниципальных организациях.

Подпишитесь на новости

Apple ужесточит доступ приложений в macOS из-за распространения ИИ-агентов

Apple меняет системные разрешения в macOS, которые открывают приложениям широкий доступ к данным на яблочных устройствах. Поводом стали ИИ-агенты: они работают прямо на компьютере, управляют файлами и программами от имени пользователя, и им часто выдают полный доступ к диску.

Изменения появятся в macOS 27.3, сейчас они доступны во второй бета-версии. Подробности Apple опубликовала на сайте для разработчиков.

Раздел «Управление устройством и доступ к данным» разделят на две настройки: System & App Protection Override, которая отключает встроенную защиту системы и приложений, и Accessibility для вспомогательных технологий.

Разрешение будет выдаваться одним способом: пользователь выбирает нужное приложение из списка. Apple советует давать право на отключение защиты только тем программам, которым оно действительно нужно, а полный доступ к диску ограничивать конкретными папками.

Приложение можно будет настроить так, чтобы оно спрашивало разрешение при каждом обращении. Когда одна программа управляет другой, система покажет специальный индикатор.

Выданные раньше разрешения продолжат действовать. Разработчикам Apple рекомендует обновить сценарии первого запуска и научить приложения работать с ограниченным доступом.

Программы для резервного копирования и вспомогательные технологии смогут получить специальные разрешения, чтобы новые пользователи не заметили разницы.

В октябре Apple пообещала пересмотреть настройки безопасности после двух случаев. Журналист рассказал, что приложение Muse от Meta (корпорация Meta признана экстремистской и запрещена в России) получило доступ к его личным сообщениям без разрешения, а Wired сообщил об уязвимости ChatGPT для macOS, через которую злоумышленники могли добраться до конфиденциальных данных.

RSS: Новости на портале Anti-Malware.ru