Компания «Антифишинг» выпустила новую версию одноимённой платформы, которая позволяет обучать и тренировать сотрудников навыкам в сфере информационной безопасности.
В новой версии 2.4.3 была значительно расширена функциональность системы, добавлены возможности визуализации процессов обучения и тренировки навыков, а также внедрена возможность еще сильнее вовлекать сотрудников в защиту своей компании и собирать так называемый «пользовательский» Social Engineering Threat Intelligence-фид.
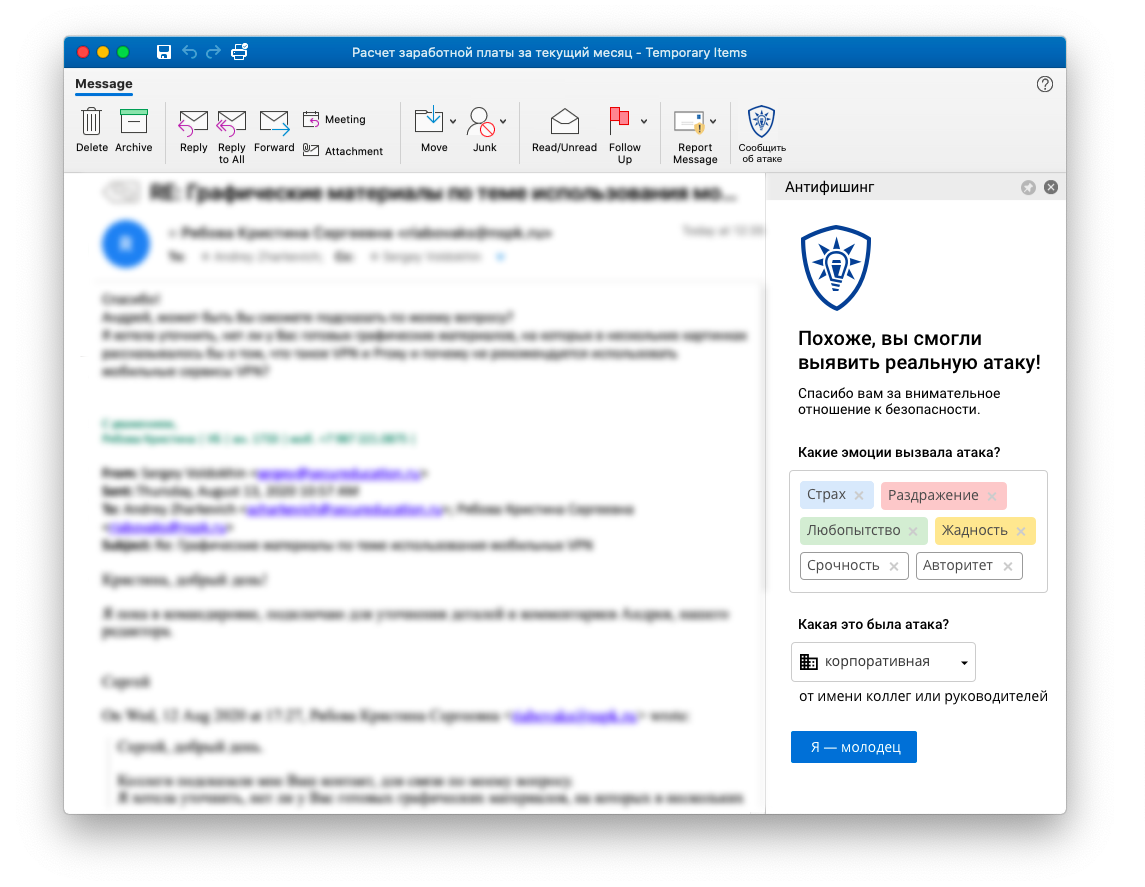
Используя плагин Антифишинга, пользователи могут сообщать о подозрительных файлах, письмах и ссылках прямо из окна Microsoft Outlook.
Это позволяет увеличить вовлечённость пользователей и вывести взаимодействие со службами ИБ на новый уровень, обеспечив техническую и логическую интеграцию с IRP/SOC-процессами:
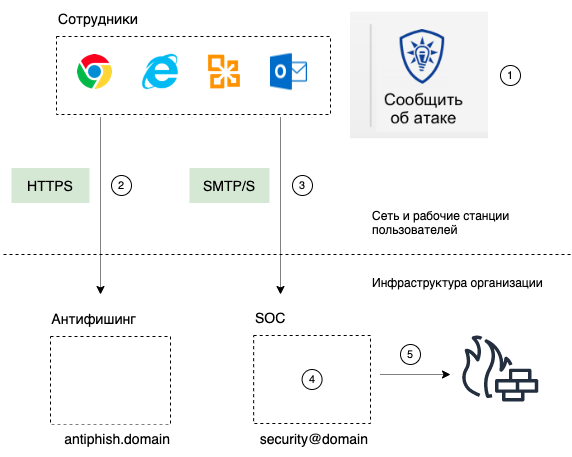
- Внимательные и лояльные сотрудники выявили цифровую атаку.
- Статистика об этих безопасных и корректных действиях сохранилась в Антифишинге.
- Исходные данные ушли на анализ в адрес корпоративного центра мониторинга и реагирования на инциденты (Security Operations Center, SOC).
- Аналитики смогли провести расследование и извлечь собственные индикаторы компрометации (IoC).
- SOC блокирует атаки по выявленным IoC на технических средствах защиты еще до того, как информация об этих IoC станет доступна во внешних фидах.
Новая система визуализации процессов
Система визуализации, реализованная в платформе, наглядно демонстрирует показатели покрытия по ключевым процессам — работе с сотрудниками, обучению, тренировкам навыков и мотивации:
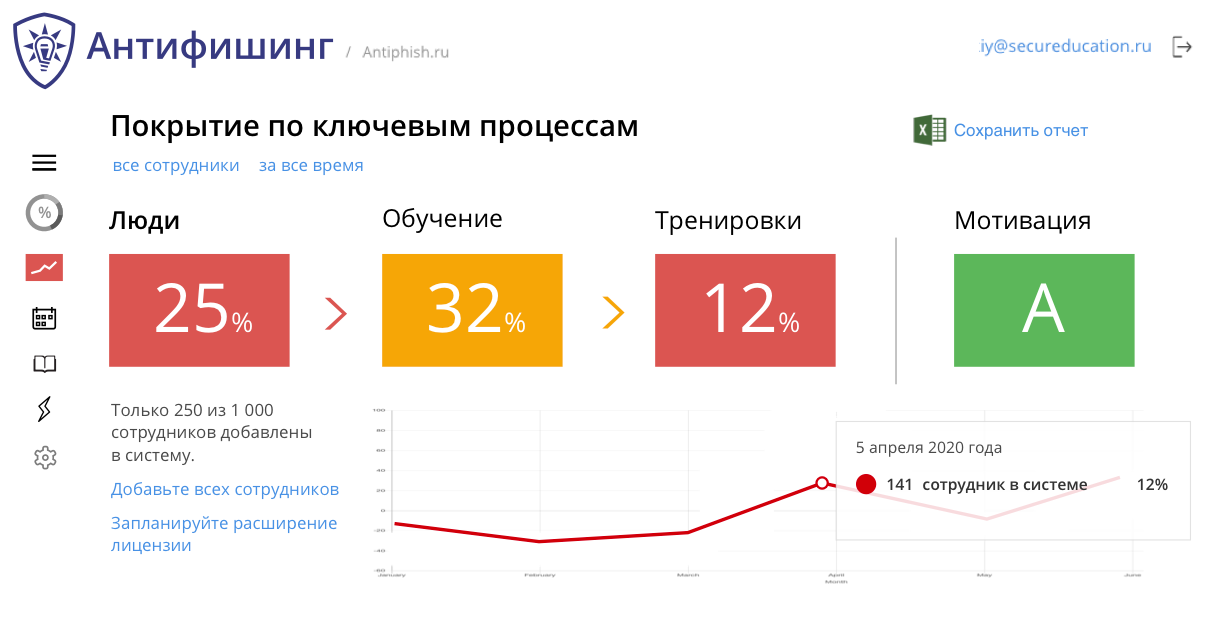
- сколько людей добавлено в систему;
- сколько из них проходят обучение;
- какое количество тренировочных атак было назначено сотрудникам;
- каков уровень мотивации сотрудников в части повышения ИБ-навыков.
Также появились расширенные показатели эффективности по каждому из этих процессов:
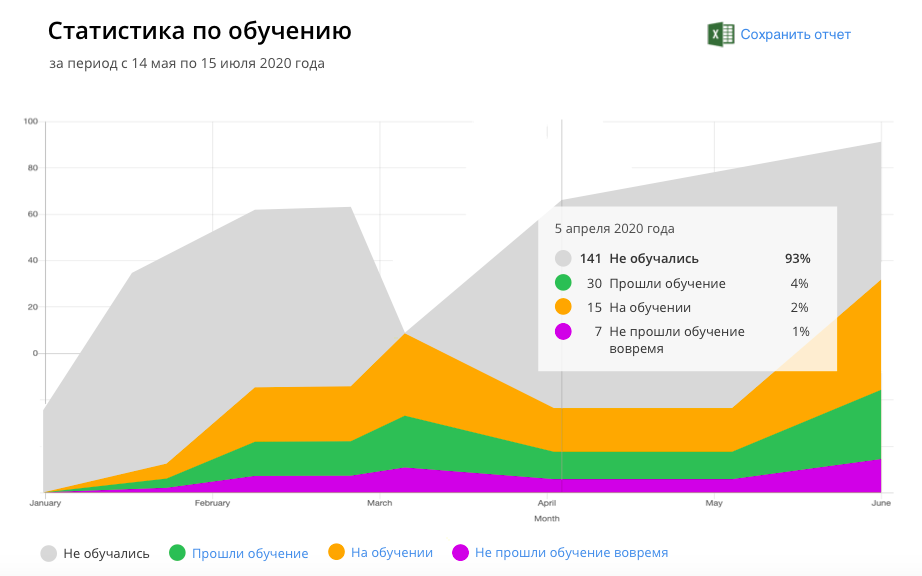
Возможность отслеживать в реальном времени текущее состояние дел позволяет ИБ-службам создавать максимально эффективные стратегии защиты компании от киберугроз и демонстрировать руководству происходящие изменения.
Новые возможности группировки сотрудников
В реальной эксплуатации системы очень нужна возможность группировать сотрудников не по организационной структуре, а по приоритетам и уровням риска. Разные категории сотрудников имеют различные приоритеты с точки зрения рисков и процессов безопасности, и у специалистов теперь есть возможность наглядно и быстро увидеть это в системе.
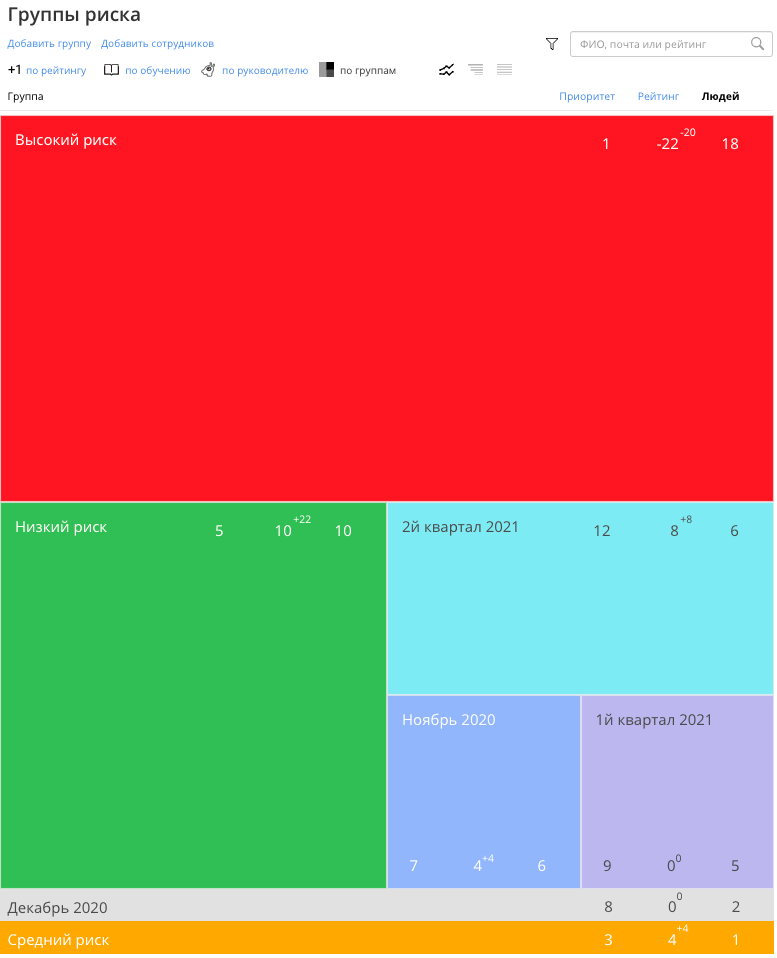
Сотрудников из разных подразделений удобно объединять в независимые группы, создавая для них специализированные процессы обучения и тренировок.
Это далеко не полный перечень «фишек» новой версии Антифишинга. Больше подробностей читайте в описании релиза 2.4.3, а также смотрите на вебинаре, который состоится 11 марта.
Платформа Антифишинг, включая самую актуальную версию, входит в реестр отечественного ПО и может быть использована в государственных и муниципальных организациях.












