



Вышла новая версия платформы Антифишинг

Вышла новая версия платформы Антифишинг

Вышла новая версия платформы Антифишинг

Компания «Антифишинг» выпустила новую версию одноимённой платформы, которая позволяет обучать и тренировать сотрудников навыкам в сфере информационной безопасности.

В новой версии 2.4.3 была значительно расширена функциональность системы, добавлены возможности визуализации процессов обучения и тренировки навыков, а также внедрена возможность еще сильнее вовлекать сотрудников в защиту своей компании и собирать так называемый «пользовательский» Social Engineering Threat Intelligence-фид.


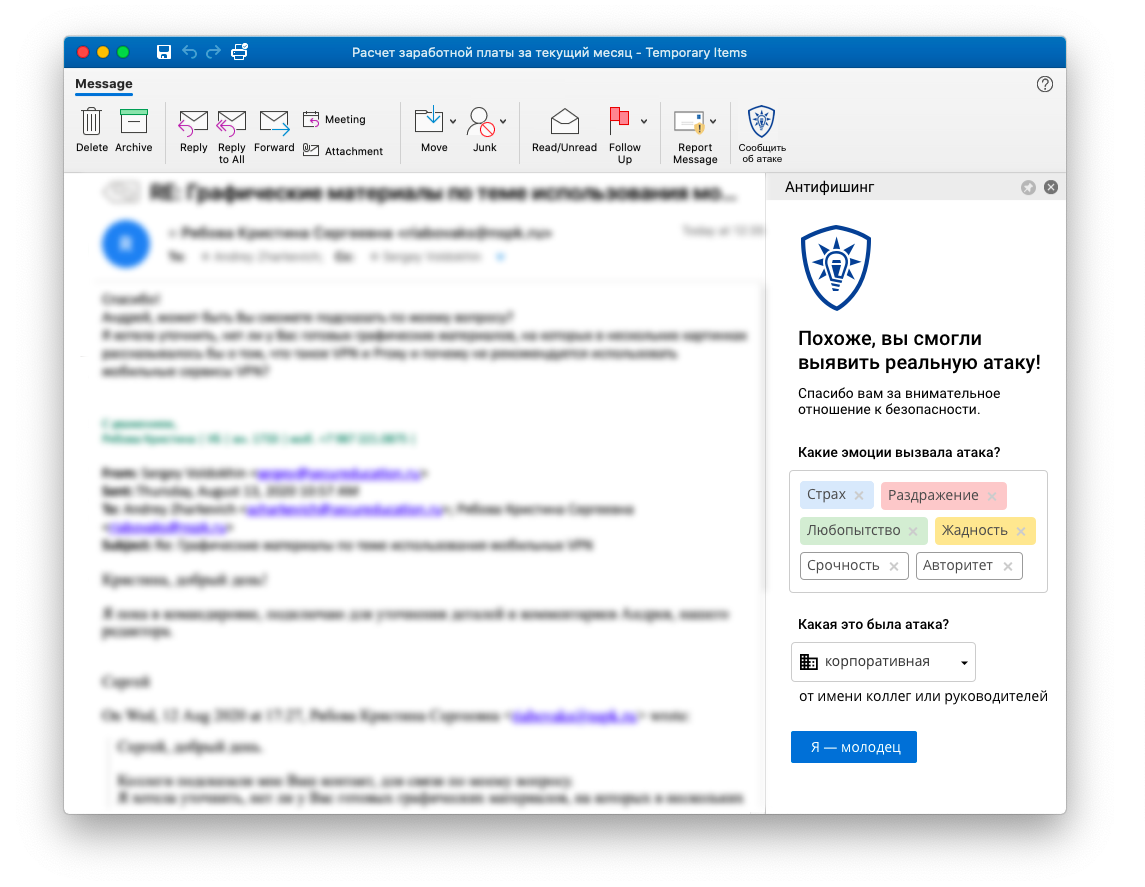
Используя плагин Антифишинга, пользователи могут сообщать о подозрительных файлах, письмах и ссылках прямо из окна Microsoft Outlook. 

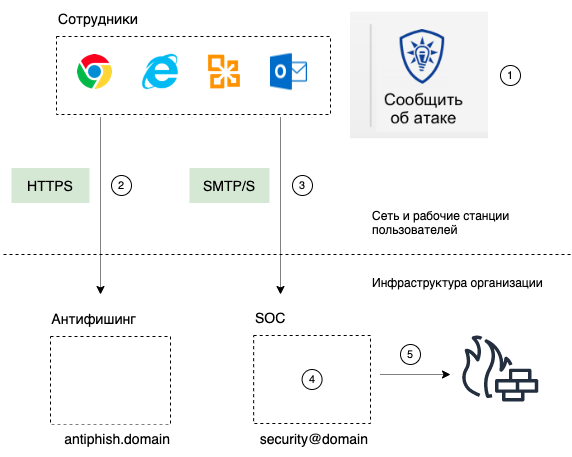
Это позволяет увеличить вовлечённость пользователей и вывести взаимодействие со службами ИБ на новый уровень, обеспечив техническую и логическую интеграцию с IRP/SOC-процессами:

  1. Внимательные и лояльные сотрудники выявили цифровую атаку.
  2. Статистика об этих безопасных и корректных действиях сохранилась в Антифишинге. 
  3. Исходные данные ушли на анализ в адрес корпоративного центра мониторинга и реагирования на инциденты (Security Operations Center, SOC). 
  4. Аналитики смогли провести расследование и извлечь собственные индикаторы компрометации (IoC).
  5. SOC блокирует атаки по выявленным IoC на технических средствах защиты еще до того, как информация об этих IoC станет доступна во внешних фидах.

Новая система визуализации процессов

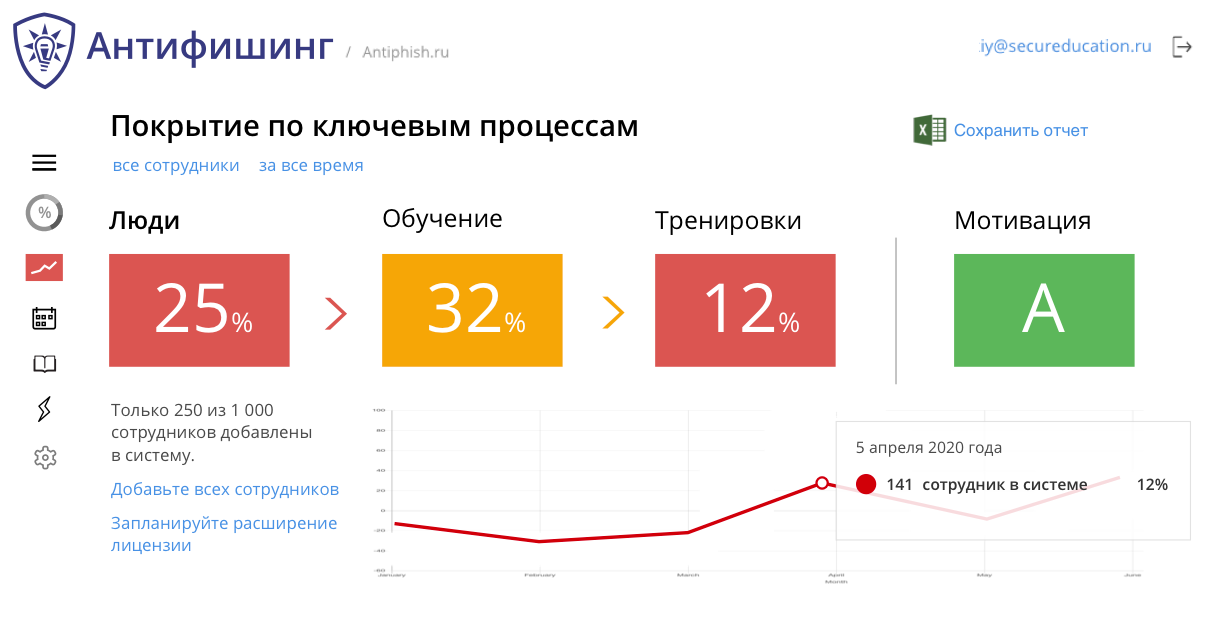
Система визуализации, реализованная в платформе, наглядно демонстрирует показатели покрытия по ключевым процессам — работе с сотрудниками, обучению, тренировкам навыков и мотивации: 

  • сколько людей добавлено в систему;
  • сколько из них проходят обучение;
  • какое количество тренировочных атак было назначено сотрудникам;
  • каков уровень мотивации сотрудников в части повышения ИБ-навыков.

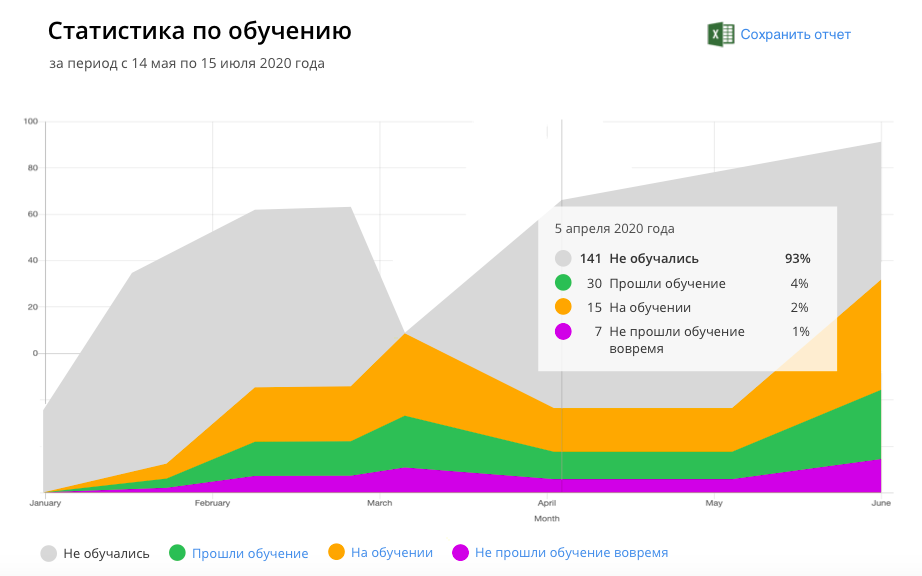
Также появились расширенные показатели эффективности по каждому из этих процессов:


Возможность отслеживать в реальном времени текущее состояние дел позволяет ИБ-службам создавать максимально эффективные стратегии защиты компании от киберугроз и демонстрировать руководству происходящие изменения.

Новые возможности группировки сотрудников

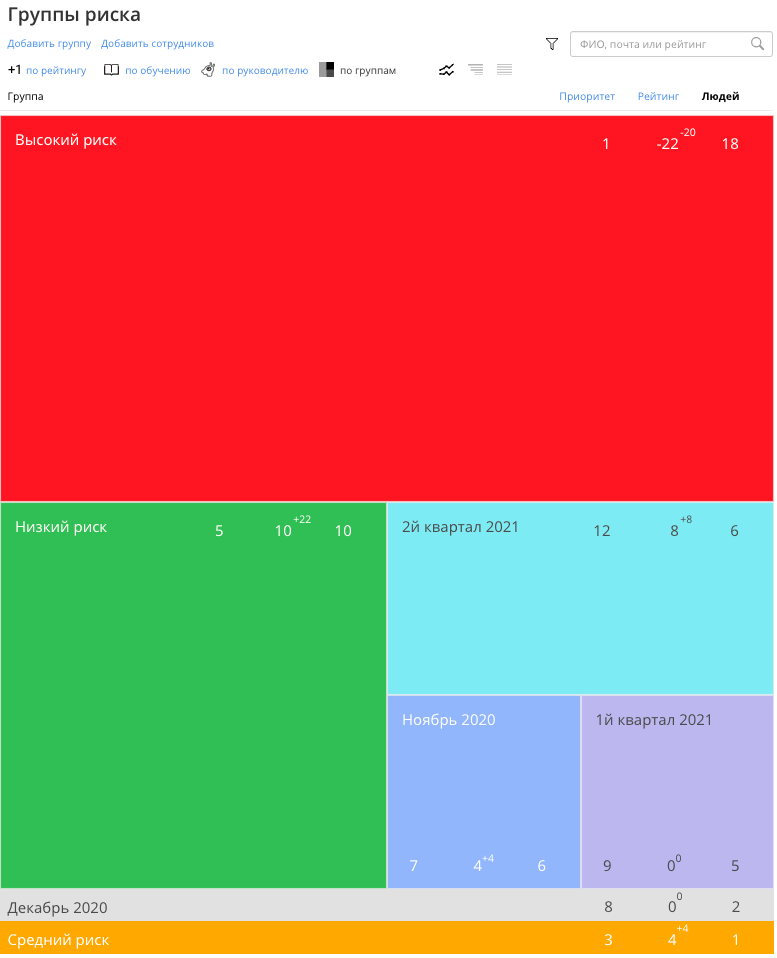
В реальной эксплуатации системы очень нужна возможность группировать сотрудников не по организационной структуре, а по приоритетам и уровням риска. Разные категории сотрудников имеют различные приоритеты с точки зрения рисков и процессов безопасности, и у специалистов теперь есть возможность наглядно и быстро увидеть это в системе.


Сотрудников из разных подразделений удобно объединять в независимые группы, создавая для них специализированные процессы обучения и тренировок.

Это далеко не полный перечень «фишек» новой версии Антифишинга. Больше подробностей читайте в описании релиза 2.4.3, а также смотрите на вебинаре, который состоится 11 марта.

Платформа Антифишинг, включая самую актуальную версию, входит в реестр отечественного ПО и может быть использована в государственных и муниципальных организациях.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru