



В Сеть выложили БД COMB — 3,2 млрд имейлов и паролей в простом тексте

В Сеть выложили БД COMB — 3,2 млрд имейлов и паролей в простом тексте

В Сеть выложили БД COMB — 3,2 млрд имейлов и паролей в простом тексте

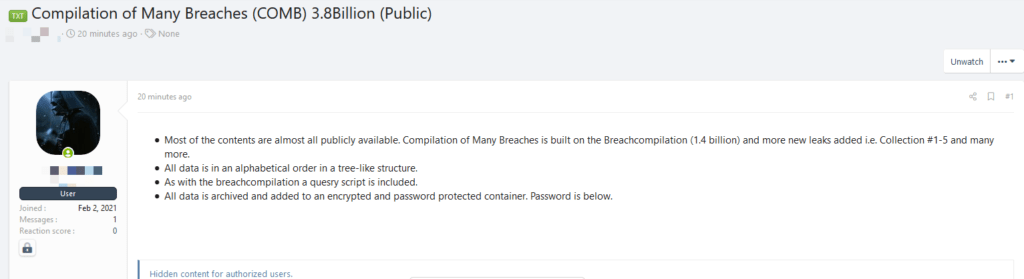
На популярном хакерском форуме появилась крупнейшая база скомпрометированных данных — 3,2 миллиарда пар адресов электронной почты и паролей от них. Вся информация выложена в виде простого текста, сами учётные данные были собраны из прошлых крупных утечек, с которыми столкнулись Netflix, LinkedIn, Exploit.in, Bitcoin.

Слитой базе дали имя «Compilation of Many Breaches» (COMB). Все данные запакованы в защищённый паролем архив.


Помимо прочего, в архиве лежит скрипт count_total.sh, который до этого уже встречался исследователям в области кибербезопасности в утечке 2017 года. Также COMB содержит файл query.sh, используемый для запроса имейлов, и sorter.sh — для сортировки слитых сведений.

Специалисты проекта CyberNews добавили новые адреса электронной почты, встречающиеся в COMB, в свой инструмент для проверки данных — Personal Data Leak Checker. Если у пользователя есть подозрение, что его информация может находиться в слитой базе, Personal Data Leak Checker позволит проверить факт утечки.

К счастью, совсем новых данных в компиляции COMB исследователи не нашли. БД просто впитала в себя фигурировавшие в других эпизодах сведения, рассортированные в алфавитном порядке. При этом эксперты пока не вычислили все базы, включённые в COMB.

«Эта собирательная база, судя по всему, основана на похожей компиляции 2017 года. Тогда, напомним, сотрудники 4iQ обнаружили БД, насчитывающую 1,4 миллиарда имейлов и паролей в виде простого текста», — пишет CyberNews.

Подпишитесь на новости

Яндекс обновил миллионы Станций из-за опасных сертификатов eMudhra

Яндекс выпустил обновление для миллионов умных колонок и большинства партнёрских телевизоров на YaOS. Патчи развернули 21-23 октября автоматически. Причиной стали скомпрометированные сертификаты eMudhra, позволявшие подменять серверы, которым доверяли устройства.

Подробности компания раскрыла в своём техническом блоге. История почти анекдотическая: закрытые ключи восьми промежуточных удостоверяющих центров оказались числами от 1 до 255.

Вместо непосильных вычислений — всего 255 проверок. Получив такие ключи, можно подписывать поддельные сертификаты и использовать их для перехвата и изменения HTTPS-трафика.

На Станциях энтузиасты смогли подменить серверную конфигурацию, включить отладочный интерфейс ADB и получить root-доступ к собственным колонкам.

Для атаки на чужое устройство одного сертификата недостаточно. Как поясняет Яндекс в техническом разборе, сначала потребовался бы контроль над трафиком Станции — например, через предварительно взломанный домашний роутер.

Обновление убирает доверие к опасным сертификатам, перезаписывает скомпрометированные системные файлы и закрывает доступ через ADB. После установки использовать описанный способ подмены конфигурации уже нельзя.

Но есть нюанс: полный сброс возвращает заводскую прошивку, где уязвимость сохраняется до повторного обновления. Поэтому компания не рекомендует сбрасывать Станцию без серьёзной причины.

RSS: Новости на портале Anti-Malware.ru