



В Сеть выложили БД COMB — 3,2 млрд имейлов и паролей в простом тексте

В Сеть выложили БД COMB — 3,2 млрд имейлов и паролей в простом тексте

В Сеть выложили БД COMB — 3,2 млрд имейлов и паролей в простом тексте

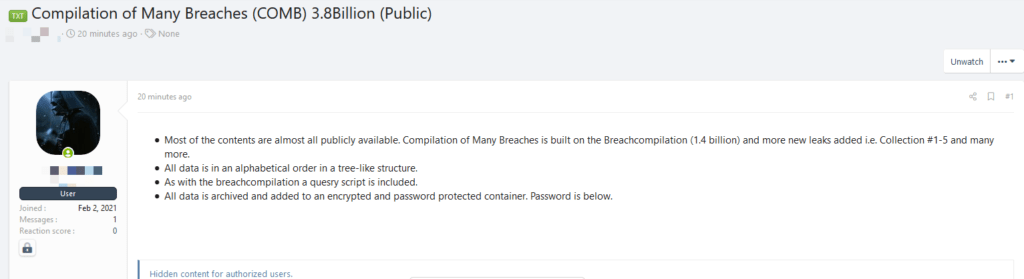
На популярном хакерском форуме появилась крупнейшая база скомпрометированных данных — 3,2 миллиарда пар адресов электронной почты и паролей от них. Вся информация выложена в виде простого текста, сами учётные данные были собраны из прошлых крупных утечек, с которыми столкнулись Netflix, LinkedIn, Exploit.in, Bitcoin.

Слитой базе дали имя «Compilation of Many Breaches» (COMB). Все данные запакованы в защищённый паролем архив.


Помимо прочего, в архиве лежит скрипт count_total.sh, который до этого уже встречался исследователям в области кибербезопасности в утечке 2017 года. Также COMB содержит файл query.sh, используемый для запроса имейлов, и sorter.sh — для сортировки слитых сведений.

Специалисты проекта CyberNews добавили новые адреса электронной почты, встречающиеся в COMB, в свой инструмент для проверки данных — Personal Data Leak Checker. Если у пользователя есть подозрение, что его информация может находиться в слитой базе, Personal Data Leak Checker позволит проверить факт утечки.

К счастью, совсем новых данных в компиляции COMB исследователи не нашли. БД просто впитала в себя фигурировавшие в других эпизодах сведения, рассортированные в алфавитном порядке. При этом эксперты пока не вычислили все базы, включённые в COMB.

«Эта собирательная база, судя по всему, основана на похожей компиляции 2017 года. Тогда, напомним, сотрудники 4iQ обнаружили БД, насчитывающую 1,4 миллиарда имейлов и паролей в виде простого текста», — пишет CyberNews.

Подпишитесь на новости

После бана мошенника в МАКС предлагают блокировать все его сим-карты

Блокировка мошеннического аккаунта в МАКС может получить продолжение на уровне мобильной связи. Глава Минцифры Максут Шадаев предложил рассмотреть отключение не только номера, использованного в мессенджере, но и остальных сим-карт того же владельца.

Заявление министра приводит ТАСС. По его словам, одного запрета на работу аккаунта недостаточно: противодействие должно продолжаться и у операторов связи.

Дополнительно обсуждается период охлаждения, в течение которого человек не сможет оформить новые номера. Идея — усложнить возвращение к мошенническим действиям после блокировки.

Продолжительность ограничений, порядок передачи сведений операторам и процедура обжалования в приведённом заявлении не раскрыты.

Особенно важен вопрос, как будут устанавливать владельца и его причастность к мошенничеству. Номер может использоваться человеком, на которого он не оформлен, либо оказаться скомпрометированным. От точности этой проверки зависит, кого затронут ограничения.

Заявление также не означает, что любой бан за нарушение правил МАКС автоматически приведёт к отключению мобильной связи, министр говорил именно о противодействии мошенникам.

RSS: Новости на портале Anti-Malware.ru