



Facebook, Instagram, Twitter занялись продавцами взломанных аккаунтов

Facebook, Instagram, Twitter занялись продавцами взломанных аккаунтов

Facebook, Instagram, Twitter занялись продавцами взломанных аккаунтов

Несколько наиболее значимых социальных площадок — Facebook, Instagram, TikTok и Twitter — на прошлой неделе начали совместную кампанию с целью пресечь деятельность пользователей, занимающихся торговлей взломанных аккаунтов. В результате представители соцсетей вышли на сотни профилей, играющих основную роль в преступной схеме.

Анализ деятельности злоумышленников вывел исследователей на конкретный форум для киберпреступников — OGUsers. На этой площадке тысячи людей продают доступ к взломанным учётным записям в соцсетях и на веб-сайтах.

Представители Facebook в беседе с Брайаном Кребсом (KrebsOnSecurity) уточнили, что им удалось забанить сотни аккаунтов, основная часть которых располагалась на площадке Instagram. Стоящие за этими аккаунтами злоумышленники использовали разные тактики для атаки пользователей: взлом, запугивание, вымогательство, шантаж, sextortion, SIM swapping и тому подобное.

Представители Twitter подтвердили тому же Кребсу, что вместе со специалистами Facebook они принимали участие в операции против аккаунтов злоумышленников, пытающихся торговать взломанными профилями пользователей.

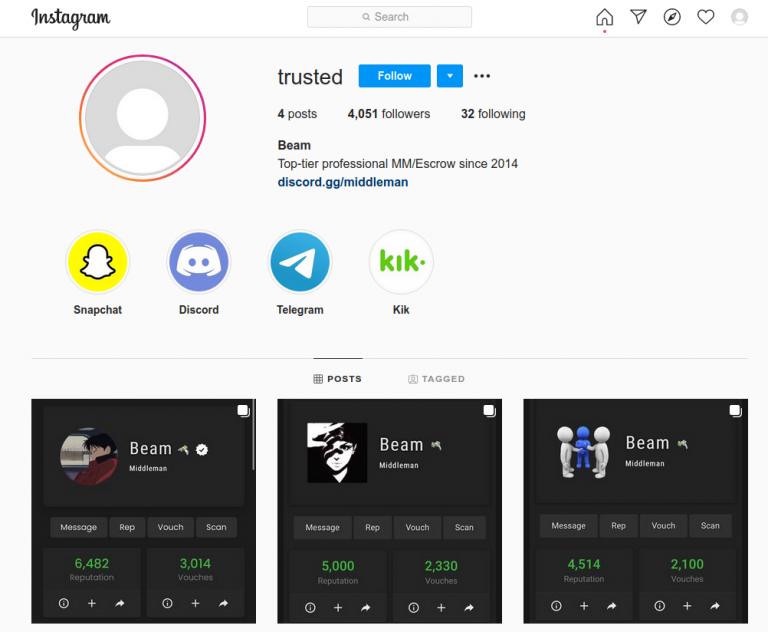
Одна из учётных записей, попавшая в поле зрения исследователей, насчитывала более четырёх тысяч подписчиков в Instagram. Аккаунт под именем «Trusted» активно участвовал в жизни форума OGUsers, чего не скрывал даже в описании своего профиля.


Эксперты в очередной раз призвали владельцев аккаунтов в социальных сетях максимально защищать свои учётные записи. Крайне важно придумать сложный пароль и включить двухфакторную аутентификацию (2FA).

Более того, поскольку сегодня Twitter и Facebook уже поддерживают электронные ключи, можно вполне воспользоваться этим дополнительным слоем защиты. В этом случае рядовые пользователи могут рассчитывать на относительную безопасность своих аккаунтов.

Подпишитесь на новости

PS5 вскрыли через браузер: эксплойт Relapse появился на GitHub

Закрытая экосистема Sony получила очередную трещину. Разработчик Натан Фарго опубликовал Relapse — открытую цепочку эксплойтов для бреши в PlayStation 5. Проект поддерживает прошивки от 7.00 до 13.60 и позволяет читать и изменять память ядра консоли. Входной дверью стал системный браузер.

Сначала Relapse использует ошибки в JavaScriptCore и механизме копирования объектов, чтобы получить доступ к памяти браузерного процесса.

Затем подключаются утечка адресов и уязвимость use-after-free в ядре: система продолжает обращаться к памяти, которую уже освободила. Результат — доступ на чтение и запись к ядру PS5.

После успешного запуска становится доступен ELF-загрузчик. Через него на консоль можно передавать пользовательские программы, инструменты отладки и другие модули. Для энтузиастов homebrew это новые возможности поработать с приставкой за пределами штатного меню.

Но превращать PS5 в полностью перепрошитую машину рано. Relapse не устанавливает альтернативную прошивку, а после перезагрузки цепочку нужно запускать заново. На версию 14.00 заявленная поддержка не распространяется.

Стабильность тоже без магии: автор предупреждает, что браузерный этап может потребовать нескольких попыток, а эксплуатация ядра закончиться зависанием или аварийным сбоем консоли. Возможны потеря данных и блокировка аккаунта.

Исходники открыты, а сам разработчик позиционирует Relapse как инструмент для исследований на собственных устройствах, а не как приглашение к пиратству.

RSS: Новости на портале Anti-Malware.ru