



Фишеры используют азбуку Морзе для маскировки URL на своей странице

Фишеры используют азбуку Морзе для маскировки URL на своей странице

Фишеры используют азбуку Морзе для маскировки URL на своей странице

Для обхода защитных почтовых шлюзов и фильтров авторы адресных фишинговых писем используют новаторский способ сокрытия вредоносного содержимого страницы. Теги JavaScript, внедряемые в HTML-код, шифруются с использованием азбуки Морзе.

Новая фишинговая компания стартовала, по всей видимости, в начале текущего месяца. Первые образцы мошеннических вложений были загружены на VirusTotal 2 февраля.

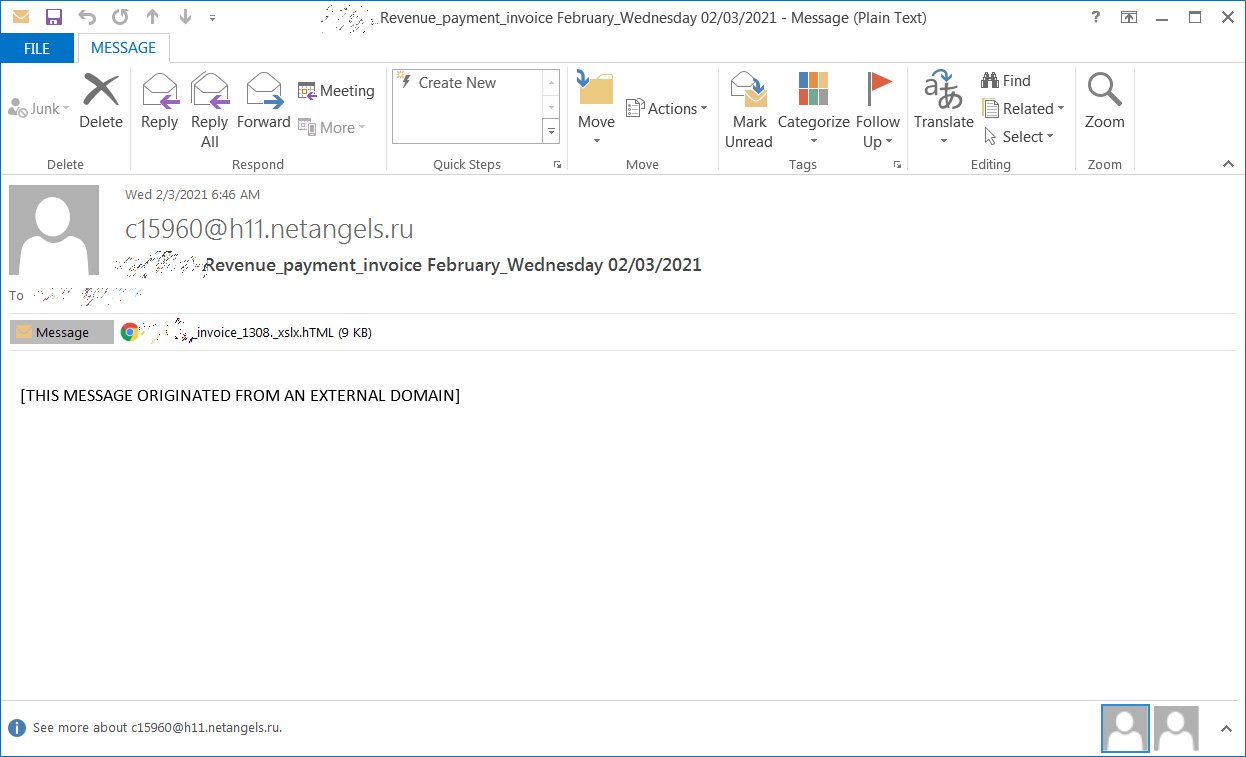
Поддельные сообщения замаскированы под требование оплаты услуг от имени некой организации. Прикрепленный файл, судя по названию, содержит счет-фактуру, выписанный на имя получателя письма, однако двойное расширение — ._xlsx.hTML — должно сразу насторожить адресата.


При просмотре вложения в текстовом редакторе эксперты обнаружили JavaScript, сопоставляющий буквы и цифры с символами азбуки Морзе. Этот сценарий расшифровывает код «морзянки», вызывая функцию decodeMorse(). На выходе получается шестнадцатеричная строка, декодирование которой выявляет теги JavaScript, подставляемые в HTML-код страницы.

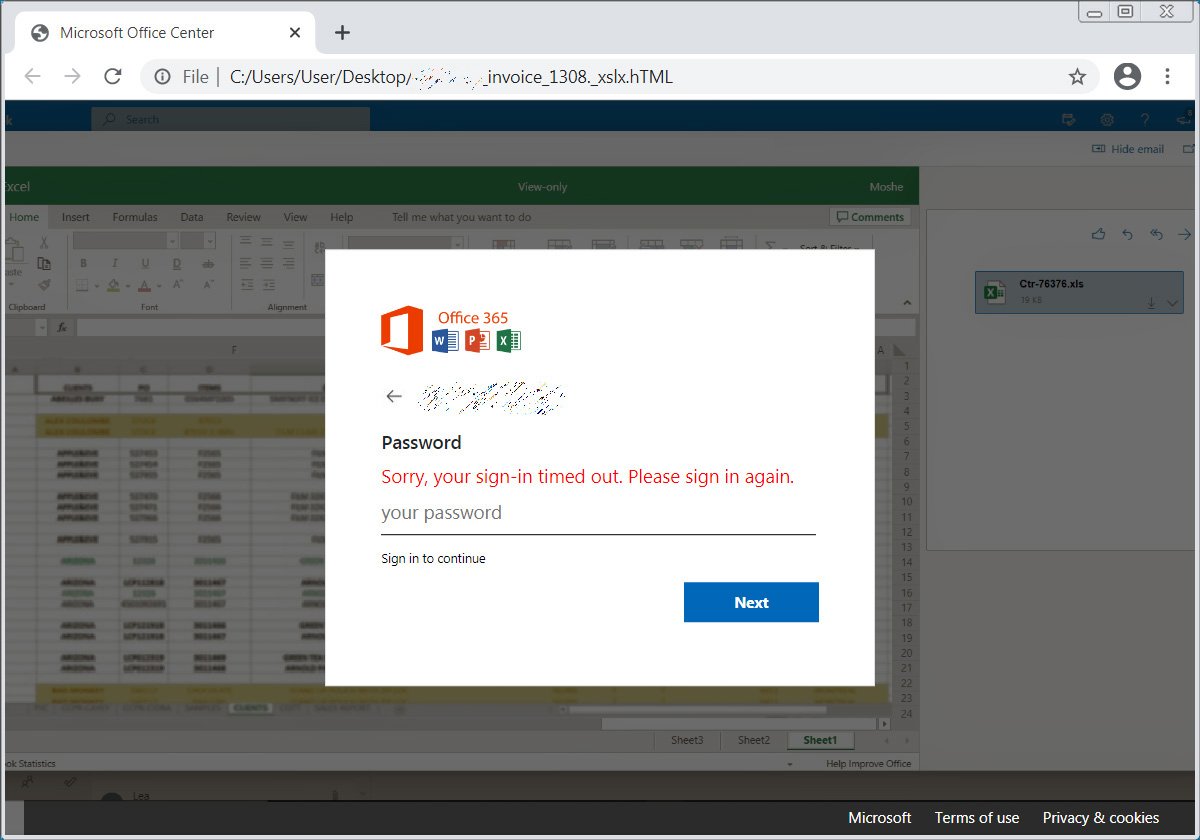
Внедрение скриптов в данном случае обеспечивает ресурсы, необходимые для рендеринга поддельной таблицы Excel с диалоговым окном — пользователю сообщается, что время авторизации истекло и нужно повторно ввести пароль. Если жертва последует этому указанию, данные из формы отправятся на сервер злоумышленников.

Для пущей убедительности фишинговая страница снабжена логотипом атакуемой компании — мошенники получают его с сайта logo.clearbit.comservice. Если требуемого значка там нет, они используют логотип Office 365.


Исследователям из BleepingComputer пока удалось выявить 11 мишеней текущей фишинговой кампании: SGS, Dimensional, Metrohm, SBI Mauritius Ltd (подразделение Государственного банка Индии), NUOVO IMAIE, Bridgestone, Cargeas, ODDO BHF Asset Management, Dea Capital, Equinti и Capital Four.

Подпишитесь на новости

Хватит копировать вкладки в чат: ChatGPT научили работать прямо в Chrome

ChatGPT получил более тесную интеграцию с Google Chrome: ассистент может использовать содержимое открытых вкладок и выполнять в них действия по поручению пользователя. В списке задач — заполнение форм, скачивание файлов, отправка сообщений и наведение порядка среди вкладок.

Об обновлении OpenAI рассказала в официальном аккаунте ChatGPT. Компания показала сценарии, в которых ассистент собирает информацию с нескольких страниц и использует её для выполнения задачи.

Например, можно сравнить товары по характеристикам, срокам доставки и условиям возврата. Или разобрать тарифы нескольких сервисов и выяснить, какой подходит под требования.

Расширение также позволяет работать с ChatGPT в боковой панели Chrome: обсуждать статью, получать выжимку отчёта или готовить письмо, оставаясь на нужной странице.

В сочетании с историей диалогов и подключёнными плагинами появляются более сложные сценарии: найти чеки в Gmail и перенести данные в форму возмещения расходов. Среди примеров OpenAI есть и заполнение регистрационной формы с остановкой перед отправкой.

Самая заметная перемена — переход от «объясни, куда нажать» к «выполни задачу в открытой вкладке».

RSS: Новости на портале Anti-Malware.ru