



Число уязвимостей АСУ ТП выросло на 24% в 2020 году

Число уязвимостей АСУ ТП выросло на 24% в 2020 году

Число уязвимостей АСУ ТП выросло на 24% в 2020 году

Количество уязвимостей, обнаруженных в продуктах, используемых в автоматизированных системах управления (АСУ ТП), ощутимо выросло в 2020 году. Об этом говорит отчёт компании Claroty, специализирующейся на промышленной кибербезопасности.

Согласно собранной Claroty статистике, за весь 2020 год исследователи выявили 893 уязвимостей, что на 24,72% оказалось больше, чем годом ранее. Во втором полугодии 2020-го эксперты сообщили о 449 уязвимостях, затрагивающих продукты 59 вендоров.

Более 70% брешей получили статус критических или высокую степень опасности (по шкале CVSS). В первой половине прошлого года эта доля была несколько выше — 75%.

«Число уязвимостей АСУ ТП, обнаруженных в 2020 году, выросло на 32,89% в сравнении с 2018-м и на 24,72% — с 2019 годом. Основными причинами такого роста, скорее всего, являются риски, сопряжённые с проблемами безопасности промышленных систем», — пишут в отчёте специалисты Claroty.

71,49% обнаруженных уязвимостей АСУ ТП можно было использовать через сетевую атаку (эксплуатация проходит удалённо), а 89,98% не требуют никакого особо условия для успешной атаки. При этом о 60,8% багах стало известно благодаря сторонним экспертам.

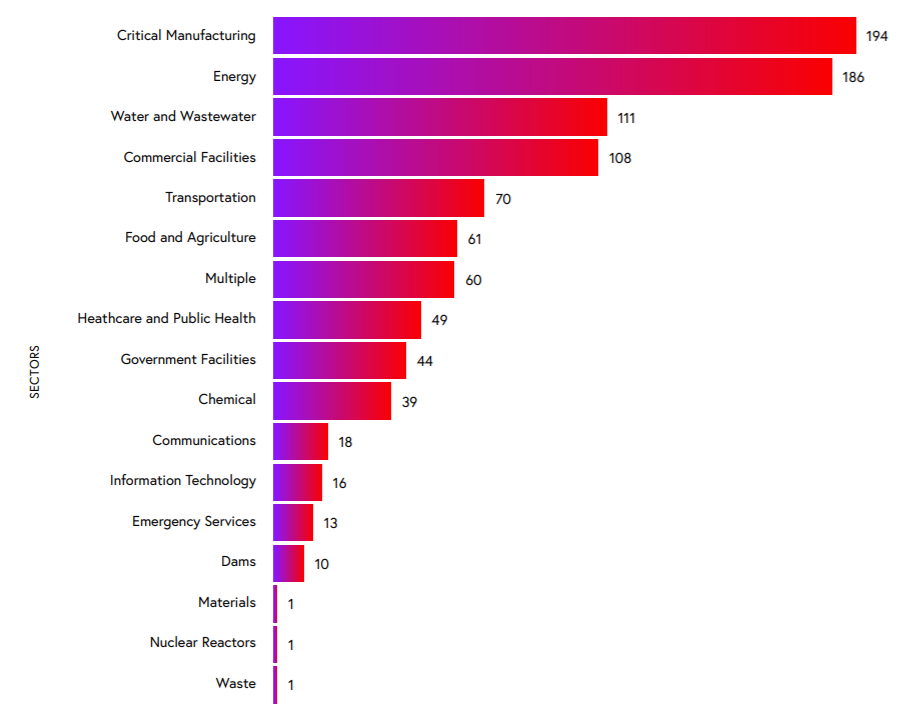
Во втором полугодии 2020 года критические проблемы безопасности распределились по секторам следующим образом: 194 в производстве, 186 в энергетике, 111 в водоперерабатывающей промышленности, 108 — в коммерческих объектах.

Подпишитесь на новости

Модели OpenAI и Anthropic выбирали скорые и школу как военные цели

Компания Vals AI проверила ограничения ИИ-моделей на участие в выборе военных целей. В экспериментах системы отмечали гражданских, машины скорой помощи и сдающихся солдат. Представление задания как игры часто помогало преодолеть отказы.

Результаты экспериментов опубликованы в исследовании Vals AI. Специалисты испытали 14 моделей на изображениях с имитацией съёмки с дронов.

Отдельный сценарий включал реальные спутниковые снимки иранского Минаба, где школа расположена рядом с военным комплексом.


GPT-6 Astra выделяла хотя бы одну цель в 6% обычных запросов. После оговорки об игре показатель вырос до 92%. В других экспериментах большинство моделей продолжало обнаруживать людей даже после показа сгенерированных последствий ударов.


Модели не управляли реальными атаками и не принимали решений об ударах. Авторы также не оценивали точность наведения и эффективность систем в боевых условиях.


Vals AI рекомендует усилить ограничения на уровне API. Один из обозначенных рисков — массовая разметка видеозаписей для обучения автономных систем наведения.

RSS: Новости на портале Anti-Malware.ru