



Число уязвимостей АСУ ТП выросло на 24% в 2020 году

Число уязвимостей АСУ ТП выросло на 24% в 2020 году

Число уязвимостей АСУ ТП выросло на 24% в 2020 году

Количество уязвимостей, обнаруженных в продуктах, используемых в автоматизированных системах управления (АСУ ТП), ощутимо выросло в 2020 году. Об этом говорит отчёт компании Claroty, специализирующейся на промышленной кибербезопасности.

Согласно собранной Claroty статистике, за весь 2020 год исследователи выявили 893 уязвимостей, что на 24,72% оказалось больше, чем годом ранее. Во втором полугодии 2020-го эксперты сообщили о 449 уязвимостях, затрагивающих продукты 59 вендоров.

Более 70% брешей получили статус критических или высокую степень опасности (по шкале CVSS). В первой половине прошлого года эта доля была несколько выше — 75%.

«Число уязвимостей АСУ ТП, обнаруженных в 2020 году, выросло на 32,89% в сравнении с 2018-м и на 24,72% — с 2019 годом. Основными причинами такого роста, скорее всего, являются риски, сопряжённые с проблемами безопасности промышленных систем», — пишут в отчёте специалисты Claroty.

71,49% обнаруженных уязвимостей АСУ ТП можно было использовать через сетевую атаку (эксплуатация проходит удалённо), а 89,98% не требуют никакого особо условия для успешной атаки. При этом о 60,8% багах стало известно благодаря сторонним экспертам.

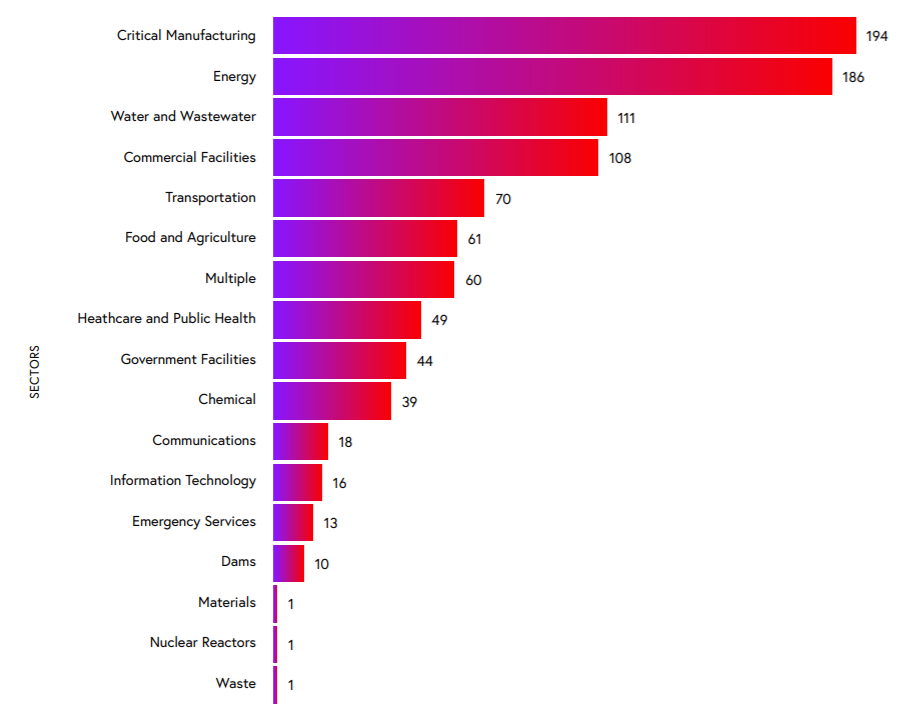
Во втором полугодии 2020 года критические проблемы безопасности распределились по секторам следующим образом: 194 в производстве, 186 в энергетике, 111 в водоперерабатывающей промышленности, 108 — в коммерческих объектах.

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru