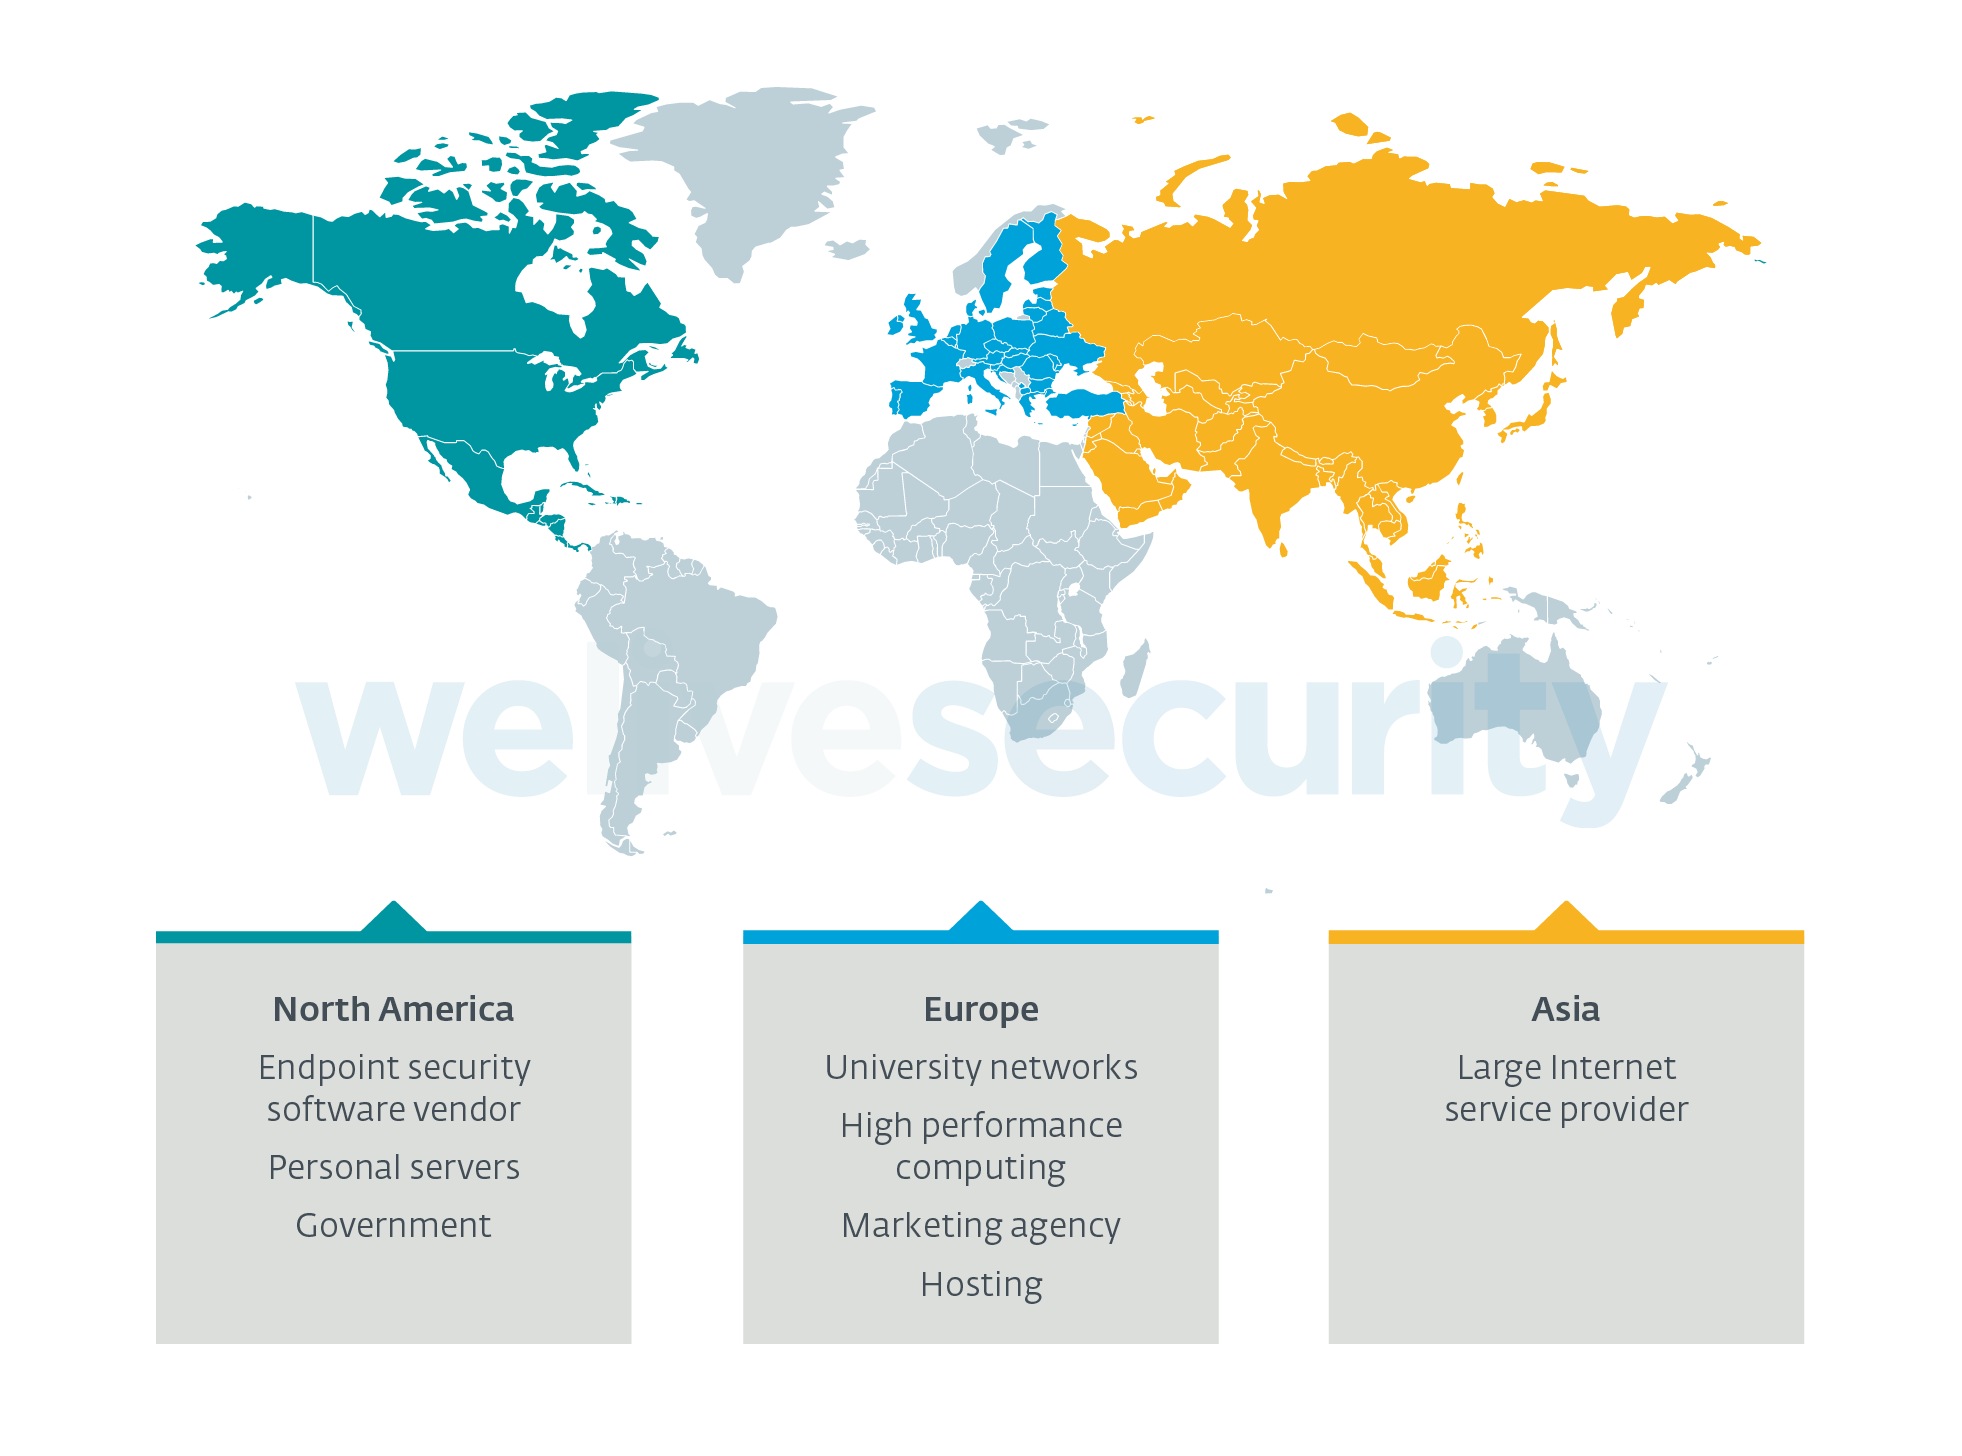
Код зловреда, нацеленного на высокопроизводительные кластеры (HPC), непривычно мал, но сложен. Новый мультиплатформенный бэкдор замечен в атаках на Linux-серверы крупного азиатского интернет-провайдера, американского производителя средств защиты конечных устройств, европейского хостера и одного из поставщиков облачных вычислений.
Проведенный в ESET анализ показал, что Kobalos, как его нарекли в ИБ-компании, способен работать под Linux, BSD и Solaris, а также, возможно, совместим с IBM AIX и Microsoft Windows. В некоторых случаях операторы Kobalos используют вспомогательного зловреда, осуществляющего перехват SSH-соединений и кражу ключей, открывающих доступ к кластеру HPC.
Новоявленный зловред по сути представляет собой бэкдор. Он обеспечивает удаленный доступ к файловой системе, позволяет открыть сессию диалога с терминалом, а также умеет проксировать трафик для других зараженных машин.
Отличительной чертой Kobalos является его способность превращать зараженные серверы в новые C2 по команде оператора. Поскольку IP-адреса и порты командного сервера вшиты в код зловреда, его оператор получает возможность сгенерировать новые семплы и привязать их к новому C2.
Каким образом происходит заражение Kobalos, пока не установлено. В большинстве случаев вредоносный код был внедрен в демон OpenSSH (sshd) и включал функции бэкдора по запросу, отправленному источником с определенного порта TCP. Некоторые варианты Kobalos были оформлены в виде автономного выполняемого файла; они либо подключались к промежуточному C2-серверу, либо ждали соединения на заданном TCP-порту.
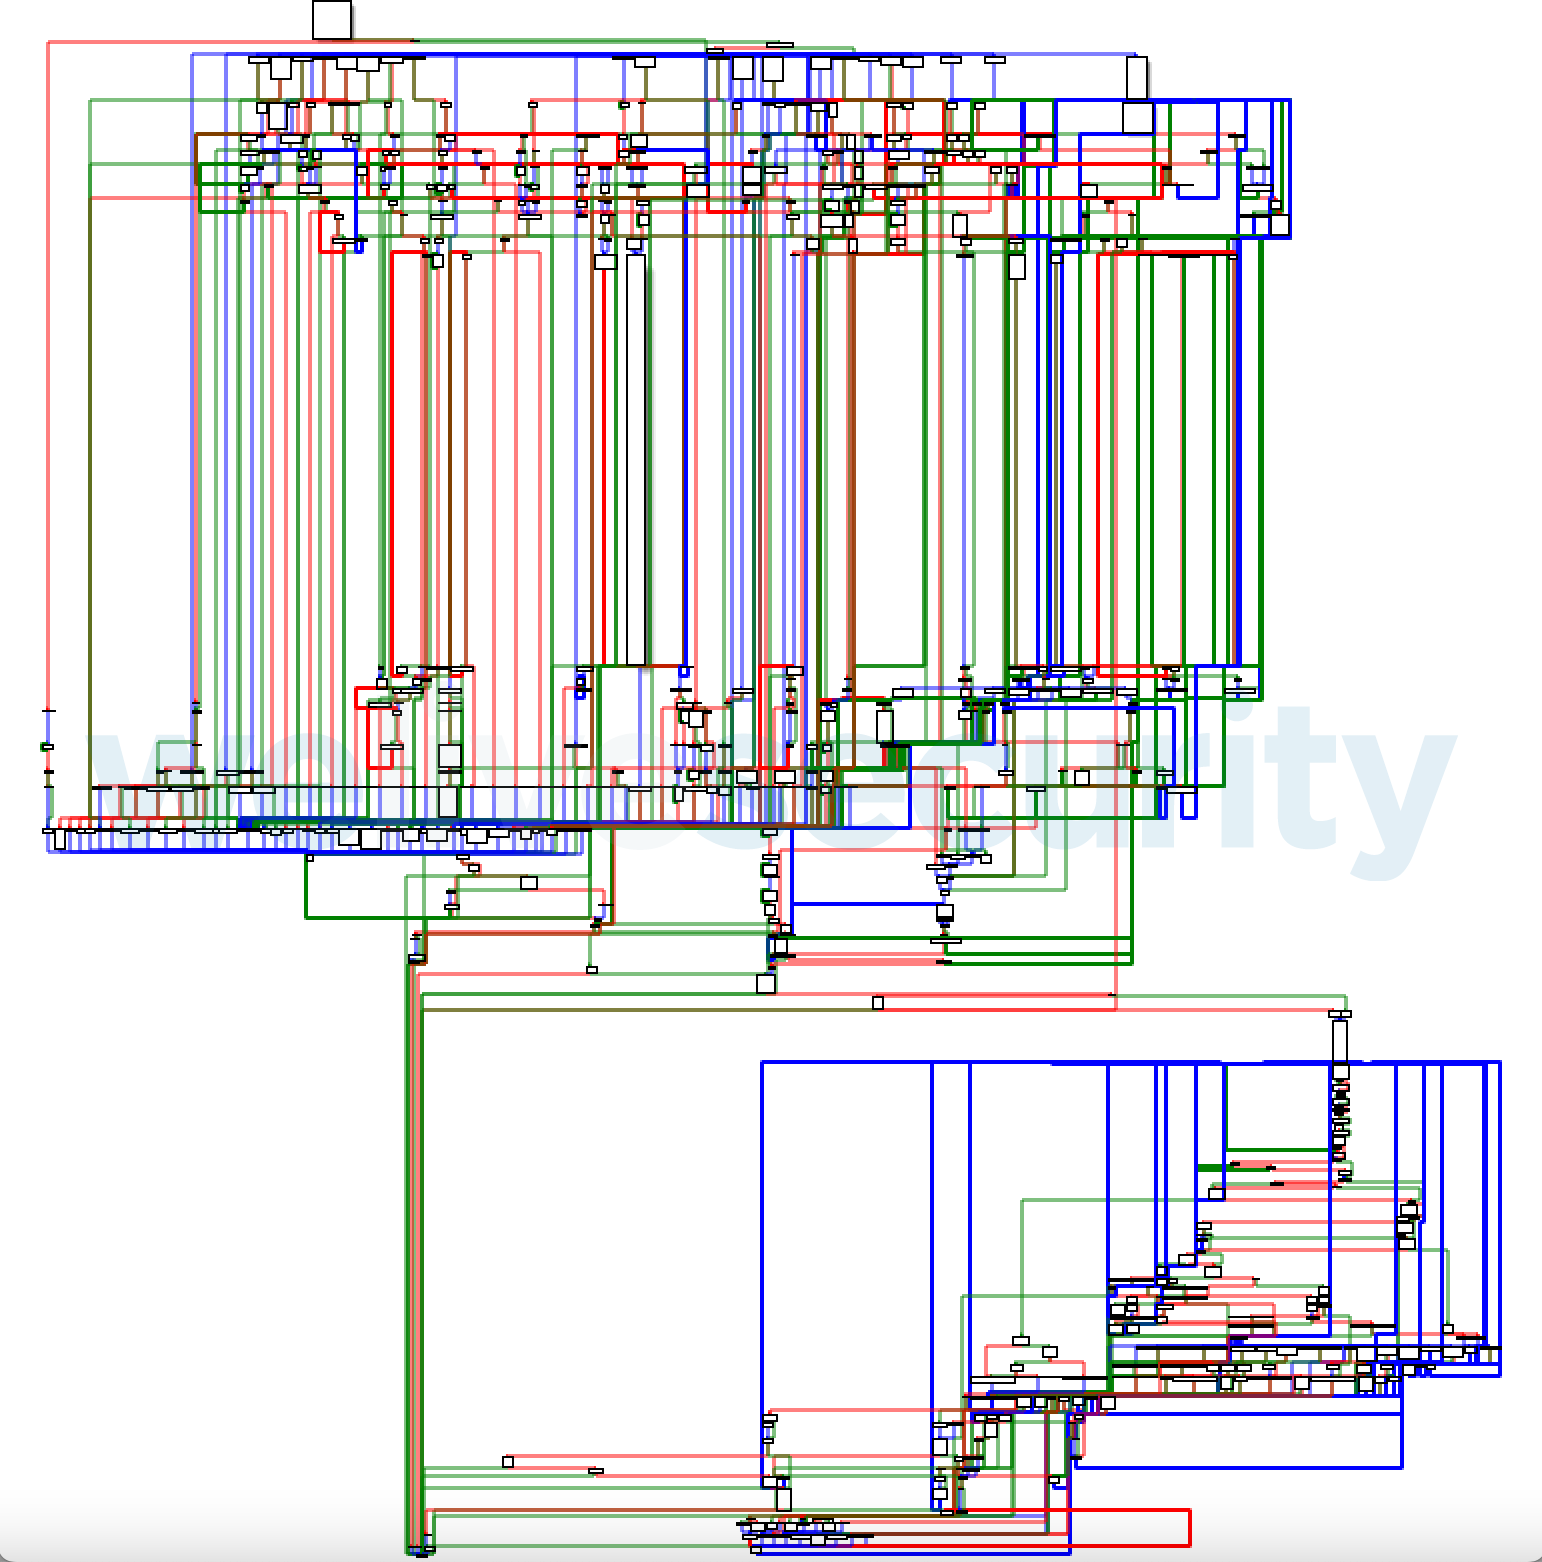
Разбор кода Kobalos оказался непростой задачей: он не был разбит на фрагменты. Вредоносная программа выполняется, как единая функция, которая рекурсивно вызывает саму себя для выполнения подзадач.
Все строки кода зашифрованы, что создает дополнительное препятствие для реверс-инжиниринга. Использовать бэкдор может только владелец закрытого 512-битного ключа RSA и пароля длиной 32 байта. После аутентификации происходит обмен ключами RC4, которые затем используются для шифрования коммуникаций.
Конечная цель операторов Kobalos пока неясна. Кроме OpenSSH-клиента, ворующего пароли, дополнительных зловредов на зараженных машинах не обнаружено. Для снижения рисков эксперты советуют ввести аутентификацию 2FA на доступ к SSH-серверам.