



Злоумышленники взломали Perl.com, продают домен за $190 000

Злоумышленники взломали Perl.com, продают домен за $190 000

Злоумышленники взломали Perl.com, продают домен за $190 000

Неизвестным киберпреступникам удалось получить контроль над доменом perl.com, после чего они установили редирект, перенаправляющий посетителей на IP-адрес, который ранее уже фигурировал в кампаниях по распространению вредоносных программ.

Законный собственник домена perl.com — The Perl Foundation, некоммерческая организация, участники которой стараются внести вклад в развитие таких языков программирования, как Perl и Raku.

Perl.com создали в 1994, с тех пор веб-ресурс считается официальной площадкой, посвящённой языку Perl. В связи с недавней кибератакой пользователям рекомендуется пока избегать посещения этого сайта.

«Домен perl.com оказался взломан. В настоящее время он перенаправляет пользователей на сторонний ресурс. Мы пытаемся вернуть контроль и восстановить доступ к perl.com», — гласит официальное заявление представителей The Perl Foundation. — «Призываем вас не посещать вышеозначенный сайт, поскольку есть основания полагать, что он теперь связан с площадками, ранее распространявшими вредоносные программы».

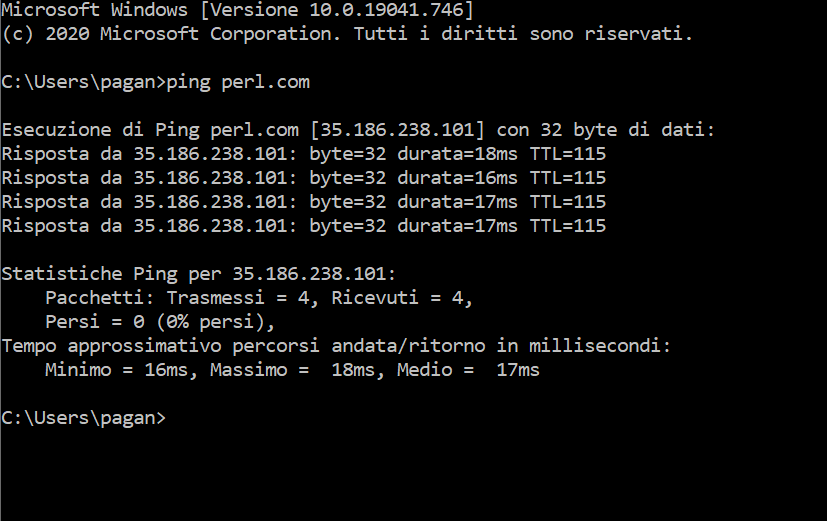
Чуть позже выяснилось, что атакующие изменили IP-адрес с 151.101.2.132 на 35.186.238[.]10:


После того как злоумышленники получили контроль над доменом, сайт начал отдавать пустую страницу, в HTML которой можно было обнаружить скрипты Godaddy. Более того, сразу после взлома perl.com был выставлен на продажу за $190 000 на площадке afternic.com.

Эксперты в области кибербезопасности напомнили, что IP-адрес 35.186.238[.]101 ранее был замечен в кампаниях по распространению программы-вымогателя Locky.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru