



Подставной апдейт Emotet прибьет зловреда на машинах жертв 25 апреля

Подставной апдейт Emotet прибьет зловреда на машинах жертв 25 апреля

Подставной апдейт Emotet прибьет зловреда на машинах жертв 25 апреля

Эксперты рассказали, как работает деинсталлятор Emotet, созданный в рамках трансграничной операции по уничтожению опасного ботнета, и уточнили дату раздачи этого обновления на зараженные компьютеры. По новым данным, запуск процесса автоочистки произойдет 25 апреля.

О перехвате контроля над инфраструктурой Emotet — результате совместных усилий правоохранительных органов разных стран — стало известно 27 января. Резидентные боты были перенаправлены на подставные C2-серверы и перестали получать команды. Информация, найденная на серверах ботоводов, позволяет идентифицировать очаги заражения и приступить к очистке.

Два таких контроллера находились на территории Нидерландов, 17 — в Германии. Для переадресации ботов на sinkhole-серверы германские специалисты создали обновление, которое резидентный зловред уже начал скачивать в соответствии со своим графиком.

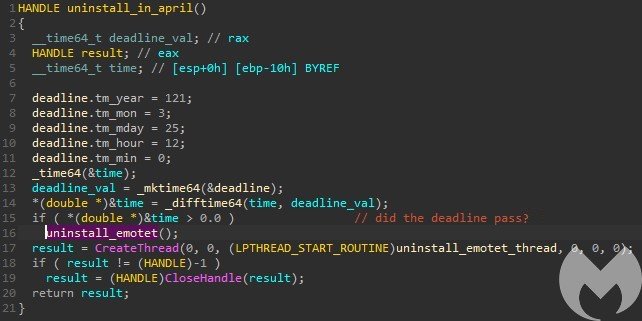
Как оказалось, подложный апдейт также содержит модуль, выполняющий удаление Emotet после определенной даты. Ранее сообщалось, что этот дедлайн наступит 25 марта, однако анализ кода EmotetLoader.dll, проведенный в Malwarebytes, показал, что подпрограмма деинсталляции заработает с 25 апреля (значение поля tm_mon — месяц —указано как 3 при возможных вариантах от 0 до 11).


В результате такого обновления будут удалены Windows-службы, ассоциированные с Emotet, и ключ реестра, созданный им для обеспечения автозапуска.

Причины отложенного старта деинсталляции ботов по-прежнему неизвестны. Эксперты BleepingComputer попытались их выяснить, обратившись в Федеральное ведомство Германии по уголовным делам (Bundeskriminalamt, BKA), но получили отказ — правоохранители сослались на незаконченное расследование. 

Возможно, операторы sinkhole-серверов надеются за три месяца собрать больше информации о заражениях и географическом местоположении жертв. ИТ-службам организаций тоже на руку эта задержка: они смогут произвести аудит своих активов и принять меры при обнаружении непрошеного вторжения.

Подпишитесь на новости

Bitget выставила россиян за дверь: на вывод криптовалюты дали считаные дни

Криптобиржа Bitget включила Россию, Казахстан и Белоруссию в список запрещённых стран. Ограничения касаются резидентов этих государств. Пользователям предложили закрыть позиции и вывести активы, причём времени на спокойные раздумья оставили немного.

Как пишет «Интерфакс», биржа изменила пользовательское соглашение 16 октября. Затронутым клиентам рассылают персональные инструкции по электронной почте, через приложение и пуш-уведомления.

В уведомлениях указан жёсткий график. С 10:00 мск 18 октября недоступны новые сделки, ордера и подписки. До 10:00 мск 21 октября пользователям предписано закрыть все позиции и вывести активы.

Оставшиеся позиции биржа обещает закрыть автоматически. С того же времени — 10:00 мск 21 октября — вход в аккаунт будет ограничен.

В приведённом сообщении причина решения не раскрывается. Зато последствия вполне конкретные: обслуживание прекращается, сроки обозначены, дальнейшие действия биржа сообщает каждому затронутому пользователю отдельно.

Очередное напоминание, что доступ к криптобирже зависит не только от пароля и баланса, но и от очередной редакции её правил.

RSS: Новости на портале Anti-Malware.ru