



Нераскрытая XSS в Apache Velocity Tools опасна для сайтов в зоне .GOV

Нераскрытая XSS в Apache Velocity Tools опасна для сайтов в зоне .GOV

Нераскрытая XSS в Apache Velocity Tools опасна для сайтов в зоне .GOV

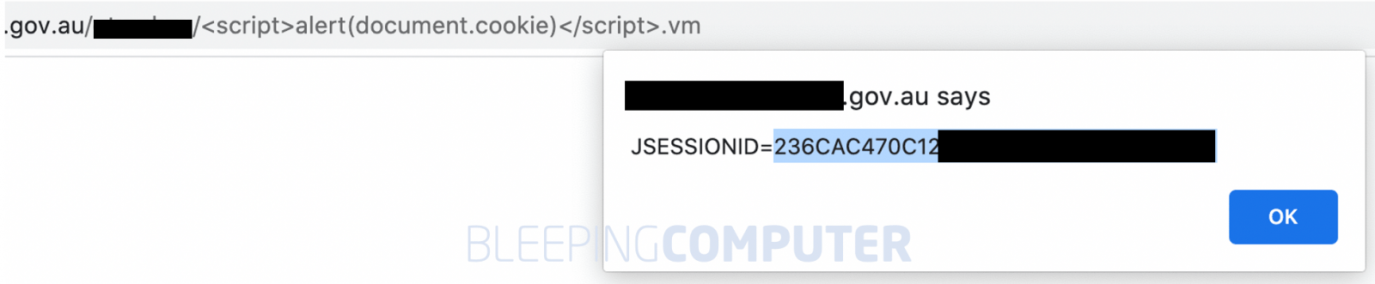
Эксплуатация уязвимости в библиотеке Apache Velocity Tools не требует аутентификации и позволяет провести атаку по методу межсайтового скриптинга (XSS) на правительственные сайты в TLD-домене .gov, в том числе против НАСА и госучреждений Австралии. Брешь устранили более 2,5 месяцев назад, однако соответствующее обновление до сих пор не вышло.

Как стало известно BleepingComputer, проблемным является один из Java-классов коллекции Apache Velocity Tools — подпроекта Apache Velocity, основанного на Java движка шаблонов. Последний разработчики используют для разделения данных приложения, пользовательского интерфейса и управляющей логики на три компонента. Такая схема разделения (MVC, Model-View-Controller, модель-представление-контроллер) упрощает привнесение изменений в проект.

Уязвимый Java-класс VelocityViewServlet, по данным BleepingComputer, используют более 2,6 тыс. бинарников, доступных в npm, PyPI, Maven Central и других хранилищах продуктов с открытым исходным кодом. Баг, классифицируемый как «отраженный XSS», связан с рендерингом страниц ошибок (таких как template not found — «шаблон не найден») и при использовании позволяет заманить пользователя на фишинговый сайт или угнать его сессию.


Проблема затрагивает все версии Apache Velocity Tools и особенно опасна для правительственных порталов, на которых регистрируются служащие и подрядчики.  

Уязвимость обнаружил в начале октября участник команды этичных хакеров Sakura Samurai. Разработчики Apache Velocity Tools удостоверились в наличии ошибки и втихую ее исправили, опубликовав соответствующий коммит в своем репозитории на GitHub.

На запрос BleepingComputer о комментарии представители  Apache Software Foundation (ASF) пояснили, что XSS-баг, кулуарно идентифицируемый как CVE-2020-13959, некритичен, поэтому патч для него будет официально выпущен вместе с другими в составе очередной сборки Apache Velocity Tools (ее дата выпуска пока не определена). Те, кого тревожит отсутствие заплатки, могут самостоятельно загрузить ее с GitHub.

Подпишитесь на новости

Sega отключила аркадные сервисы после взлома серверов

Киберпреступники устроили японским аркадам незапланированный Game Over. Sega Fave, подразделение Sega по выпуску игрушек и аркадных автоматов, сообщила о взломе серверов, связанных с сетевыми платформами ALL.Net и Aime. С 1 ноября компания приостановила связанные сервисы для расследования и проверки безопасности.

Об инциденте Sega Fave сообщила на официальном сайте. Под отключение попали сетевые режимы игр, использование карт Aime, сервис PrizeON, онлайн-лотереи Sega Lucky Kuji и регистрация новых Sega ID.

Недоступной оказалась даже информация о расположении автоматов на сайтах поддерживаемых игр. Aime позволяет автомату узнавать игрока и загружать его результаты, рейтинги и накопленные предметы.

Инцидент касается и совместимых с ALL.Net игр Bandai Namco. При этом корпорация перечисляет конкретные отключённые функции и предлагает проверять статус отдельных игр.

По результатам первоначальной проверки утечку сведений о пользователях и партнёрах не обнаружили. Платёжные данные, включая информацию о банковских картах, хранятся отдельно и, по заявлению Sega Fave, не пострадали.

Способ проникновения и виновников представители не назвали. В сообщении от 2 ноября срок восстановления также не указан, сервисы обещают вернуть после расследования и проверки защиты.

RSS: Новости на портале Anti-Malware.ru