



Нераскрытая XSS в Apache Velocity Tools опасна для сайтов в зоне .GOV

Нераскрытая XSS в Apache Velocity Tools опасна для сайтов в зоне .GOV

Нераскрытая XSS в Apache Velocity Tools опасна для сайтов в зоне .GOV

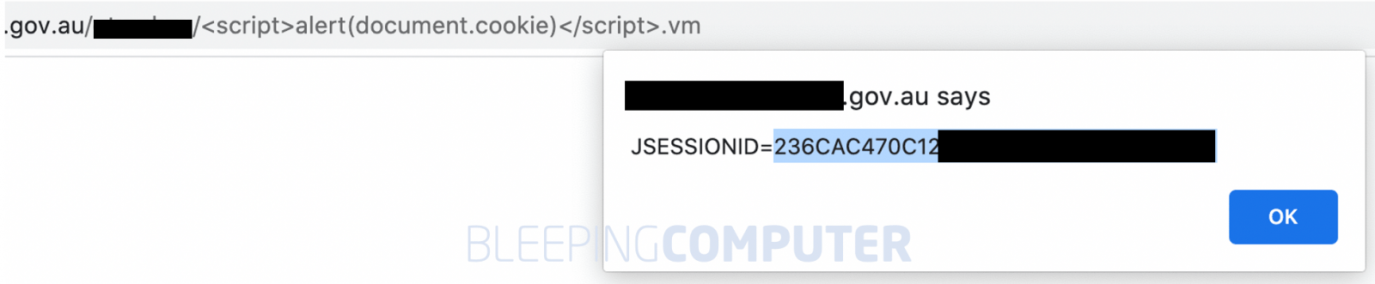
Эксплуатация уязвимости в библиотеке Apache Velocity Tools не требует аутентификации и позволяет провести атаку по методу межсайтового скриптинга (XSS) на правительственные сайты в TLD-домене .gov, в том числе против НАСА и госучреждений Австралии. Брешь устранили более 2,5 месяцев назад, однако соответствующее обновление до сих пор не вышло.

Как стало известно BleepingComputer, проблемным является один из Java-классов коллекции Apache Velocity Tools — подпроекта Apache Velocity, основанного на Java движка шаблонов. Последний разработчики используют для разделения данных приложения, пользовательского интерфейса и управляющей логики на три компонента. Такая схема разделения (MVC, Model-View-Controller, модель-представление-контроллер) упрощает привнесение изменений в проект.

Уязвимый Java-класс VelocityViewServlet, по данным BleepingComputer, используют более 2,6 тыс. бинарников, доступных в npm, PyPI, Maven Central и других хранилищах продуктов с открытым исходным кодом. Баг, классифицируемый как «отраженный XSS», связан с рендерингом страниц ошибок (таких как template not found — «шаблон не найден») и при использовании позволяет заманить пользователя на фишинговый сайт или угнать его сессию.


Проблема затрагивает все версии Apache Velocity Tools и особенно опасна для правительственных порталов, на которых регистрируются служащие и подрядчики.  

Уязвимость обнаружил в начале октября участник команды этичных хакеров Sakura Samurai. Разработчики Apache Velocity Tools удостоверились в наличии ошибки и втихую ее исправили, опубликовав соответствующий коммит в своем репозитории на GitHub.

На запрос BleepingComputer о комментарии представители  Apache Software Foundation (ASF) пояснили, что XSS-баг, кулуарно идентифицируемый как CVE-2020-13959, некритичен, поэтому патч для него будет официально выпущен вместе с другими в составе очередной сборки Apache Velocity Tools (ее дата выпуска пока не определена). Те, кого тревожит отсутствие заплатки, могут самостоятельно загрузить ее с GitHub.

Подпишитесь на новости

Avanpost представила систему DAG для контроля доступа к данным

Сотрудник давно сменил должность, а доступ к старым папкам остался. Рядом лежат выгрузки персональных данных и инструкция с паролями — корпоративная классика, которую никто не любит. Avanpost представила DAG — решение для контроля доступа к неструктурированным данным на файловых серверах, в облаках и корпоративных базах знаний.

Основные возможности продукта компания описывает в официальной документации.

По словам разработчика, система обнаруживает конфиденциальную информацию по содержимому файлов, показывает фактические права пользователей и выявляет нарушения политик безопасности. Задача — выяснить, кто действительно может открыть конфиденциальные документы, даже если утверждённые регламенты рисуют куда более благополучную картину.

Найти лишние права — половина дела. В DAG встроен движок бизнес-процессов: он позволяет направить запрос владельцу данных, собрать согласования, поставить задачу ИТ-службе и проконтролировать исполнение.

После корректировок повторное сканирование проверяет, что доступ действительно закрыт. Галочка в заявке сама по себе доказательством не считается.

Далее система отслеживает изменения прав и объектов, передаёт сведения о нарушениях в SIEM и SOAR и может запускать внутренние сценарии реагирования.

DAG работает самостоятельно или в связке с IDM. Интеграция позволяет учитывать должность и кадровый статус сотрудника, инициируя пересмотр доступа при переводе или увольнении.

Вендор представил две версии: для крупных корпораций с акцентом на высокие нагрузки и для среднего бизнеса — с упором на простоту интеграции. Заказчикам предлагают пилот на действующей инфраструктуре.

RSS: Новости на портале Anti-Malware.ru