



Socialarks раскрыла ПДн 214 млн юзеров Facebook, Instagram и LinkedIn

Socialarks раскрыла ПДн 214 млн юзеров Facebook, Instagram и LinkedIn

Socialarks раскрыла ПДн 214 млн юзеров Facebook, Instagram и LinkedIn

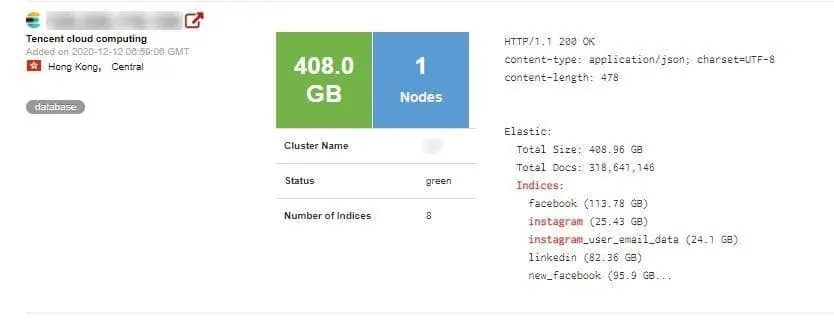
Китайская компания Socialarks, специализирующаяся на управлении информационными материалами для социальных сетей, допустила серьёзную утечку более 400 ГБ персональных данных, принадлежащих миллионам пользователей Facebook, Instagram и LinkedIn.

Ошибка, надо сказать, уже традиционная — незащищённая база данных ElasticSearch, в которой хранилась конфиденциальная информация 214 миллионов пользователей соцсетей по всему миру. Приблизительно в такой же ситуации недавно оказался японский автопроизводитель Nissan, сотрудники которого не смогли должным образом защитить один из своих Git-серверов.

На незащищённую БД наткнулись исследователи Safety Detectives, занимающиеся поиском уязвимостей веб-сайтов и онлайн-проектов. Если специалисты находят проблему безопасности, владелец ресурса тут же получает соответствующее уведомление.

Именно так — сканируя IP-адреса — эксперты Safety Detectives обнаружили принадлежащий Socialarks ElasticSearch-сервер, который «торчал» в Сеть без какой-либо защиты. Владельцы не только не стали заморачиваться с шифрованием, но и поленились установить хотя бы пароль.

Таким образом, любой случайный пользователь или злоумышленник, наткнувшийся на БД Socialarks, мог просмотреть и скачать персональные данные миллионов пользователей популярных социальных сетей.

По словам Safety Detectives, общий объём базы составил 408 ГБ, при этом там хранилось более 318 миллионов записей данных. Стоит отметить, что это уже второй подобный инцидент в истории Socialarks. В августе 2002 года китайская компания также «слила» данные 150 млн пользователей LinkedIn, Facebook и Instagram.


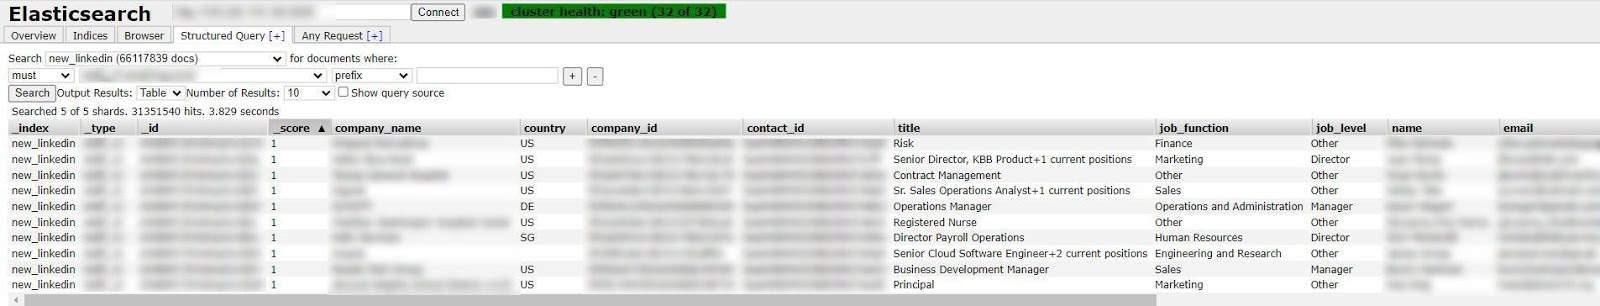
В общей сложности специалисты Safety Detectives нашли в последней БД 11 651 162 Instagram-аккаунтов, 66 117 839 профилей LinkedIn и 81 551 567 учётных записей Facebook. Что касается конкретных данных, раскрытых незащищённым сервером, эксперты выделили следующие:

Instagram

  • Полные имена пользователей.
  • Телефонные номера более 6 млн людей.
  • Адреса электронной почты более 11 млн людей.
  • Ссылка на профиль.
  • Аватар.
  • Описание учётной записи.
  • Число подписчиков и подписок.
  • Страна проживания.
  • Часто используемые хештеги.

Facebook

  • Полные имена пользователей.
  • Информация об аккаунте.
  • Адреса электронной почты.
  • Телефонные номера.
  • Страна проживания.
  • Число лайков и подписок.
  • Идентификатор в Messenger.
  • Ссылка на веб-сайт.

LinkedIn

  • Полные имена пользователей.
  • Адреса электронной почты.
  • Занимаемая должность.
  • Подключённые аккаунты в других соцсетях (например, Twitter).

Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru